Types de certificats SSL
Cet article présente principalement les types de certificats SSL de Racent, ainsi que l’effet d’affichage de chaque type.
Types de certificats SSL
Les certificats SSL peuvent être classés, selon le nombre de domaines (ou d’adresses IP) pouvant être liés, en certificats à domaine unique, certificats multi-domaines et certificats wildcard ; selon le mode de validation et le niveau de chiffrement, ils peuvent être divisés en trois types : certificats DV, certificats OV et certificats EV. Les différents types de certificats diffèrent en termes de sécurité, de nombre de domaines pris en charge, de marque de certificat et de types de sites Web auxquels ils s’appliquent. Les utilisateurs peuvent choisir le certificat correspondant en fonction de leur situation spécifique. Ci-dessous, une comparaison détaillée des différents types de certificats selon les différentes méthodes de classification.
Classification par type de validation
| Type de certificat | Mode de validation | Algorithme de chiffrement | Sécurité | Types de sites Web concernés |
|---|---|---|---|---|
| DV (validation de domaine) | Vérifie la propriété du domaine et l’authenticité du site Web | RSA, SHA256 | Générale | Sites Web personnels, sites Web de PME |
| OV (validation d’organisation) | Vérifie la propriété du domaine et l’authenticité du site Web, ainsi que l’authenticité des informations de l’entreprise | RSA, SHA256 | Forte | Sites Web d’entreprise, gouvernement, éducation, Internet, etc. |
| EV (validation étendue) | Vérifie la propriété du domaine et l’authenticité du site Web, ainsi que l’authenticité des informations de l’entreprise, avec une seconde vérification plus stricte | RSA, SHA256 | La plus élevée | Grandes entreprises, banques, institutions financières, etc. |
Les certificats de type DV, OV et EV sont tous conformes aux normes internationales d’algorithme de chiffrement. Sur cette base, l’intensité du chiffrement diffère, et les types de certificats pris en charge varient également selon les marques.
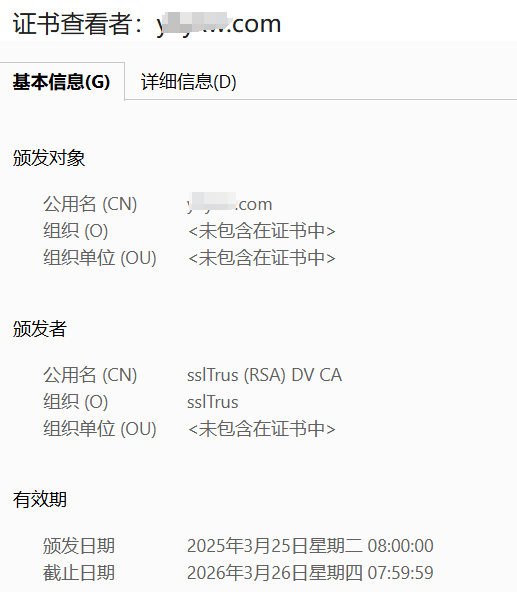
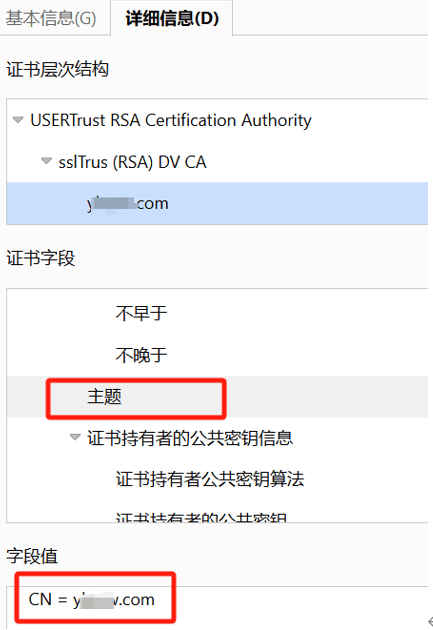
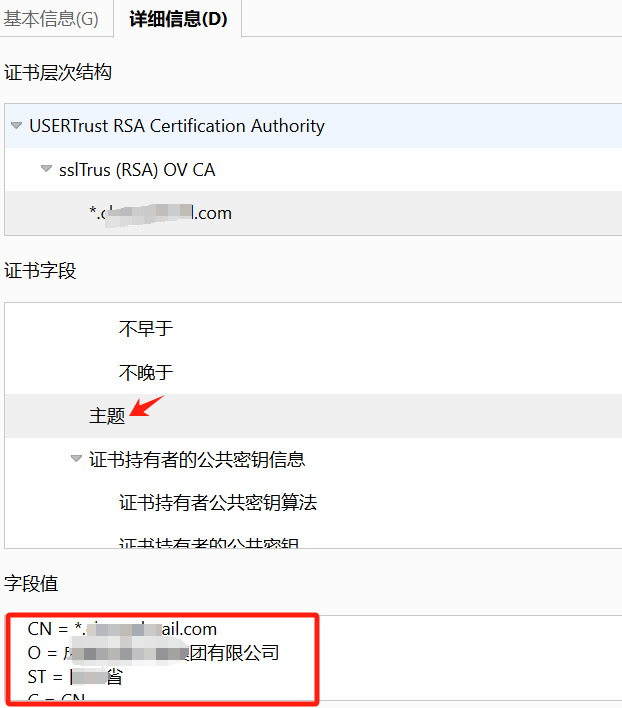
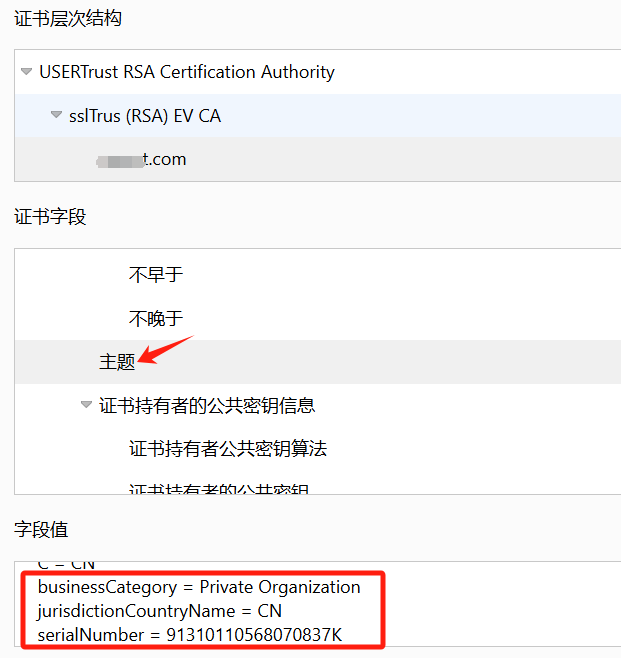
En ce qui concerne l’affichage dans le navigateur, le certificat DV affiche uniquement les informations de domaine, tandis que les certificats OV et EV affichent les informations de domaine et les informations d’entreprise. Comme illustré ci-dessous :
Certificat DV : dans le navigateur, seul un petit cadenas apparaît ; dans le certificat, l’émetteur affiche uniquement le domaine, sans afficher le nom de l’organisation ni le nom de l’unité organisationnelle. La valeur d’arrière-plan du sujet affiche le domaine.

Certificat OV : dans le navigateur, un petit cadenas apparaît, indiquant que la connexion est sécurisée et que le certificat est valide ; l’émetteur affiche le nom de l’organisation et le nom de l’unité organisationnelle, et le sujet du certificat affiche les informations de domaine de l’entreprise et le nom de l’entreprise ;

Certificat EV : le certificat affiche l’objet de délivrance et le nom de l’organisation. En raison de la validation d’entreprise plus stricte effectuée, la partie sujet affiche non seulement les informations de domaine et le nom de l’entreprise, mais également la nature de l’entreprise, le code pays de l’entreprise, le numéro fiscal et d’autres informations.


Classification par nombre de domaines liés
Un certificat peut lier un domaine (ou une adresse IP), ou plusieurs domaines. Les multi-domaines peuvent également inclure plusieurs domaines uniques, plusieurs wildcards, ou un mélange de domaines uniques et de wildcards. Toutes les marques proposent des produits correspondants ; seule une très petite partie des marques ne prend en charge que les domaines uniques ou les wildcards uniques.
| Type de domaine | Description |
|---|---|
| Domaine unique | Un domaine unique signifie qu’un certificat ne peut protéger qu’un domaine principal, un sous-domaine ou une adresse IP publique |
| Multi-domaines | Un certificat multi-domaines peut lier par défaut plusieurs domaines uniques (sans limitation aux domaines de premier niveau, de deuxième niveau ou de troisième niveau). Après l’émission du certificat, il est possible d’ajouter des domaines à ce certificat moyennant paiement ; la plupart des certificats multi-domaines prennent en charge jusqu’à 250 domaines liés |
| Wildcard | Un nom de domaine générique fait référence à la liaison au domaine principal. Le certificat peut prendre en charge le domaine principal et tous ses sous-domaines de niveau suivant. Par exemple, *.racent.com peut prendre en charge racent.com ainsi que tous les domaines de niveau inférieur, comme www.racent.com, mail.racent.com, etc. Cependant, il ne peut pas prendre en charge les sous-domaines d’un niveau supplémentaire, comme aaa.mail.racent.com… |