sslTrus CaaS configuré avec Alibaba Cloud OSS
Prérequis
Avant de commencer la configuration, assurez-vous d’avoir effectué les préparatifs suivants :
- Acheter le service sslTrus CaaS : veuillez d’abord finaliser l’achat de l’abonnement CaaS. Pour un guide d’achat détaillé, reportez-vous au Guide d’achat de sslTrus CaaS.
- Demander un certificat SSL : assurez-vous que le certificat a bien été demandé et émis. Pour la procédure détaillée, reportez-vous à la Demande de certificat sslTrus CaaS.
Configurer le point d’installation — Renouvellement de certificat (Alibaba Cloud OSS)
Configurer l’interface de gestion Alibaba Cloud OSS
Prérequis
Préparez à l’avance l’AK/SK du compte de gestion Alibaba Cloud OSS.
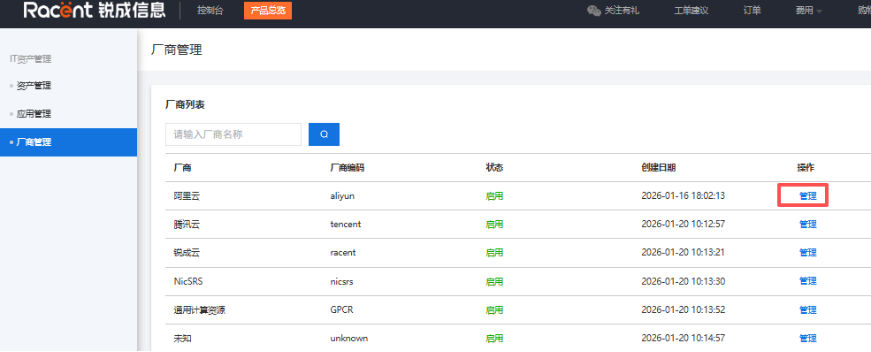
- Accédez à Console d’administration - Gestion des actifs - Gestion des fournisseurs, sélectionnez Alibaba Cloud et cliquez sur Gérer.
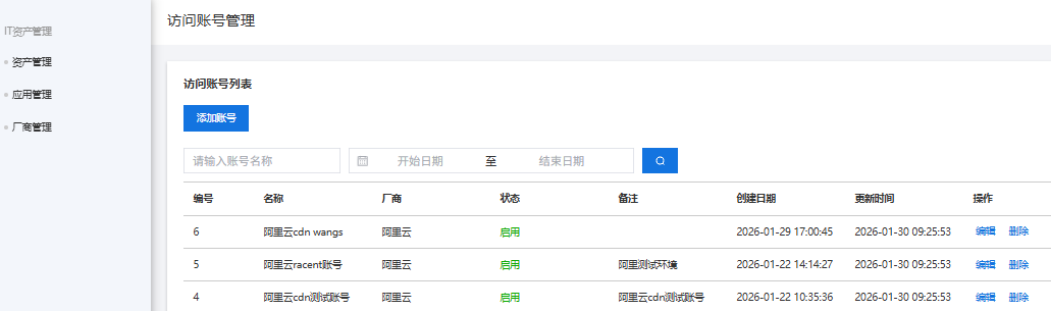
- Cliquez sur Ajouter un compte.
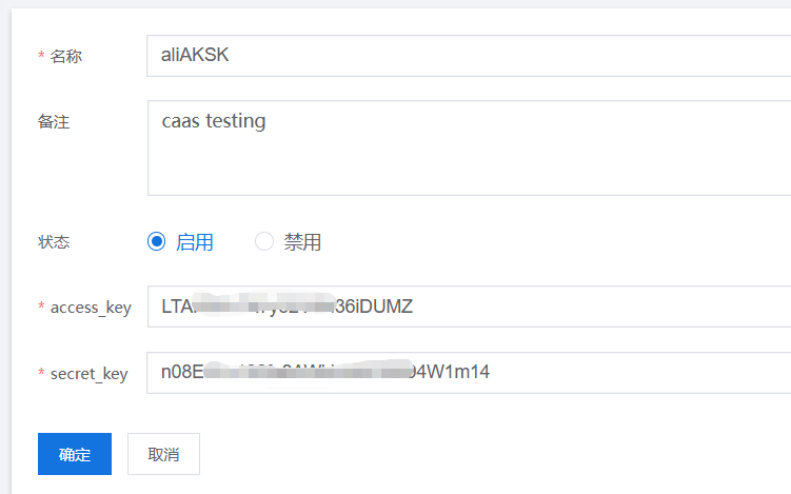
- Saisissez le nom du compte et l’AK/SK du compte de gestion Alibaba Cloud OSS, puis cliquez sur Enregistrer.
Description des autorisations
Les autorisations AK/SK d’Alibaba Cloud OSS doivent activer les autorisations suivantes :
- ListCname
- PutCname
- ListBuckets
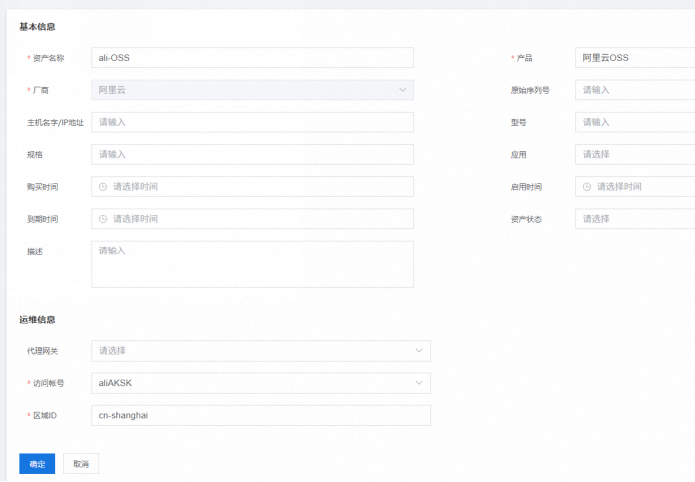
- Accédez à Gestion des actifs et cliquez sur Ajouter un actif.
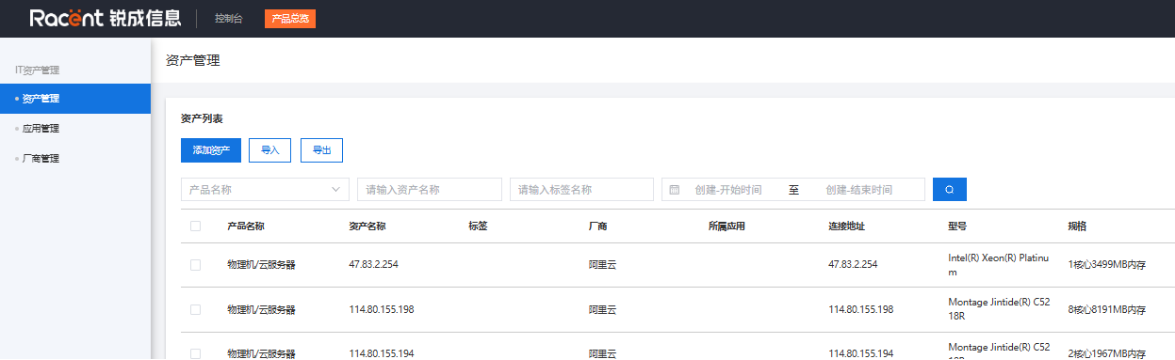
- Saisissez le nom de l’actif, choisissez Alibaba Cloud OSS comme produit, sélectionnez le compte que vous venez de créer comme compte d’accès, renseignez l’ID de région (obtenu depuis Alibaba Cloud) et cliquez sur Confirmer pour enregistrer.
Configurer CaaS
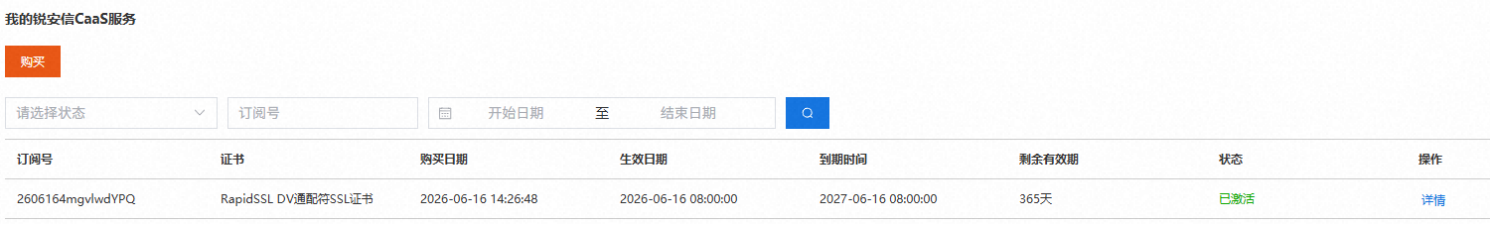
- Accédez à Console - Service sslTrus CaaS, choisissez le service correspondant et cliquez sur Détails pour entrer dans la console d’administration CaaS.
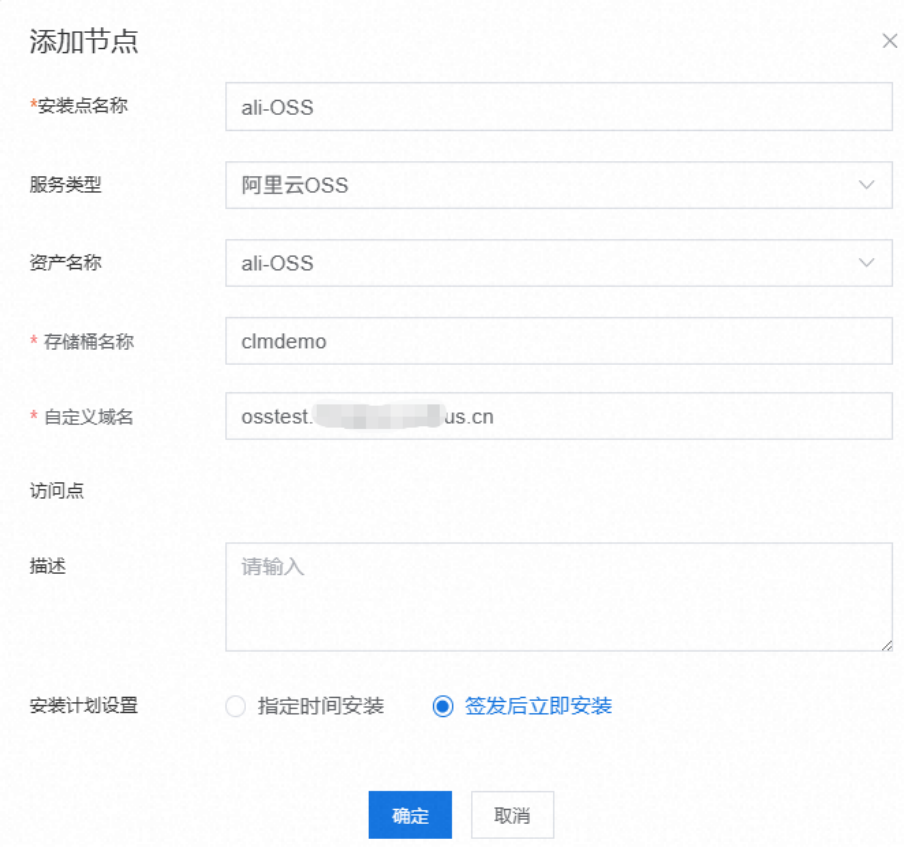
- Basculez vers l’onglet Points d’installation, cliquez sur Ajouter un nœud d’installation, saisissez le nom du point d’installation, choisissez Alibaba Cloud OSS comme type de service, sélectionnez comme nom d’actif l’actif créé à l’étape précédente, indiquez le nom du bucket (obtenu depuis Alibaba Cloud), saisissez le domaine dans Domaine personnalisé, puis cliquez sur Confirmer pour enregistrer.
- Une fois configuré, vous pouvez gérer le nœud. Cliquez sur Analyser maintenant pour commencer à surveiller le nœud.
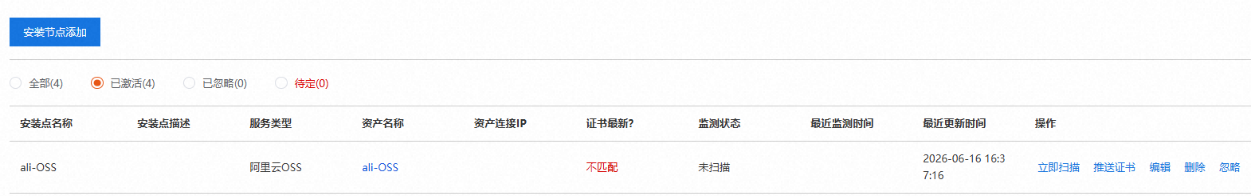
- Lorsqu’un nouveau certificat est émis, cliquez sur Pousser le certificat : le système enverra le nouveau certificat vers Alibaba Cloud OSS, et la surveillance en arrière-plan montrera que le certificat est devenu le plus récent.
