Sectigo CaaS-Bedienungsanleitung
Dieser Artikel beschreibt hauptsächlich die Bedienung nach dem Kauf des Sectigo CaaS-Dienstes.
Produkt aktivieren
-
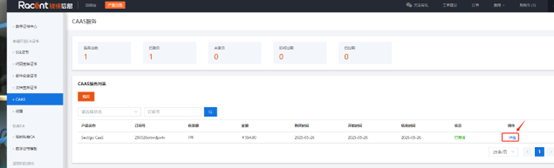
Nach dem Kauf des CaaS-Dienstes in das SSL-Zertifikat-Menü wechseln
-
Die CaaS-Seite auswählen
-
Das gekaufte Produkt auswählen und auf „Aktivieren“ klicken
-
Nach der Aktivierung auf die Option „Details“ rechts neben dem Produkt klicken
Hinzufügen der zu beantragenden Domains
-
Auf der CaaS-Detailseite sind
IDundMACKeyim folgenden Bild zu sehen. Fügen Sie unter den Domain-Informationen die Domains hinzu, für die ein Zertifikat beantragt werden soll.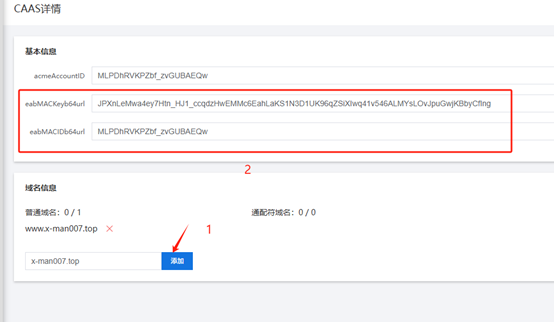
Installation des ACME-Tools
Installieren Sie das ACME-Tool auf dem Client. Hier verwenden wir certbot als Beispiel.
-
certbot installieren (Betriebssystem Ubuntu 22.04)
apt install certbot python3-certbot-nginx -
In certbot
eabMACIDundeabMACKeyverwendencertbot certonly --webroot -w /var/www/html #Webroot-Verzeichnis
--server https://acme.sectigo.com/v2/DV #Sectigo-ACME-Serveradresse
--eab-kid "MLPDhRVKPZbf_zvGUBAEQw" #Wert von eabMACIDb64url
--eab-hmac-key "JPXnLeMwa4ey7Htn_HJ1_ccqdzHwEMMc6EahLaKS1N3D1UK96qZSiXIwq41v546ALMYsLOvJpuGwjKBbyCfIng" #Wert von eabMACKeyb64url
-d x-man007.top -d www.x-man007.top #Für das Zertifikat zu beantragende Domains/var/www/html"MLPDhRVKPZbf_zvGUBAEQw""JPXnLeMwa4ey7Htn_HJ1_ccqdzHwEMMc6EahLaKS1N3D1UK96qZSiXIwq41v546ALMYsLOvJpuGwjKBbyCfIng"
x-man007.topwww.x-man007.top
Diese Parameter müssen teilweise entsprechend der tatsächlichen Situation ausgefüllt werden.
-
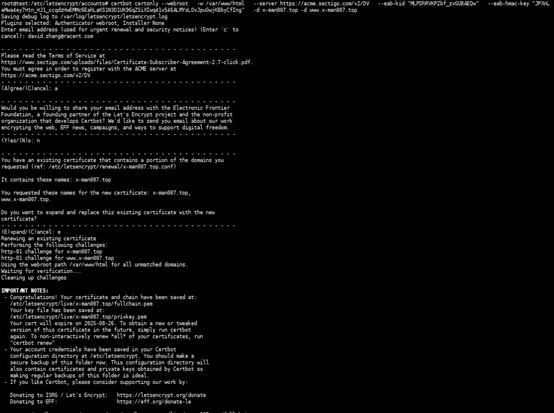
Nach Ausführung des Befehls auf die Zertifikatsausstellung warten
-
Nach erfolgreicher Zertifikatsausstellung kann das ausgestellte Zertifikat im
/etc/letsencrypt/live/x-man007.top/gefunden werden.
Mögliche Probleme
Wenn die Zertifikatsausstellung mit Certbot fehlschlägt, wird eine Fehlermeldung zurückgegeben. Nach Behebung des Problems gemäß der Meldung kann die Ausstellung erneut beantragt werden.
Detaillierte Protokolle können auch im /var/log/letsencrypt/letsencrypt.log eingesehen werden.
Falls der Zertifikatsantrag dauerhaft hängen bleibt und das Zertifikat nicht ausgestellt werden kann, kann versucht werden, zuerst das vorherige acme-Konto zu löschen und den Antrag erneut einzureichen. Die konkrete Vorgehensweise ist wie folgt:
- Gehen Sie zu
/etc/letsencrypt/accounts/und benennen Sieacme.sectigo.cominacme.sectigo.combakum - Führen Sie den certbot-Befehl erneut aus, um erneut zu beantragen (Befehl siehe Schritt 3)