Guía de operación de Sectigo CaaS
Este artículo explica principalmente los pasos de operación después de adquirir el servicio Sectigo CaaS.
Activar el producto
-
Después de comprar el servicio CaaS, acceda a Certificados SSL
-
Seleccione ingresar a la página de CaaS
-
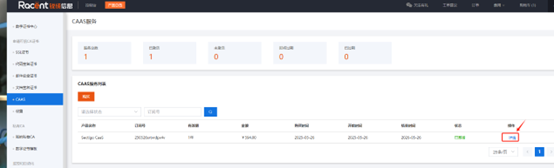
Elija el producto adquirido y haga clic en Activar.
-
Después de la activación, haga clic en la opción de detalles a la derecha del producto.
Añadir el dominio que necesita solicitarse
-
Después de ingresar a la página de detalles de CaaS, puede ver
IDyMACKeyen la siguiente imagen; en la sección de información del dominio, agregue el dominio para el que necesita solicitar el certificado.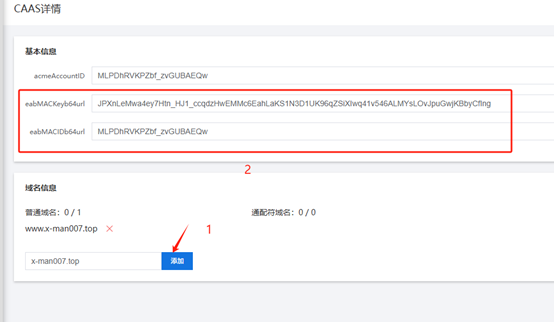
Instalar la herramienta acme
Instale la herramienta acme en el cliente; aquí usamos certbot como ejemplo.
-
Instale certbot (sistema operativo ubuntu22.04)
apt install certbot python3-certbot-nginx -
Use
eabMACIDyeabMACKeyen certbotcertbot certonly --webroot -w /var/www/html #directorio raíz web
--server https://acme.sectigo.com/v2/DV #dirección del servidor ACME de Sectigo
--eab-kid "MLPDhRVKPZbf_zvGUBAEQw" #valor de eabMACIDb64url
--eab-hmac-key "JPXnLeMwa4ey7Htn_HJ1_ccqdzHwEMMc6EahLaKS1N3D1UK96qZSiXIwq41v546ALMYsLOvJpuGwjKBbyCfIng" #valor de eabMACKeyb64url
-d x-man007.top -d www.x-man007.top #dominio para el que se solicita el certificado/var/www/html"MLPDhRVKPZbf_zvGUBAEQw""JPXnLeMwa4ey7Htn_HJ1_ccqdzHwEMMc6EahLaKS1N3D1UK96qZSiXIwq41v546ALMYsLOvJpuGwjKBbyCfIng"
x-man007.topwww.x-man007.top
Estos parámetros deben completarse según la situación real.
-
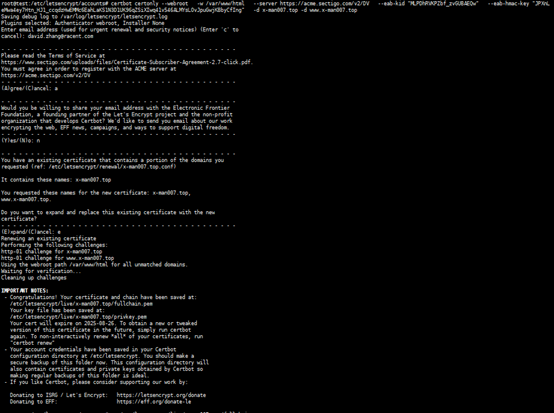
Después de ejecutar el comando, espere la solicitud del certificado
-
Una vez que la solicitud del certificado tenga éxito, puede encontrar el certificado emitido en
/etc/letsencrypt/live/x-man007.top/.
Posibles problemas
Si la emisión con Certbot no tiene éxito, devolverá un mensaje de error. Puede solucionar el problema según el mensaje y volver a solicitarlo.
También puede consultar los registros detallados en /var/log/letsencrypt/letsencrypt.log.
Si la solicitud del certificado se queda bloqueada y no se emite, puede intentar eliminar primero la cuenta de acme anterior y volver a solicitar. El método específico es el siguiente:
- Ingrese a
/etc/letsencrypt/accounts/, cambie el nombre deacme.sectigo.comaacme.sectigo.combak - Vuelva a ejecutar el comando de certbot para solicitar nuevamente (consulte el comando en el paso 3)