Installation eines SSL-Zertifikats auf dem Apache-Server
Sie können den Apache-Server für sichere HTTPS-Zugriffe unterstützen, indem Sie das SSL-Zertifikat auf dem Apache-Server installieren. Dieser Artikel beschreibt, wie Sie ein SSL-Zertifikat auf dem Apache-Server installieren.
Die Apache-Version in diesem Dokument basiert auf Apache/2.4.6 als Beispiel.
Stellen Sie vor der Installation sicher, dass Port 443 nicht belegt ist. Wenn Port 443 bereits verwendet wird, binden Sie bei der Installation des Zertifikats einen anderen Port.
Zertifikat beziehen
- Nachdem wir das Zertifikat für Sie ausgestellt haben, erhalten Sie eine Zertifikatsdatei im komprimierten Format (.zip). Das Archiv enthält vier Ordner, die jeweils vier Zertifikatsformaten entsprechen: Tomcat, Nginx, IIS, Apache. Der Apache-Server benötigt das Zertifikat im Apache-Ordner.
- Der Apache-Ordner enthält drei Dateien:
domain_com.crtZertifikatsdateidomain_com.keyPrivate-Key-Dateidomain_com.ca-bundleZertifikatskettendatei
SSL-Zertifikat installieren
- Kopieren Sie die erhaltene Zertifikatsdatei
domain_com.crt, die Private-Key-Dateidomain_com.keyund die Zertifikatskettendateidomain_com.ca-bundleaus dem lokalen Verzeichnis in das Verzeichnis/etc/httpd/ssldes Apache-Servers.
- Falls das Verzeichnis
/etc/httpd/sslnicht vorhanden ist, kann es mit dem Befehlmkdir -p /etc/httpd/sslerstellt werden - Zwischen verschiedenen Versionen können Unterschiede bestehen; bei einigen Apache-Versionen lautet das Verzeichnis möglicherweise
/etc/apache2
- Prüfen Sie die Konfigurationsdatei
httpd.confim Verzeichnis/etc/httpd/conf, suchen Sie die KonfigurationsanweisungInclude conf.modules.d/*.confund stellen Sie sicher, dass diese Anweisung nicht auskommentiert ist. Falls sie auskommentiert ist, entfernen Sie das Kommentarzeichen (#) am Zeilenanfang und speichern Sie die Konfigurationsdatei. - Prüfen Sie die Konfigurationsdatei
00-ssl.confim Verzeichnis/etc/httpd/conf.modules.d, suchen Sie die KonfigurationsanweisungLoadModule ssl_module modules/mod_ssl.sound stellen Sie sicher, dass diese Konfigurationsanweisung nicht auskommentiert ist. Falls sie auskommentiert ist, entfernen Sie bitte das Kommentarzeichen (#) in der ersten Zeile und speichern Sie die Konfigurationsdatei.
Falls LoadModule ssl_module modules/mod_ssl.so in der oben genannten Konfigurationsdatei nicht gefunden wird, prüfen Sie bitte, ob das Modul mod_ssl.so bereits installiert ist. Falls das Modul mod_ssl.so nicht installiert ist, können Sie es durch Ausführen des Befehls yum install mod_ssl installieren.
- Bearbeiten Sie die Konfigurationsdatei
ssl.confim Verzeichnis/etc/httpd/conf.d. Ändern Sie Folgendes:
<VirtualHost *:443>
        DocumentRoot /var/www/html
        #启用 SSL 功能
        SSLEngine on
        #证书文件的路径
        SSLCertificateFile      /etc/httpd/ssl/domain_com.crt
        #私钥文件的路径
        SSLCertificateKeyFile   /etc/httpd/ssl/domain_com.key
        #证书链文件的路径
        SSLCertificateChainFile /etc/httpd/ssl/domain_com.ca-bundle
</VirtualHost>
- Speichern Sie die Konfigurationsdatei und starten Sie den Apache-Server neu.
Testen des SSL-Zertifikats
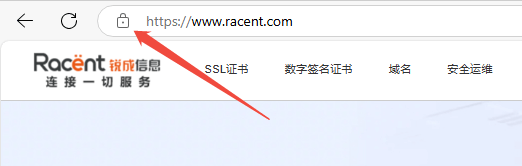
Geben Sie die an das SSL-Zertifikat gebundene Domain in die Adresszeile des Browsers ein, um zu testen, ob Ihr SSL-Zertifikat erfolgreich installiert wurde. Bei Erfolg zeigt die Adresszeile des Browsers ein Vorhängeschloss-Symbol an; klicken Sie darauf, um die Zertifikatsinformationen anzuzeigen.
Sicherheitskonfiguration für automatische HTTP-zu-HTTPS-Weiterleitung (optional)
Wenn Sie HTTP-Anfragen automatisch auf HTTPS umleiten möchten, können Sie dies wie folgt einrichten:
- Bearbeiten Sie die Konfigurationsdatei
/etc/httpd/confim Verzeichnishttpd.conf. Prüfen Sie, obLoadModule rewrite_module modules/mod_rewrite.soin dieser Konfigurationsdatei vorhanden ist. Falls vorhanden, entfernen Sie das Kommentarzeichen (#) am Zeilenanfang; falls nicht vorhanden, fügen Sie die ZeileLoadModule rewrite_module modules/mod_rewrite.sohinzu und speichern Sie anschließend die Konfigurationsdatei. - Öffnen Sie die Datei http.conf und fügen Sie der Konfigurationsdatei folgenden Inhalt hinzu:
<VirtualHost *:80>
# 新增
RewriteEngine on
RewriteCond %{SERVER_PORT} !^443$
RewriteRule ^(.*)?$ https://%{SERVER_NAME}%{REQUEST_URI} [L,R]
</VirtualHost>
- Starten Sie den Apache-Server neu, um über den Domänennamen darauf zuzugreifen und die automatische Weiterleitung von HTTP zu HTTPS zu realisieren.