Установка SSL-сертификата на сервер Apache
Вы можете установить SSL-сертификат на сервер Apache, чтобы обеспечить поддержку безопасного доступа по HTTPS. В этой статье описано, как установить SSL-сертификат на сервер Apache.
В качестве примера версии Apache в этом документе используется Apache/2.4.6.
Перед установкой убедитесь, что порт 443 не занят. Если порт 443 уже используется, при установке сертификата привяжите другой порт.
Получение сертификата
- После выпуска сертификата мы предоставим вам файл сертификата в сжатом формате (.zip). Архив содержит четыре папки, соответствующие четырём форматам сертификатов: Tomcat, Nginx, IIS, Apache; для сервера Apache необходимо использовать сертификат из папки Apache.
- Папка Apache содержит три файла:
domain_com.crtфайл сертификатаdomain_com.keyфайл закрытого ключаdomain_com.ca-bundleфайл цепочки сертификатов
Установка SSL-сертификата
- Скопируйте полученные файл сертификата
domain_com.crt, файл закрытого ключаdomain_com.keyи файл цепочки сертификатовdomain_com.ca-bundleиз локального каталога в каталог/etc/httpd/sslна сервере Apache.
- Если каталог
/etc/httpd/sslне существует, его можно создать с помощью командыmkdir -p /etc/httpd/ssl - Между разными версиями могут быть различия, в некоторых Apache каталог может называться
/etc/apache2
- Проверьте файл конфигурации
httpd.confв каталоге/etc/httpd/conf, найдите директивуInclude conf.modules.d/*.confи убедитесь, что она не закомментирована. Если она закомментирована, удалите символ комментария (#) в начале строки и сохраните файл конфигурации. - Проверьте файл конфигурации
00-ssl.confв каталоге/etc/httpd/conf.modules.d, найдите инструкцию конфигурацииLoadModule ssl_module modules/mod_ssl.soи убедитесь, что эта инструкция не закомментирована. Если она закомментирована, удалите символ комментария (#) в первой строке и сохраните файл конфигурации.
Если LoadModule ssl_module modules/mod_ssl.so не найден в указанном выше файле конфигурации, проверьте, установлен ли модуль mod_ssl.so. Если модуль mod_ssl.so не установлен, вы можете установить его, выполнив команду yum install mod_ssl.
- Отредактируйте файл конфигурации
ssl.confв каталоге/etc/httpd/conf.d. Измените следующее содержимое:
<VirtualHost *:443>
        DocumentRoot /var/www/html
        #启用 SSL 功能
        SSLEngine on
        #证书文件的路径
        SSLCertificateFile      /etc/httpd/ssl/domain_com.crt
        #私钥文件的路径
        SSLCertificateKeyFile   /etc/httpd/ssl/domain_com.key
        #证书链文件的路径
        SSLCertificateChainFile /etc/httpd/ssl/domain_com.ca-bundle
</VirtualHost>
- После сохранения файла конфигурации перезапустите сервер Apache.
Проверка SSL-сертификата
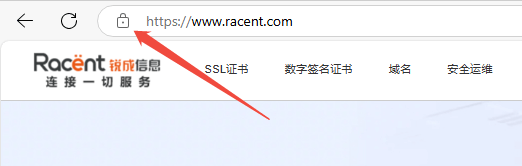
Введите в адресной строке браузера домен, к которому привязан SSL-сертификат, и проверьте, успешно ли установлен ваш SSL-сертификат. В случае успеха в адресной строке браузера появится значок замка; нажмите на него, чтобы просмотреть информацию о сертификате.
Настройка безопасности для автоматического перенаправления HTTP на HTTPS (необязательно)
Если вам нужно автоматически перенаправлять HTTP-запросы на HTTPS, вы можете выполнить следующие действия:
- Отредактируйте файл конфигурации
/etc/httpd/confв каталогеhttpd.conf. Проверьте, есть ли в этом файле конфигурацииLoadModule rewrite_module modules/mod_rewrite.so. Если есть, удалите символ комментария (#) в начале строки; если нет, добавьте строкуLoadModule rewrite_module modules/mod_rewrite.soи сохраните файл конфигурации. - Откройте файл http.conf и добавьте в файл конфигурации следующее:
<VirtualHost *:80>
# 新增
RewriteEngine on
RewriteCond %{SERVER_PORT} !^443$
RewriteRule ^(.*)?$ https://%{SERVER_NAME}%{REQUEST_URI} [L,R]
</VirtualHost>
- Перезапустите сервер Apache, после чего можно будет использовать домен для доступа, и будет реализован автоматический переход с HTTP на HTTPS.