sslTrus CaaS configurado con AWS ACM
Requisitos previos
Antes de comenzar la configuración, asegúrese de haber completado los siguientes preparativos:
- Comprar el servicio sslTrus CaaS: Complete primero la compra de la suscripción a CaaS. Para obtener una guía de compra detallada, consulte la Guía de compra de sslTrus CaaS.
- Solicitar el certificado SSL: Asegúrese de haber solicitado y emitido correctamente el certificado. Para conocer el proceso de solicitud detallado, consulte Solicitud de certificado de sslTrus CaaS.
Configurar punto de instalación: renovación de certificados (AWS ACM)
Configurar la interfaz de administración de AWS ACM
Requisitos previos
Prepare con antelación las AK/SK de la cuenta de AWS que administra ACM.
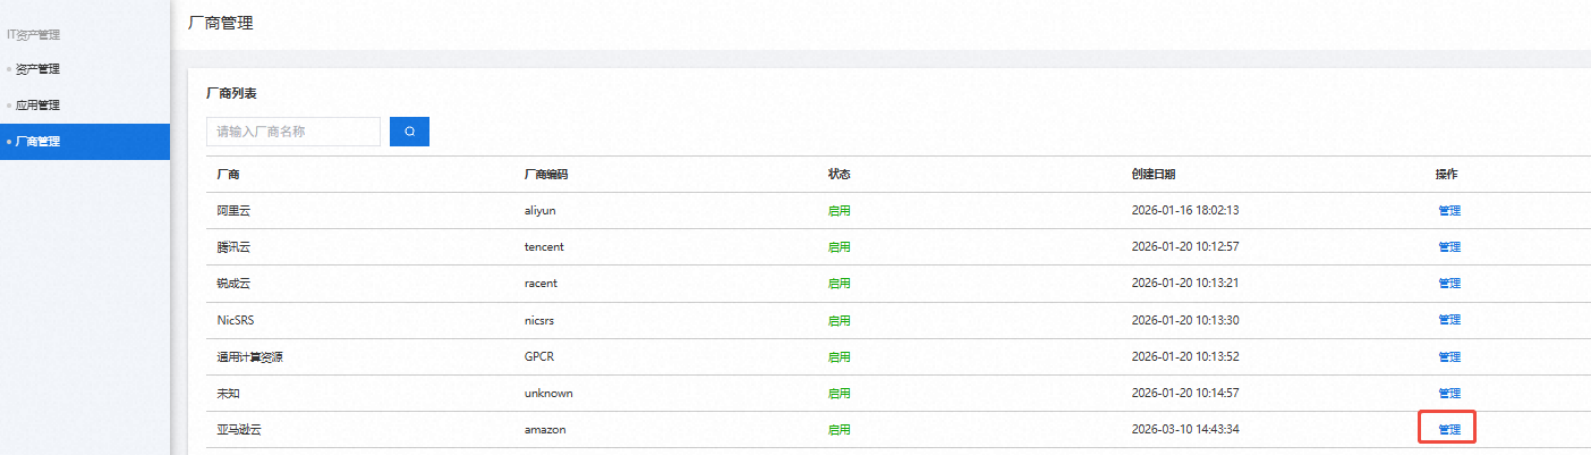
- Ingrese al panel de control — Gestión de activos — Gestión de proveedores, seleccione Amazon Cloud y haga clic en Administrar.
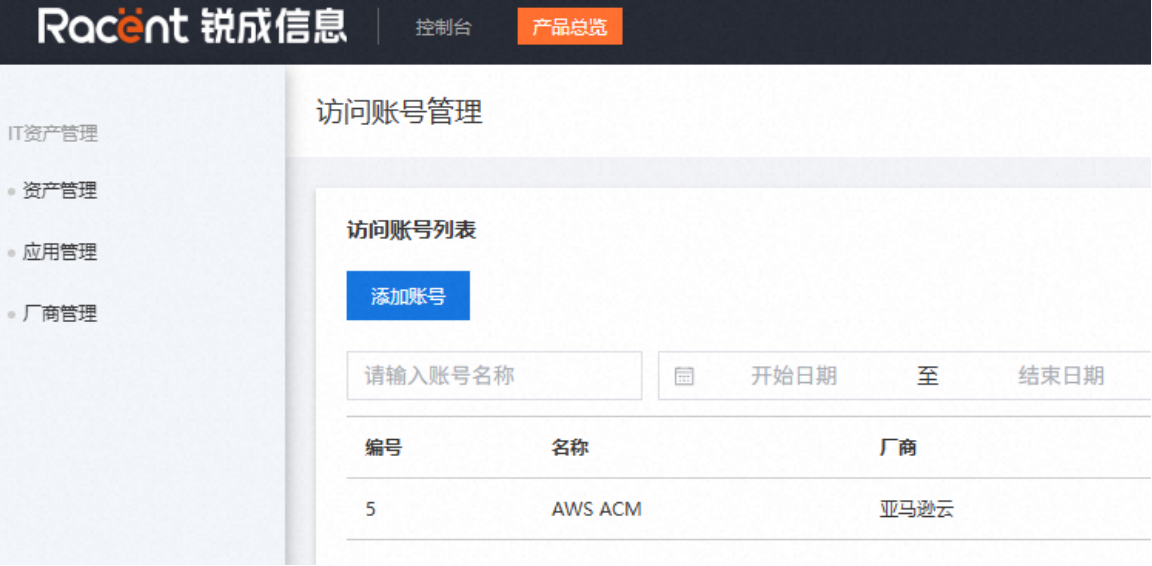
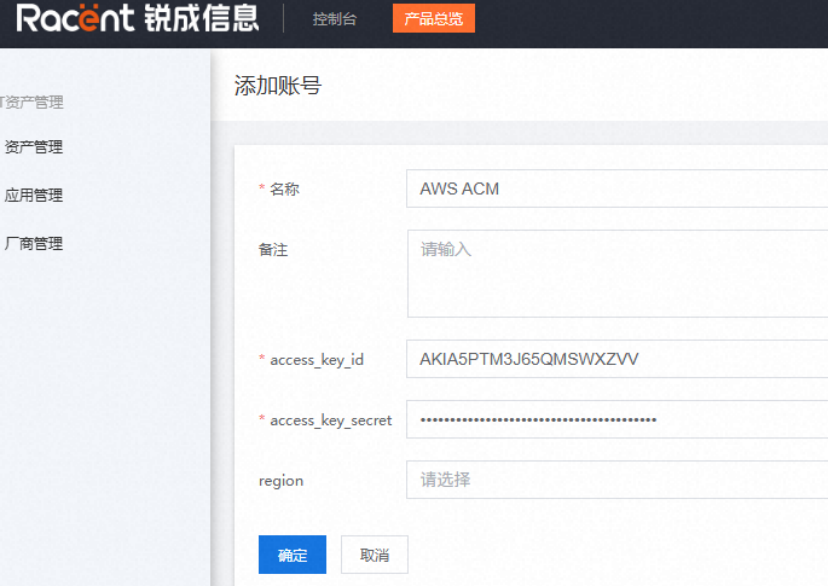
- Haga clic en Agregar cuenta.
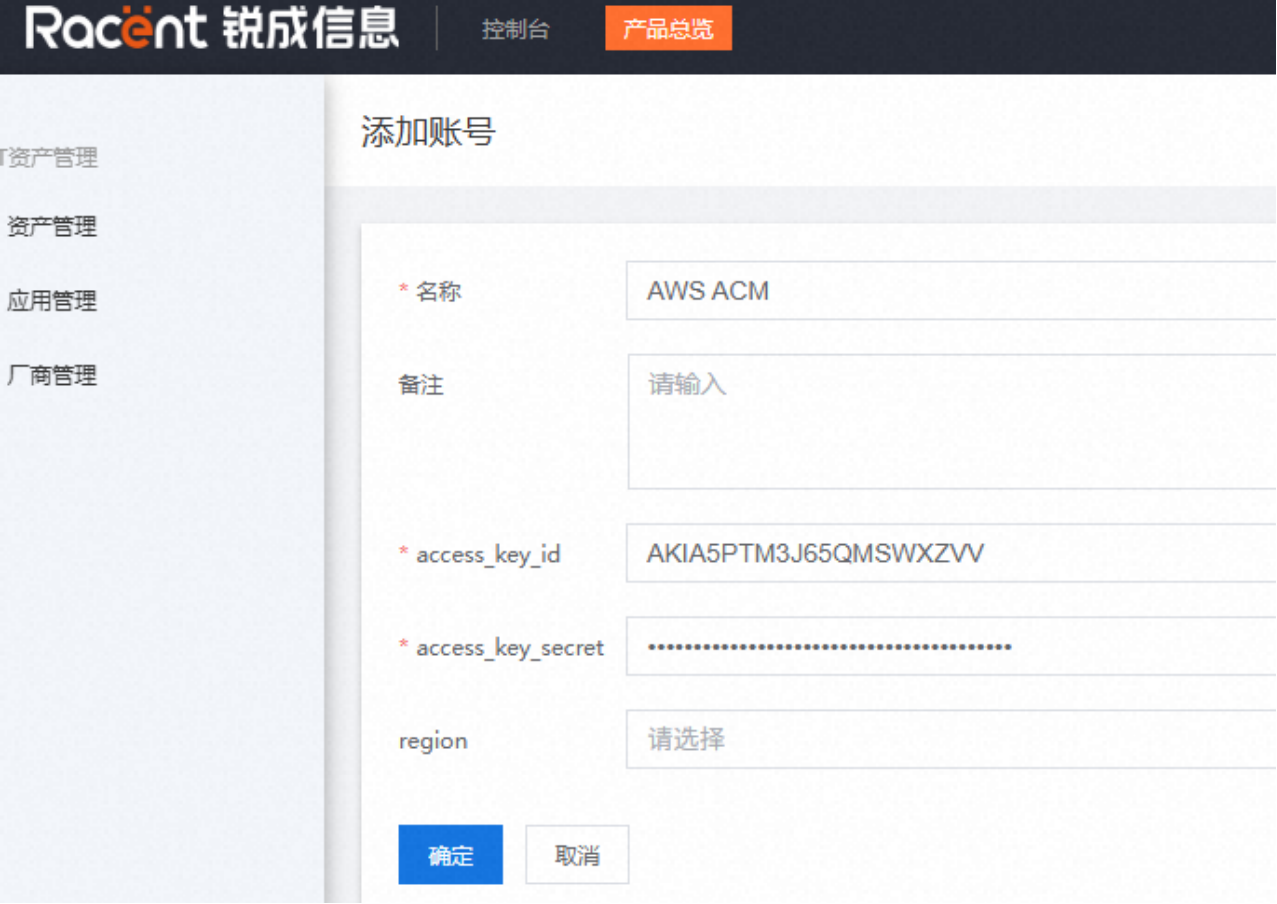
- Introduzca el nombre de la cuenta, la AccessKey y la SecretKey de la cuenta de administración de AWS ACM y haga clic en Guardar.
Descripción de permisos
Los permisos de AK/SK de AWS ACM requieren habilitar los siguientes permisos:
- GetCertificate
- ImportCertificate
- ListCertificates
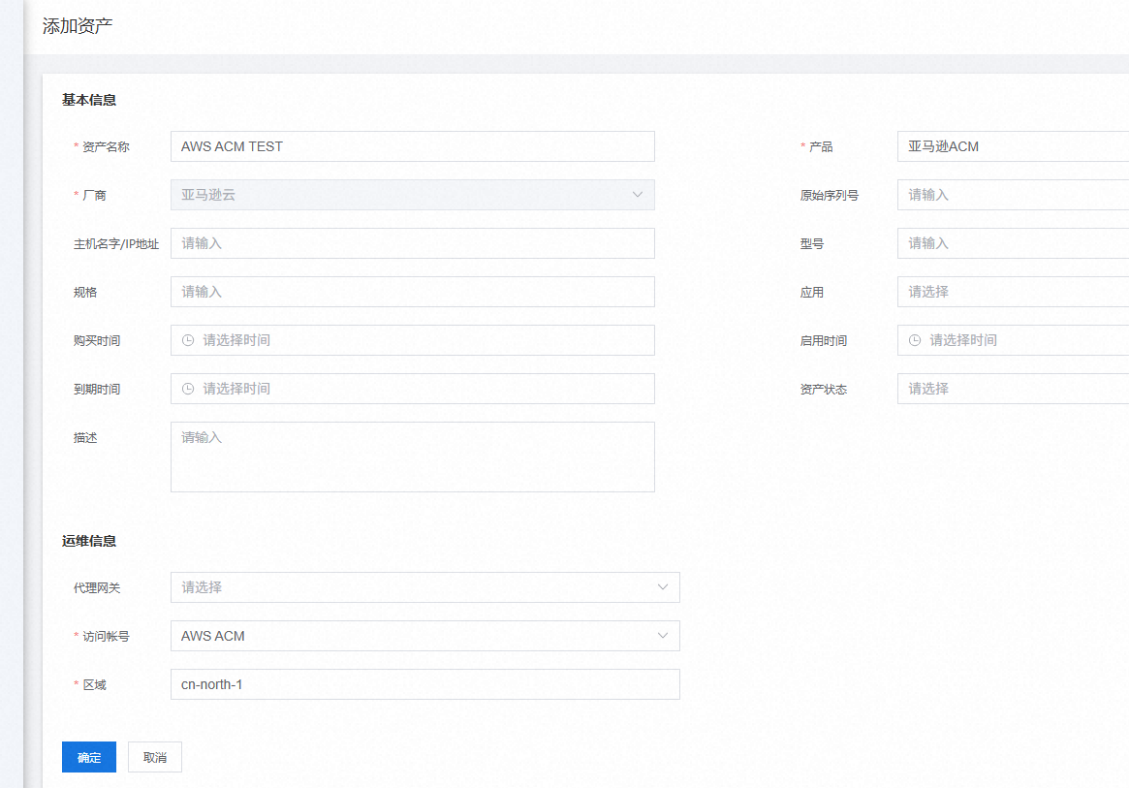
- Ingrese a Gestión de activos y haga clic en Agregar activo.
- Introduzca el nombre del activo, seleccione Amazon ACM, elija la cuenta que acaba de crear, complete el ID de región (obtenido de AWS) y haga clic en Confirmar para guardar.
Configurar CaaS
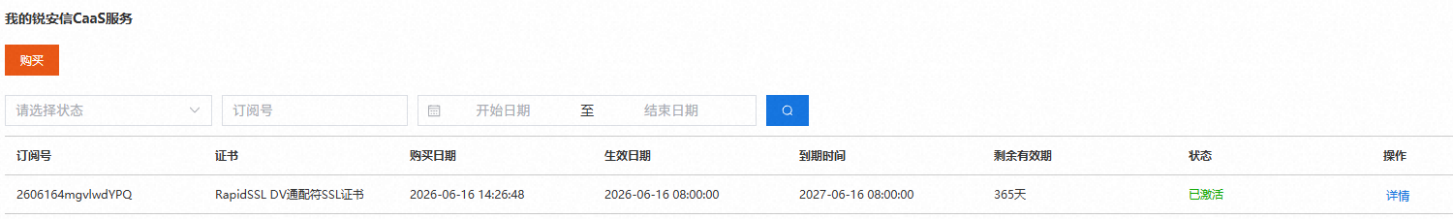
- Ingrese a la consola — Servicio sslTrus CaaS, seleccione el servicio correspondiente y haga clic en Detalles para ingresar al panel de administración de CaaS.
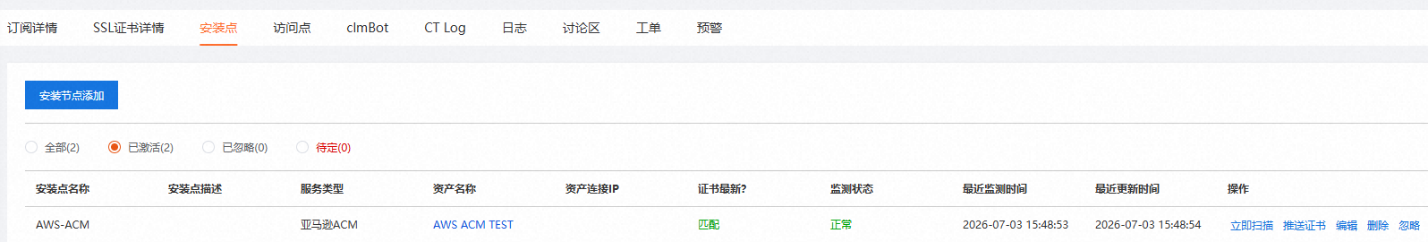
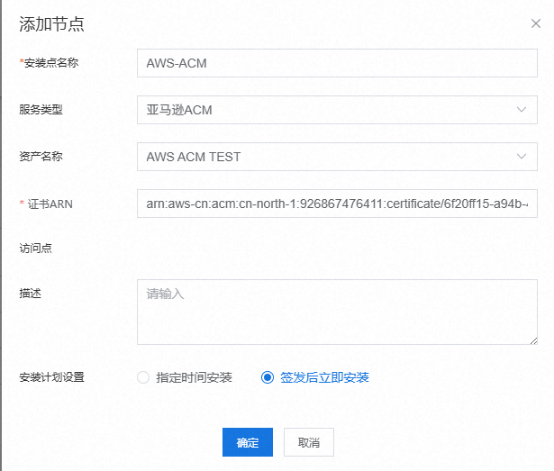
- Cambie a la pestaña Puntos de instalación, haga clic en Agregar nodo de instalación, complete el nombre del nodo, seleccione Amazon ACM como tipo de servicio, seleccione el activo creado en el paso anterior como nombre del activo, ingrese el ARN del certificado (obtenido de AWS) y haga clic en Confirmar para guardar.
- Después de la configuración, puede administrar el nodo. Haga clic en Escanear ahora para comenzar a monitorear el nodo.
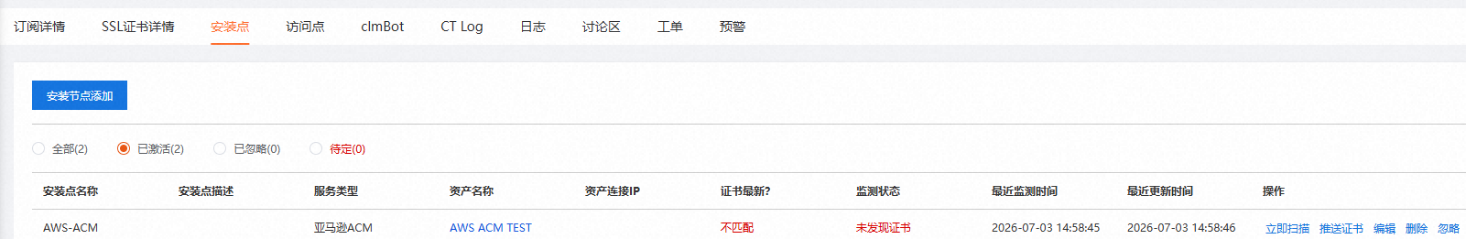
- Cuando se emita un nuevo certificado, haga clic en Enviar certificado y el sistema lo enviará a AWS ACM. En la supervisión en segundo plano podrá ver que el certificado se actualiza a la última versión.