Настройка AWS ACM с помощью sslTrus CaaS
Предварительные условия
Перед началом настройки убедитесь, что вы выполнили следующие подготовительные шаги:
- Приобретение услуги sslTrus CaaS: сначала оформите подписку CaaS. Подробное руководство по покупке см. в Руководстве по покупке sslTrus CaaS.
- Заявка на SSL-сертификат: убедитесь, что сертификат успешно запрошен и выпущен. Подробный процесс подачи заявки см. в Заявка на сертификат sslTrus CaaS.
Настройка точки установки — обновление сертификата (AWS ACM)
Настройка интерфейса управления AWS ACM
Предварительные условия
Заранее подготовьте AK/SK учетной записи AWS для управления ACM.
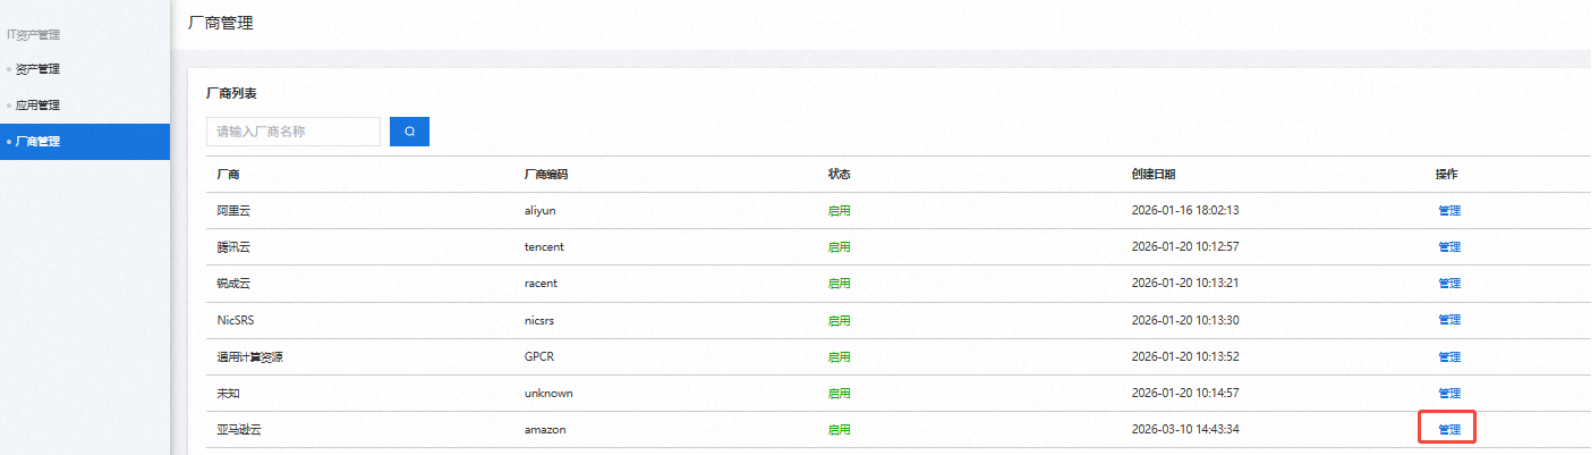
- Перейдите в консоль управления — Управление активами — Управление поставщиками, выберите Amazon Cloud и нажмите «Управление».
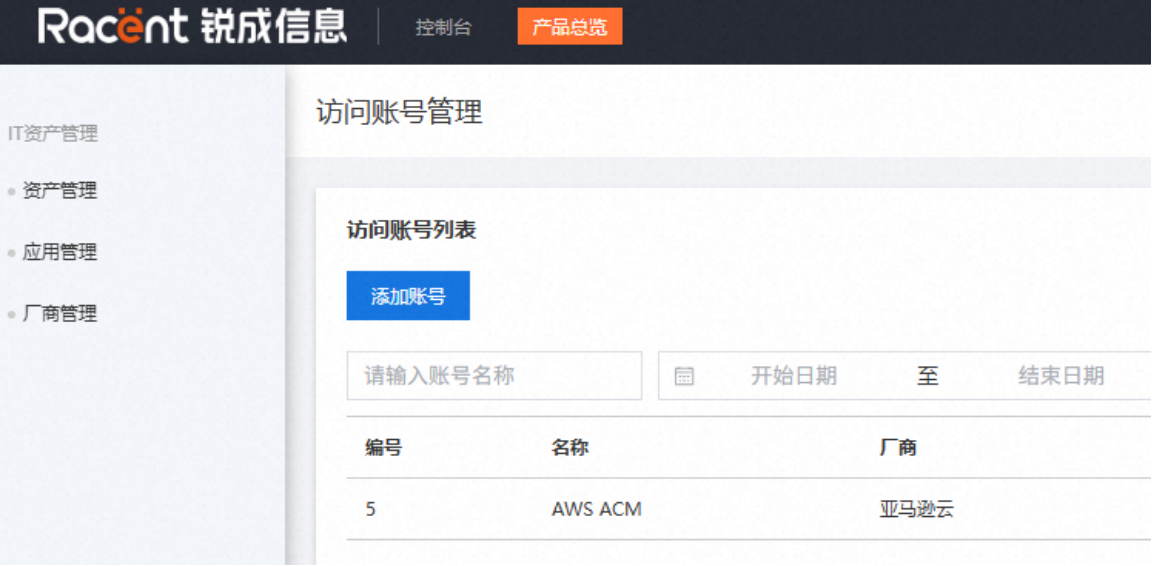
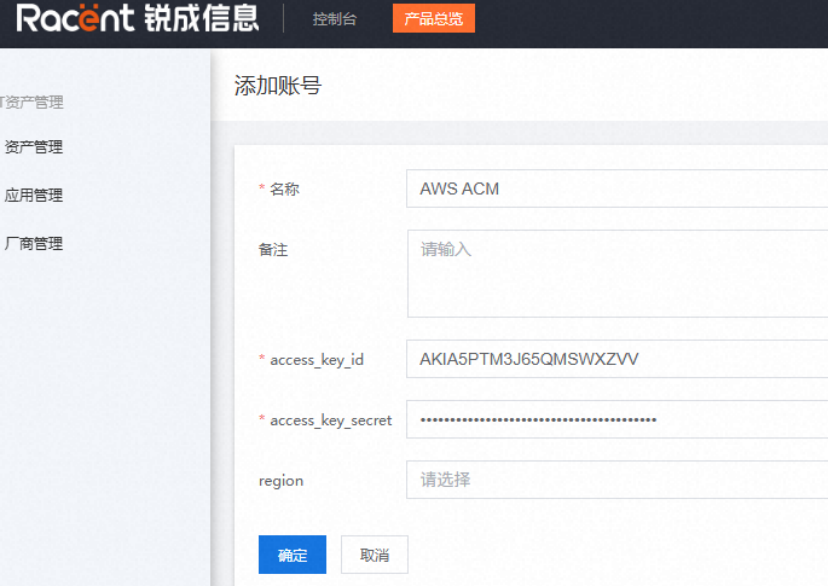
- Нажмите «Добавить учетную запись».
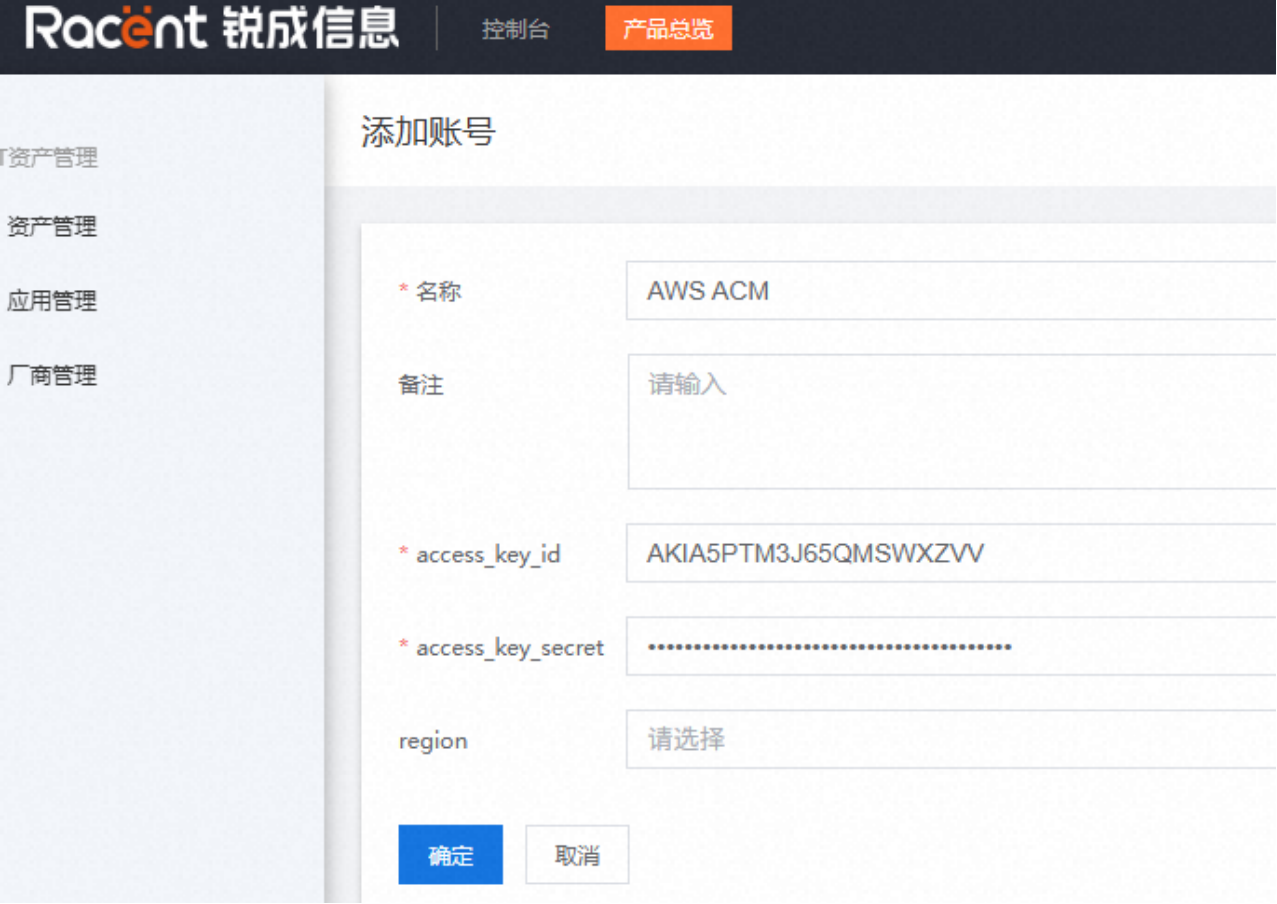
- Введите имя учетной записи, AccessKey и SecretKey управляющей учетной записи AWS ACM, затем нажмите «Сохранить».
Описание прав доступа
Для AK/SK AWS ACM необходимо предоставить следующие права:
- GetCertificate
- ImportCertificate
- ListCertificates
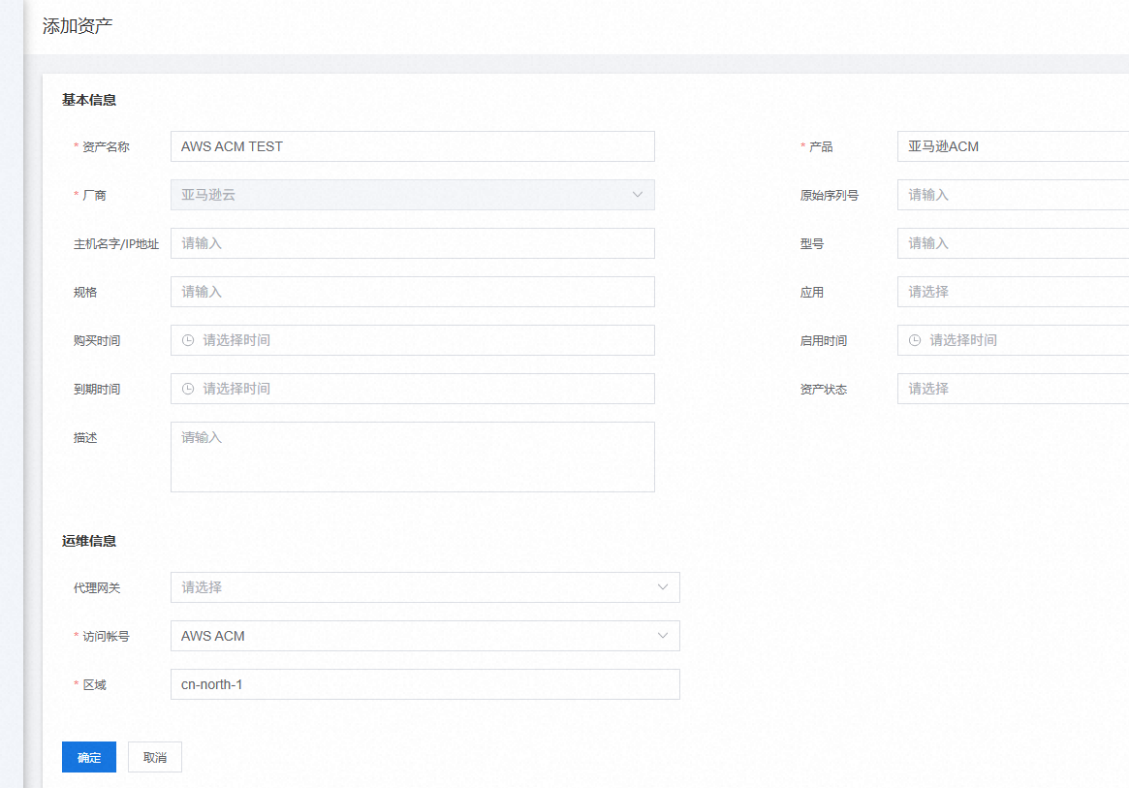
- Перейдите в «Управление активами» и нажмите «Добавить актив».
- Введите имя актива, выберите Amazon ACM, выберите только что созданную учетную запись, укажите идентификатор региона (полученный в AWS) и нажмите «Подтвердить» для сохранения.
Настройка CaaS
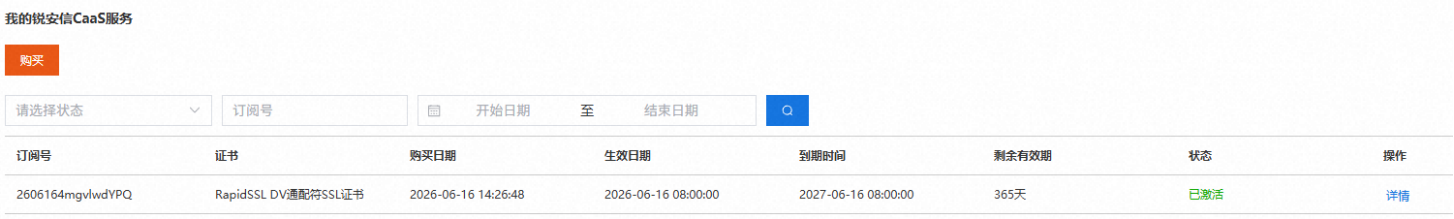
- Перейдите в консоль — услуга sslTrus CaaS, выберите нужную услугу и нажмите «Подробнее», чтобы войти в консоль управления CaaS.
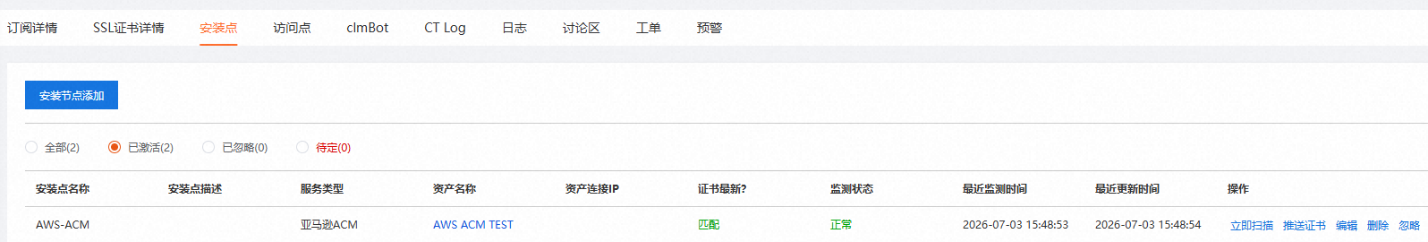
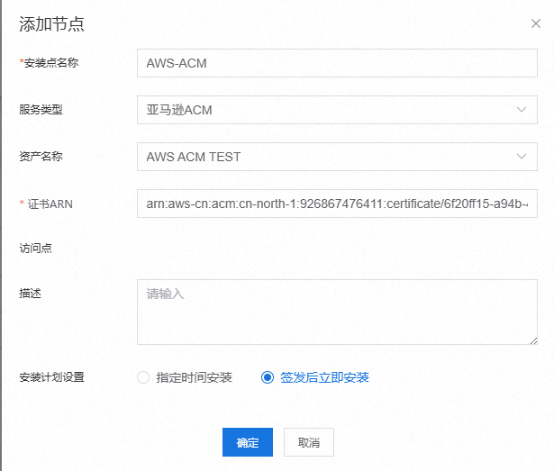
- Перейдите на вкладку «Точки установки», нажмите «Добавить узел установки», введите имя узла, в качестве типа услуги выберите Amazon ACM, в качестве имени актива выберите актив, созданный на предыдущем шаге, укажите ARN сертификата (полученный в AWS) и нажмите «Подтвердить» для сохранения.
- После настройки можно управлять узлом. Нажмите «Сканировать сейчас», чтобы начать мониторинг узла.
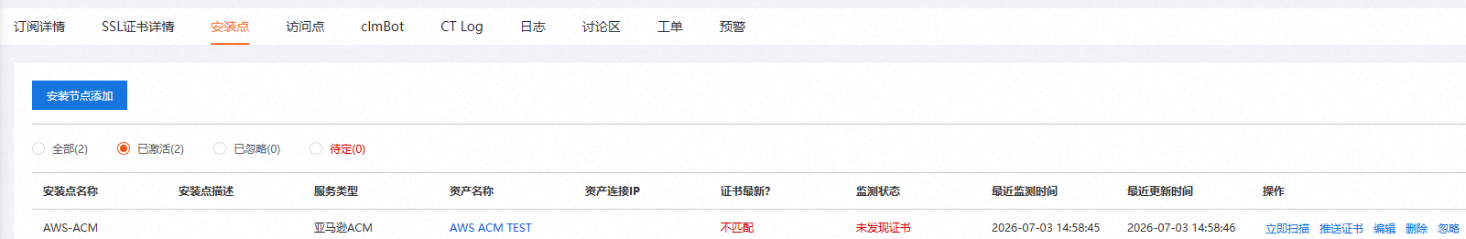
- После выпуска нового сертификата нажмите «Отправить сертификат», и система отправит новый сертификат в AWS ACM. В фоновом мониторинге можно увидеть, что сертификат обновился.