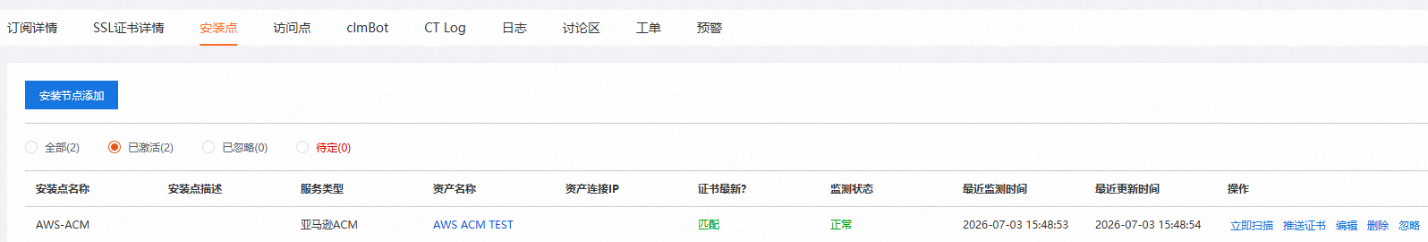
sslTrus CaaS AWS ACM 구성
사전 요구 사항
구성을 시작하기 전에 다음 준비를 완료했는지 확인해 주세요.
- sslTrus CaaS 서비스 구매: 먼저 CaaS 구독 구매를 완료해 주세요. 자세한 구매 가이드는 sslTrus CaaS 구매 가이드를 참조하세요.
- SSL 인증서 신청: 인증서 신청 및 발급이 성공적으로 완료되었는지 확인해 주세요. 자세한 신청 절차는 sslTrus CaaS 인증서 신청을 참조하세요.
설치 지점 구성 — 인증서 업데이트(AWS ACM)
AWS ACM 관리 인터페이스 구성
사전 요구 사항
AWS에서 ACM을 관리하는 계정의 AK/SK를 미리 준비해 주세요
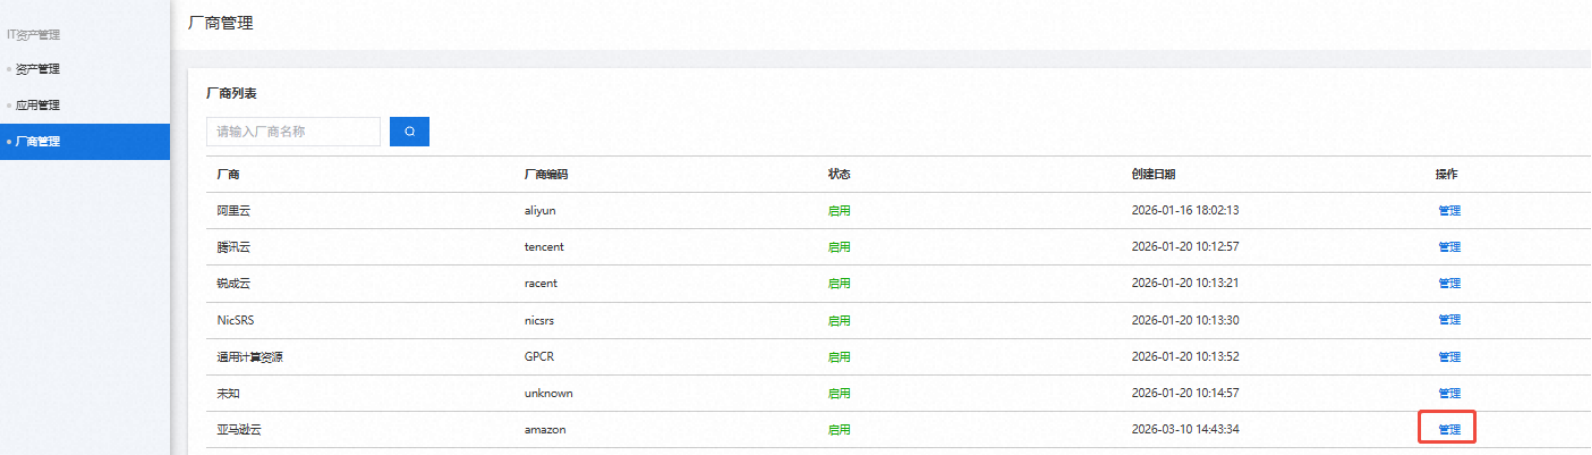
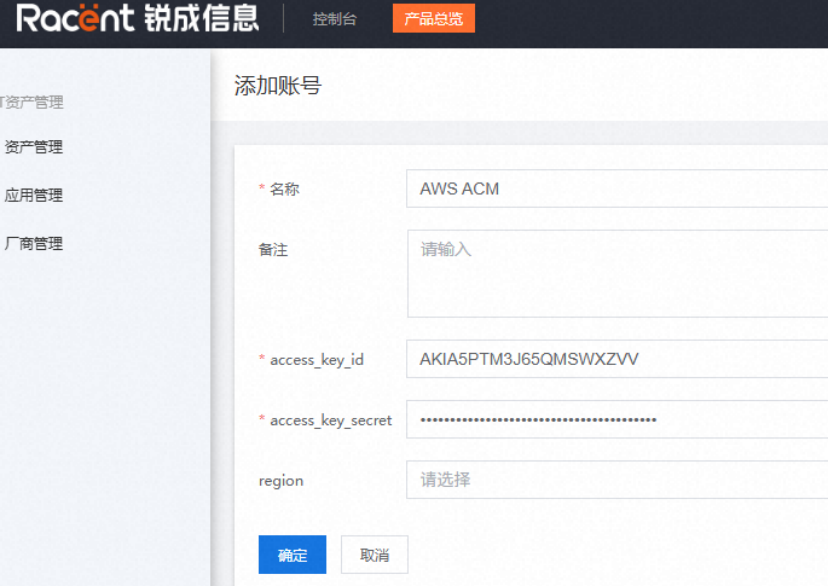
- 제어 콘솔 - 자산 관리 - 벤더 관리로 들어가 아마존 클라우드를 선택한 후 관리를 클릭합니다.
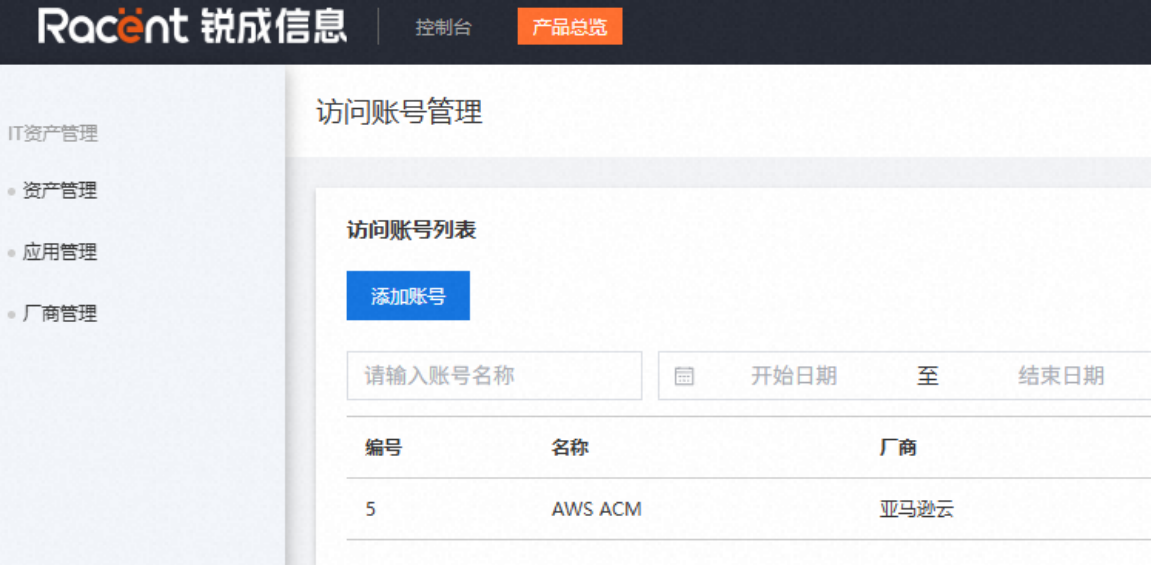
- 계정 추가를 클릭합니다.
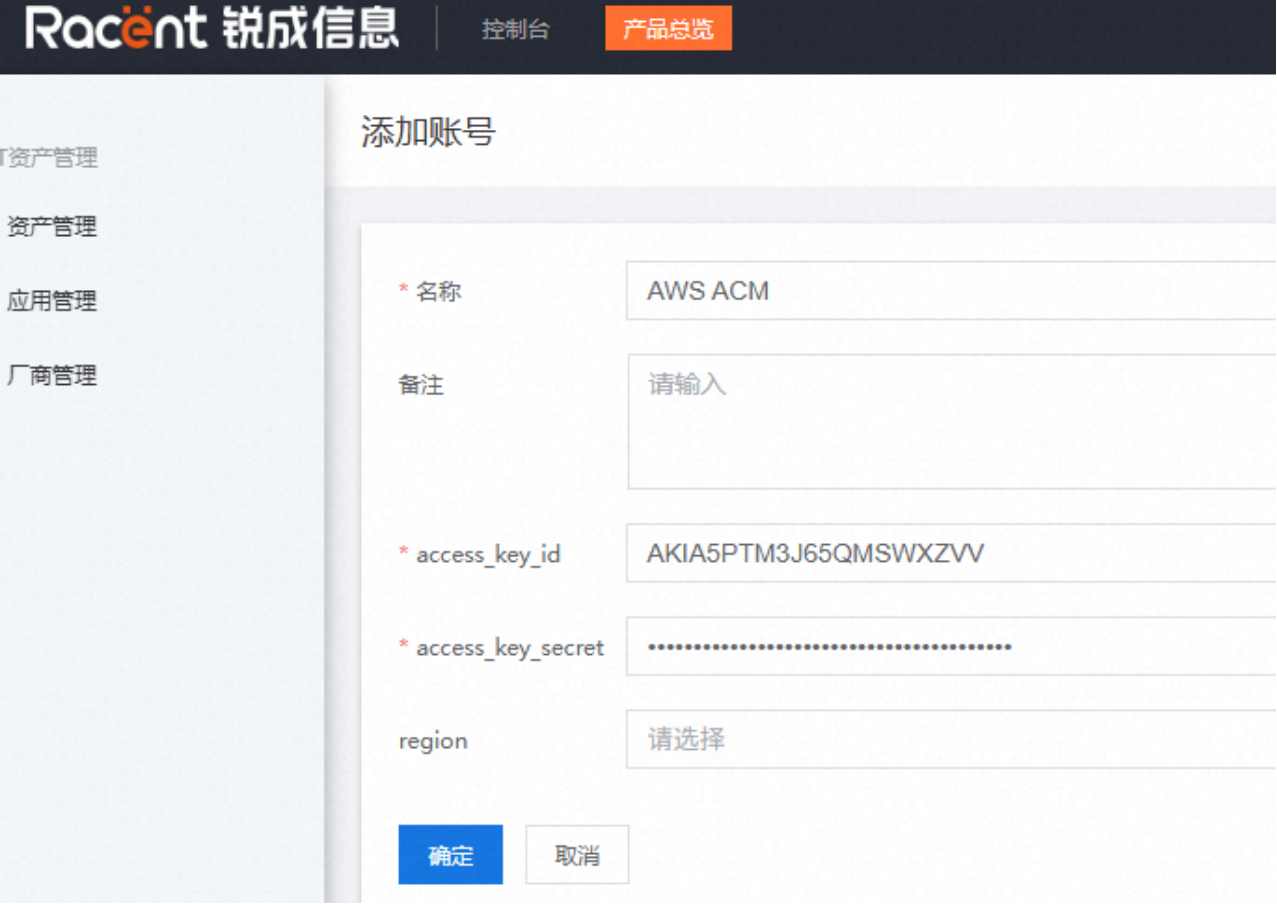
- 계정 이름, AWS ACM 관리 계정의 AccessKey, SecretKey를 입력한 후 저장을 클릭합니다.
권한 안내
AWS ACM의 AK/SK 권한은 다음 권한을 개방해야 합니다:
- GetCertificate
- ImportCertificate
- ListCertificates
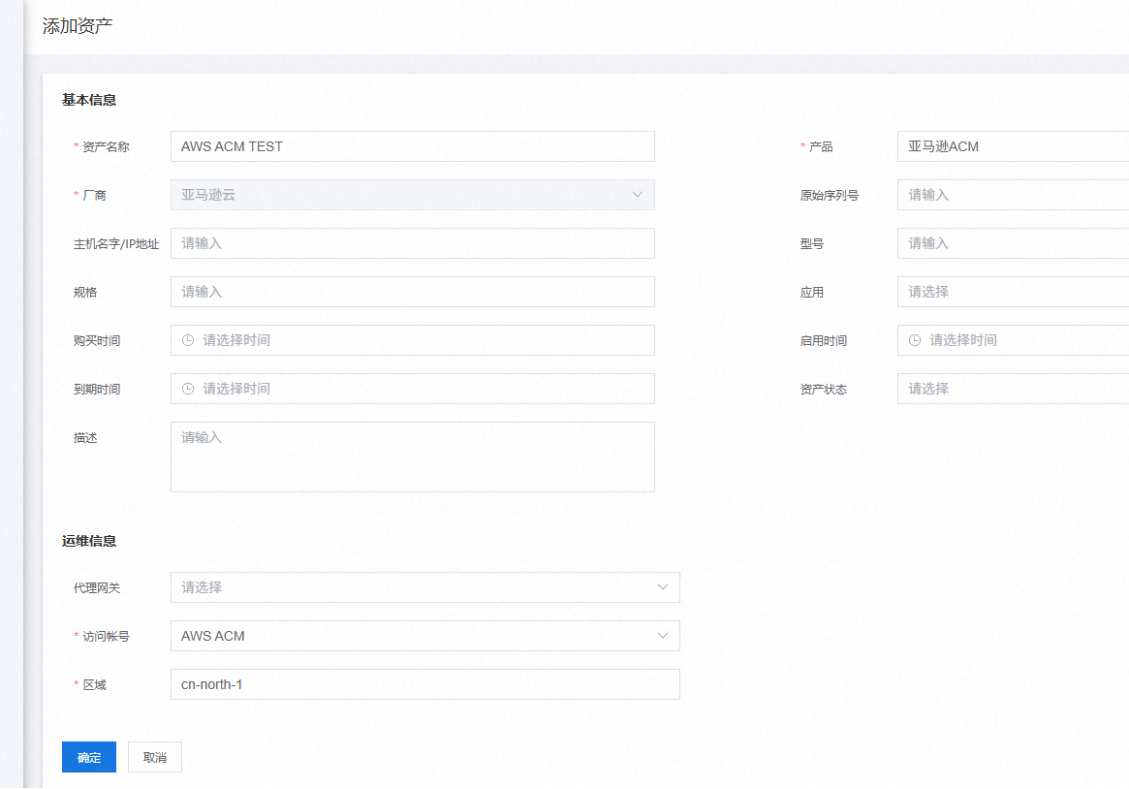
- 자산 관리로 들어가 자산 추가를 클릭합니다.
- 자산 이름을 입력하고 아마존 ACM을 선택한 다음 방금 생성한 계정을 선택하고 리전 ID(AWS에서 획득)를 입력한 후 확인을 클릭해 저장합니다.
CaaS 구성
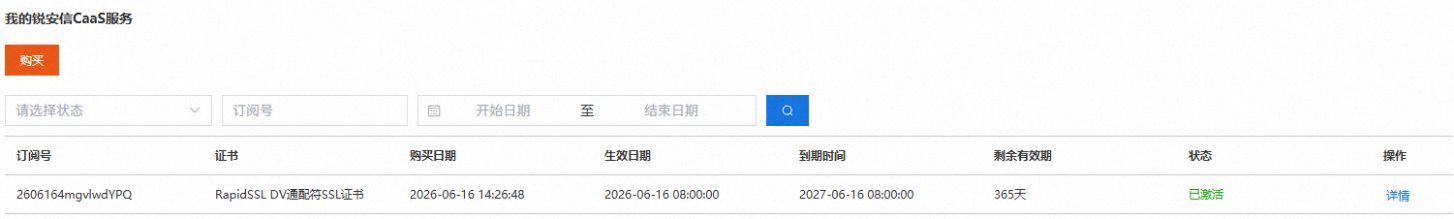
- 콘솔 - sslTrus CaaS 서비스로 들어가 해당 서비스를 선택한 후 세부 정보를 클릭해 CaaS 관리 콘솔로 들어갑니다.
- 설치 지점 탭으로 전환한 후 설치 노드 추가를 클릭하고 노드 이름을 입력하고 서비스 유형으로 아마존 ACM을 선택한 다음 자산 이름은 이전 단계에서 생성한 자산을 선택하고 인증서 ARN(AWS에서 획득)을 입력한 후 확인을 클릭해 저장합니다.
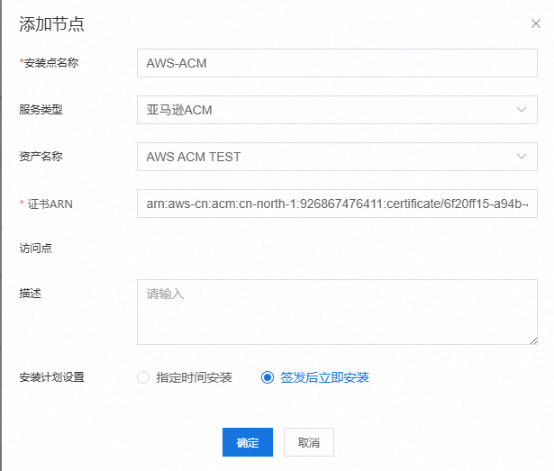
- 설정이 완료되면 노드를 관리할 수 있습니다. 지금 스캔을 클릭하면 노드 모니터링이 시작됩니다.
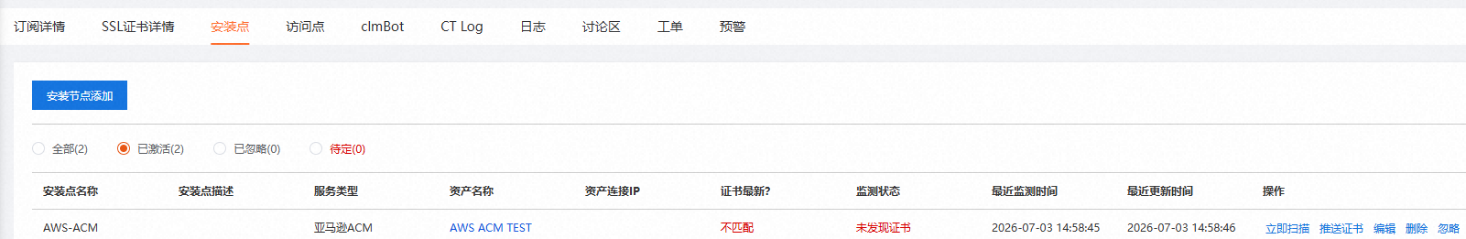
- 새 인증서가 발급되면 인증서 푸시를 클릭합니다. 시스템이 새 인증서를 AWS ACM으로 푸시하며, 백엔드 모니터링에서 인증서가 최신 상태로 변경된 것을 확인할 수 있습니다.