sslTrus CaaSによるAWS ACMの設定
前提条件
設定を開始する前に、以下の準備が完了していることを確認してください:
- sslTrus CaaSサービスの購入:まずCaaSサブスクリプションの購入を完了してください。詳細な購入ガイドはsslTrus CaaS購入ガイドを参照してください。
- SSL証明書の申請:証明書の申請と発行が正常に完了していることを確認してください。詳細な申請手順はsslTrus CaaS証明書申請を参照してください。
インストールポイントの設定 — 証明書更新(AWS ACM)
AWS ACM管理インターフェースの設定
前提条件
AWSでACMを管理するアカウントのAK/SKを事前に準備してください
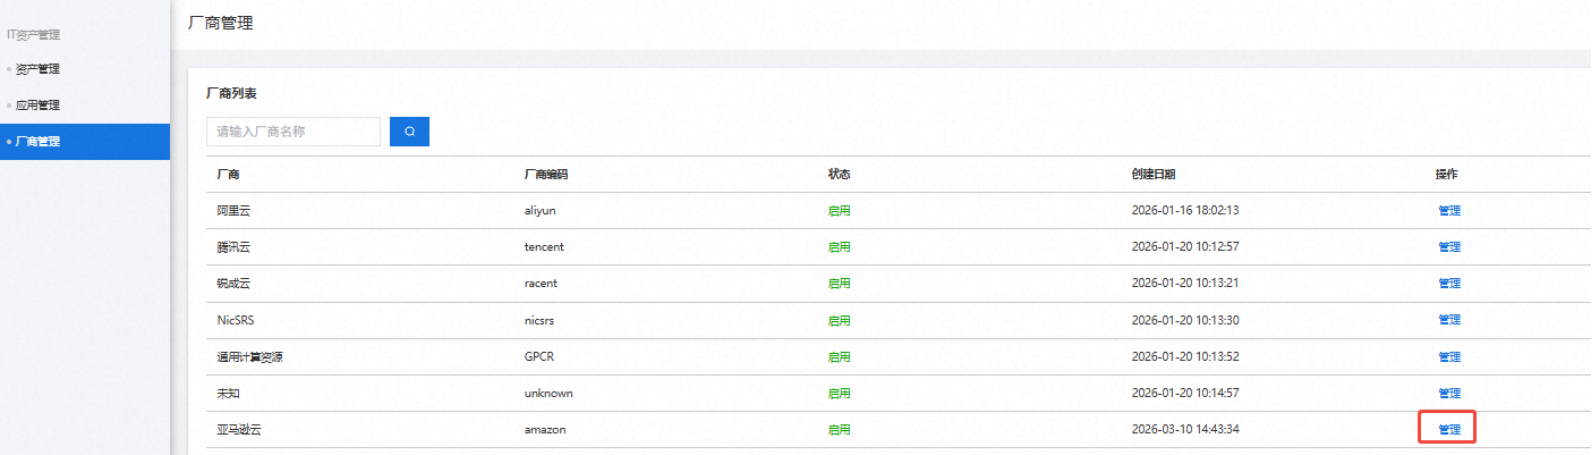
- 管理コンソール - 資産管理 - ベンダー管理に移動し、アマゾンウェブサービスを選択して「管理」をクリックします。
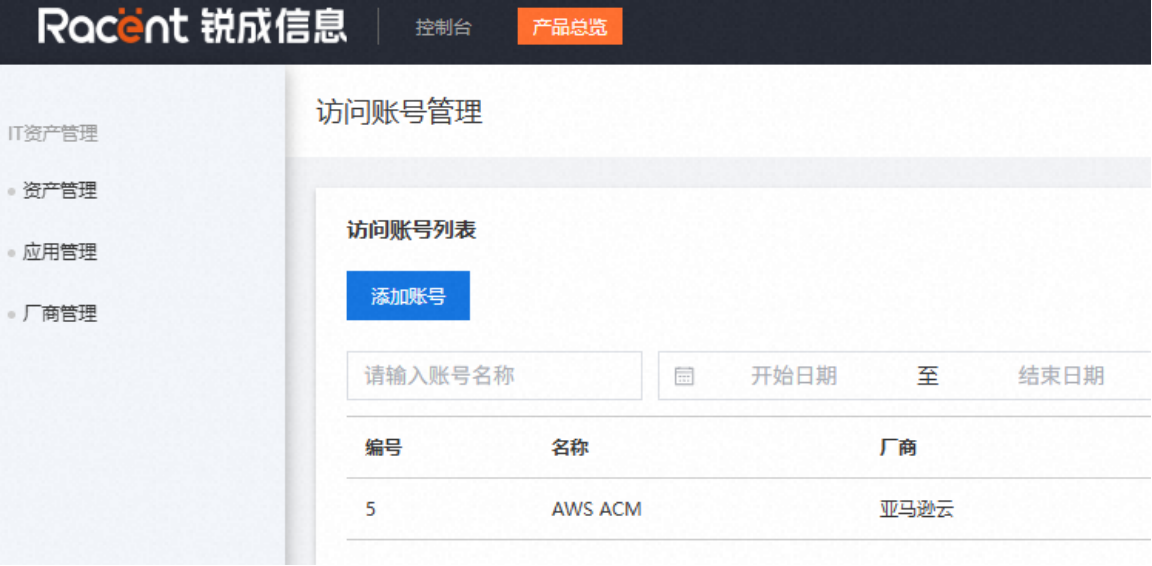
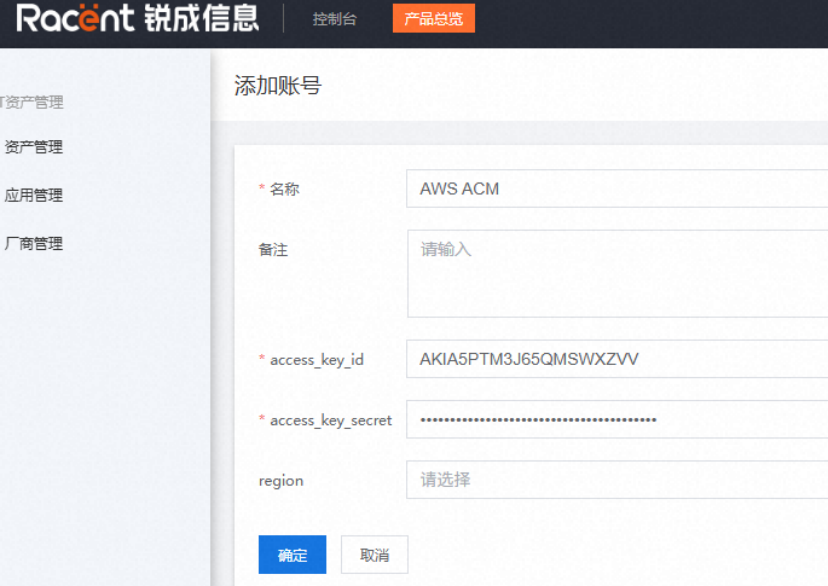
- 「アカウントを追加」をクリックします。
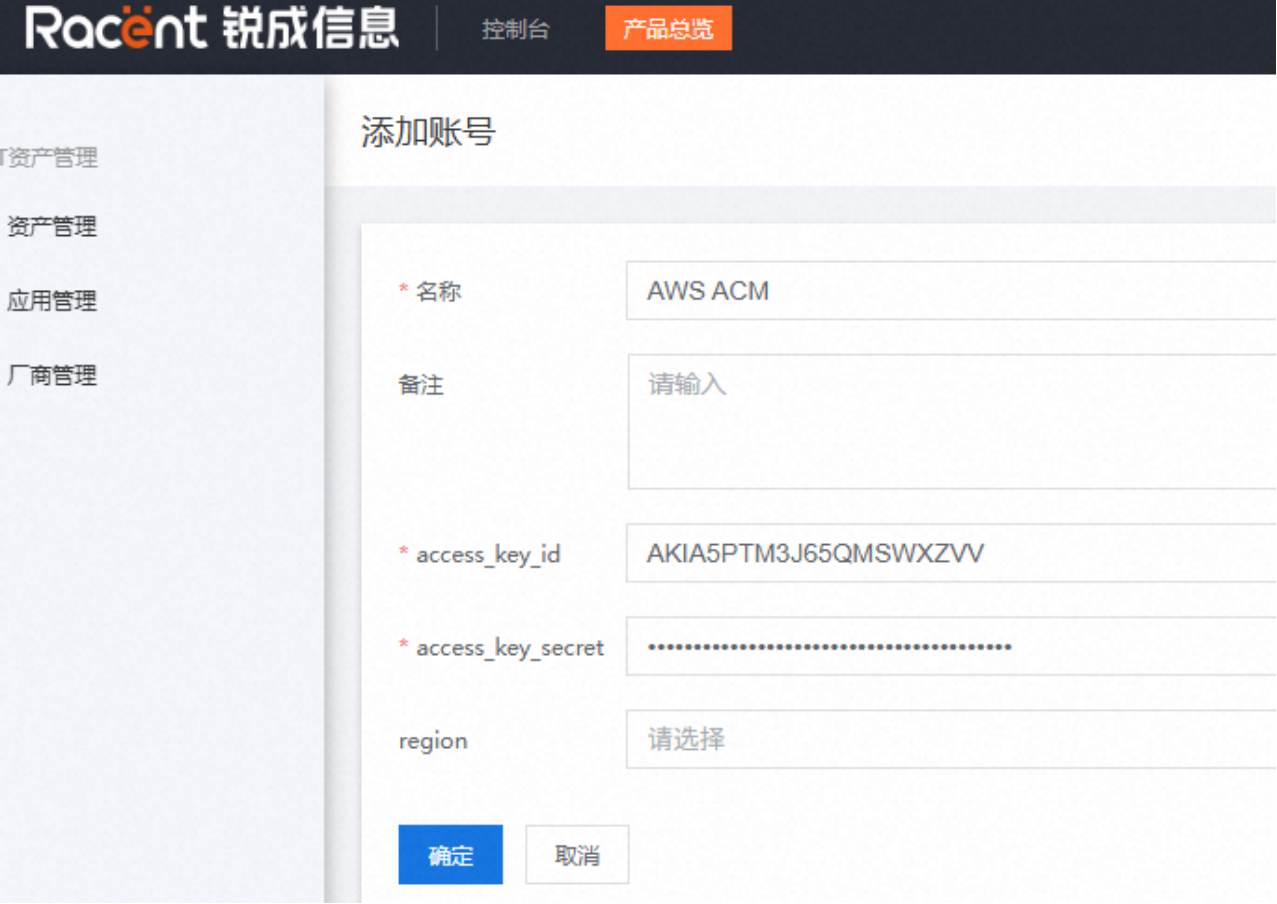
- アカウント名、AWS ACM管理アカウントのAccessKey、SecretKeyを入力し、「保存」をクリックします。
権限について
AWS ACMのAK/SKには、以下の権限を有効にする必要があります:
- GetCertificate
- ImportCertificate
- ListCertificates
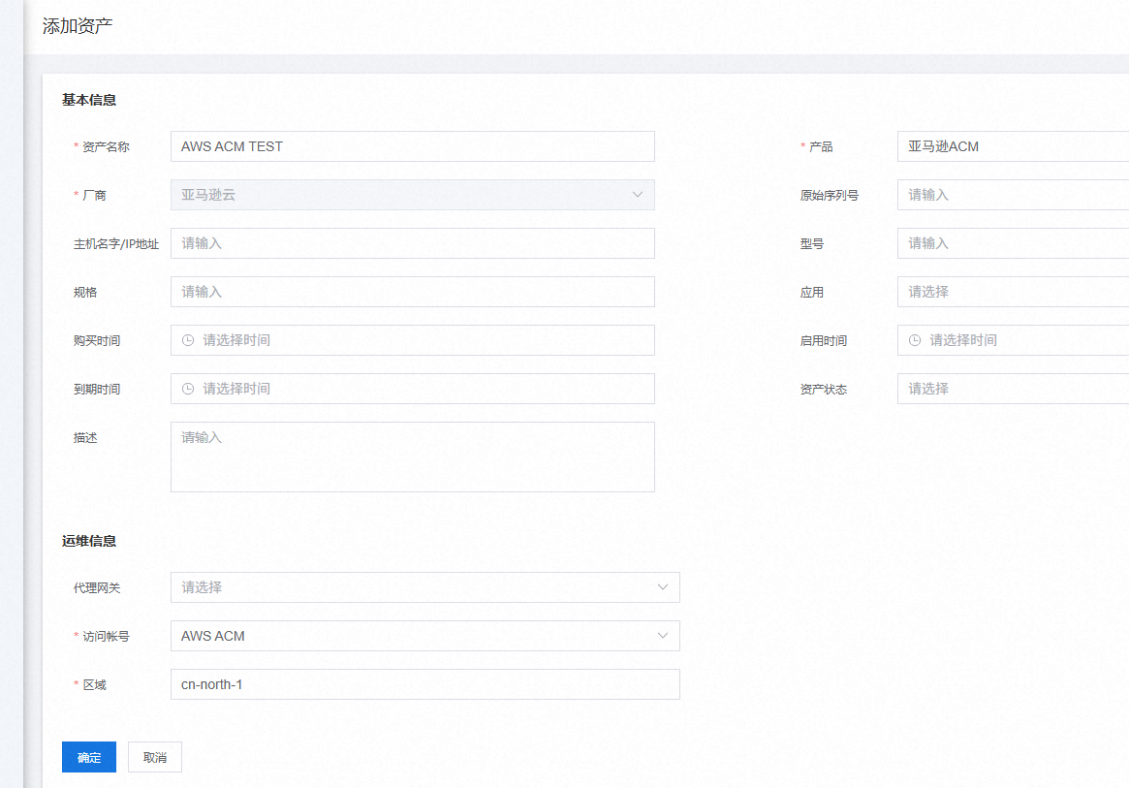
- 資産管理に移動し、「資産を追加」をクリックします。
- 資産名を入力し、アマゾンACMを選択、先ほど作成したアカウントを選択、リージョンID(AWSで取得)を入力し、「OK」をクリックして保存します。
CaaSの設定
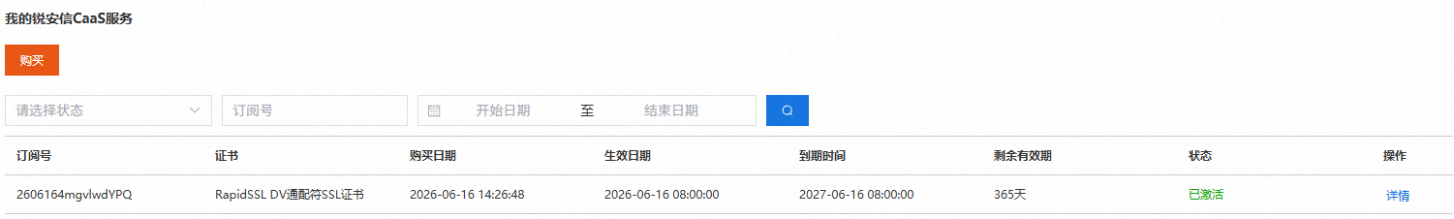
- コンソール - sslTrus CaaSサービスに移動し、対応するサービスの「詳細」をクリックしてCaaS管理コンソールに入ります。
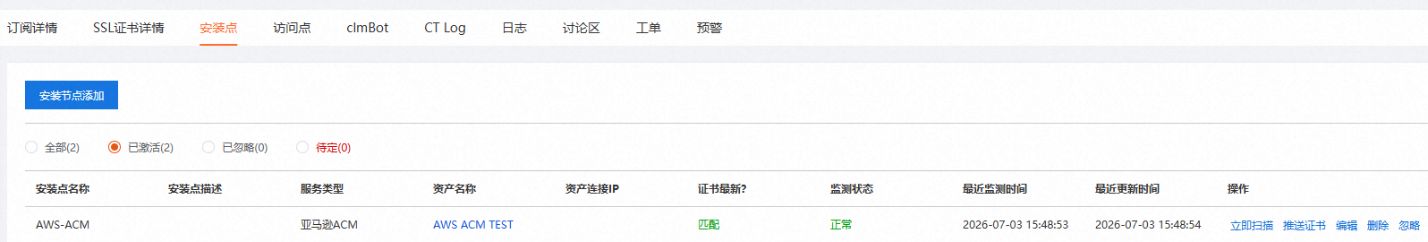
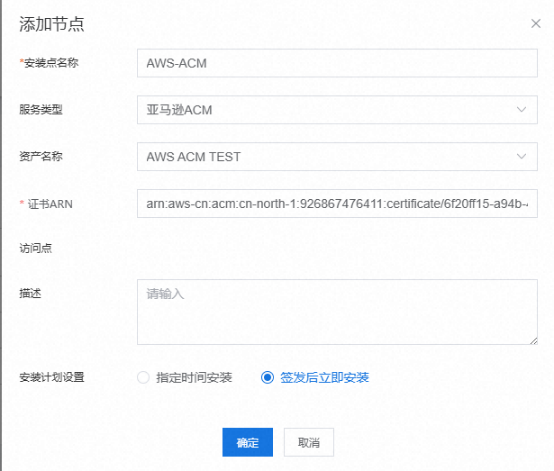
- インストールポイントタブに切り替え、インストールノードの「追加」をクリックして、ノード名を入力、サービスタイプでアマゾンACMを選択、資産名で前の手順で作成した資産を選択、証明書ARN(AWSで取得)を入力し、「OK」をクリックして保存します。
- 設定が完了したらノードを管理できます。今すぐスキャンをクリックして、ノードの監視を開始します。
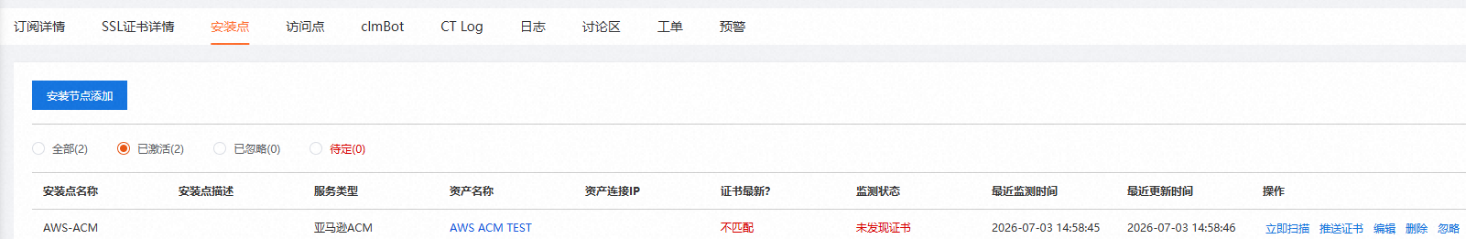
- 新しい証明書が発行されたら、証明書をプッシュをクリックします。システムが新しい証明書をAWS ACMにプッシュし、バックエンドの監視画面で証明書が最新の状態に更新されたことを確認できます。