sslTrus CaaS AWS ACM Yapılandırması
Ön Koşullar
Yapılandırmaya başlamadan önce, aşağıdaki hazırlıkları tamamladığınızdan emin olun:
- sslTrus CaaS hizmetini satın alın: Lütfen önce CaaS aboneliği satın alımını tamamlayın, ayrıntılı satın alma kılavuzu için sslTrus CaaS Satın Alma Kılavuzu bölümüne bakın.
- SSL sertifikası başvurusu yapın: Lütfen sertifikanın başarıyla başvurulduğundan ve imzalandığından emin olun, ayrıntılı başvuru süreci için sslTrus CaaS Sertifika Başvurusu bölümüne bakın.
Kurulum Noktası Yapılandırması — Sertifika Yenileme (AWS ACM)
AWS ACM Yönetim Arayüzünü Yapılandırma
Ön Koşullar
AWS ACM hesabını yönetmek için AK/SK'yi önceden hazırlayın.
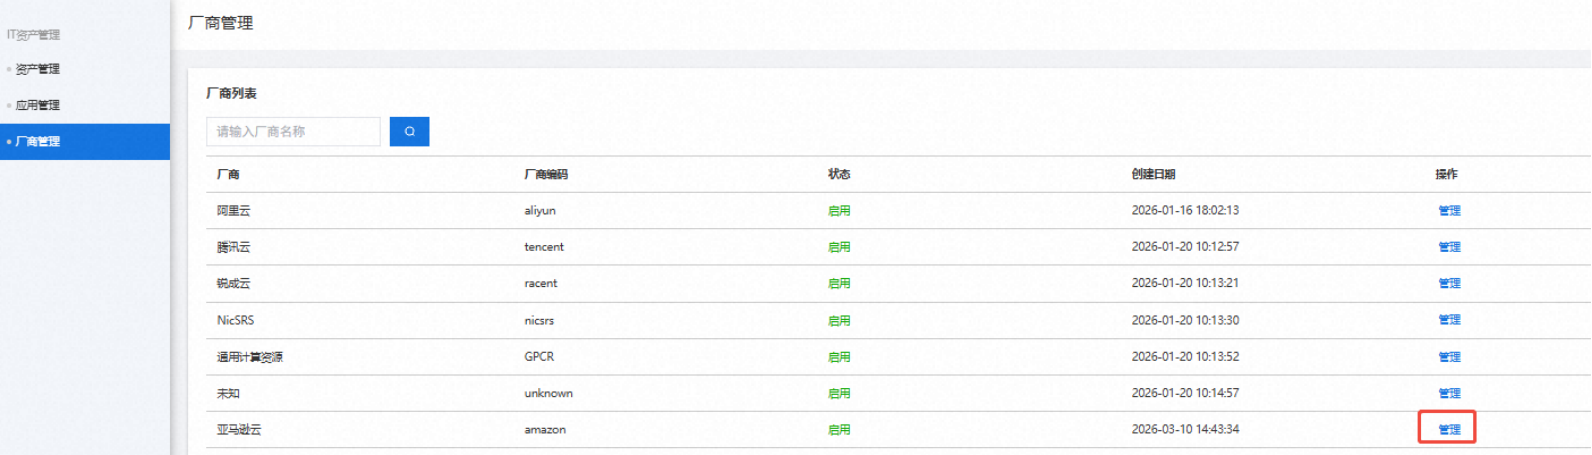
- Kontrol paneli - Varlık Yönetimi - Sağlayıcı Yönetimi'ne girin, Amazon Cloud'u seçin ve Yönet'e tıklayın.
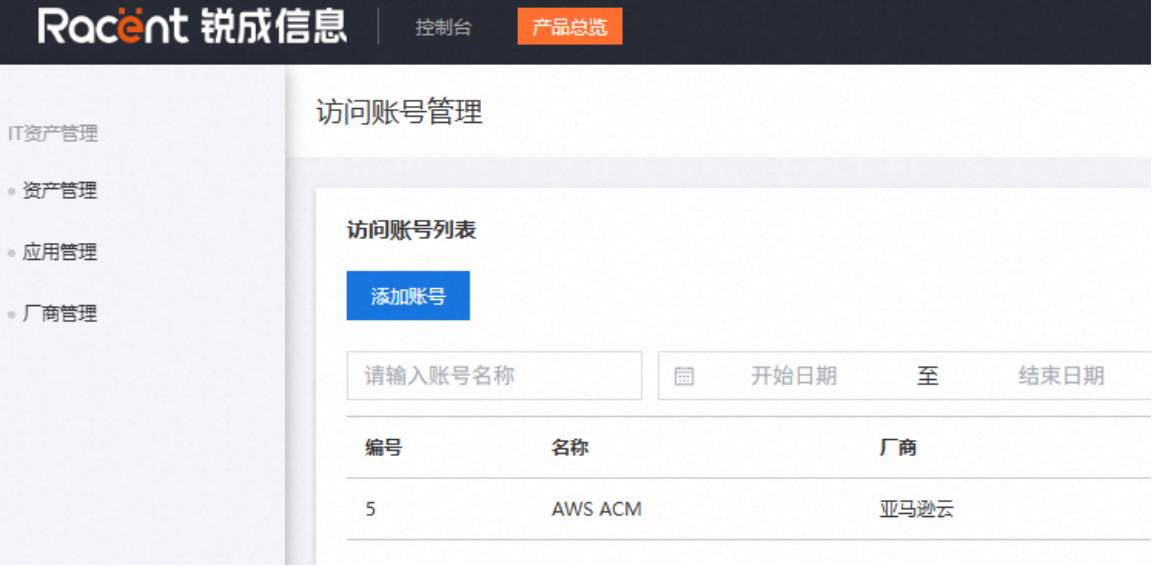
- Hesap Ekle'ye tıklayın
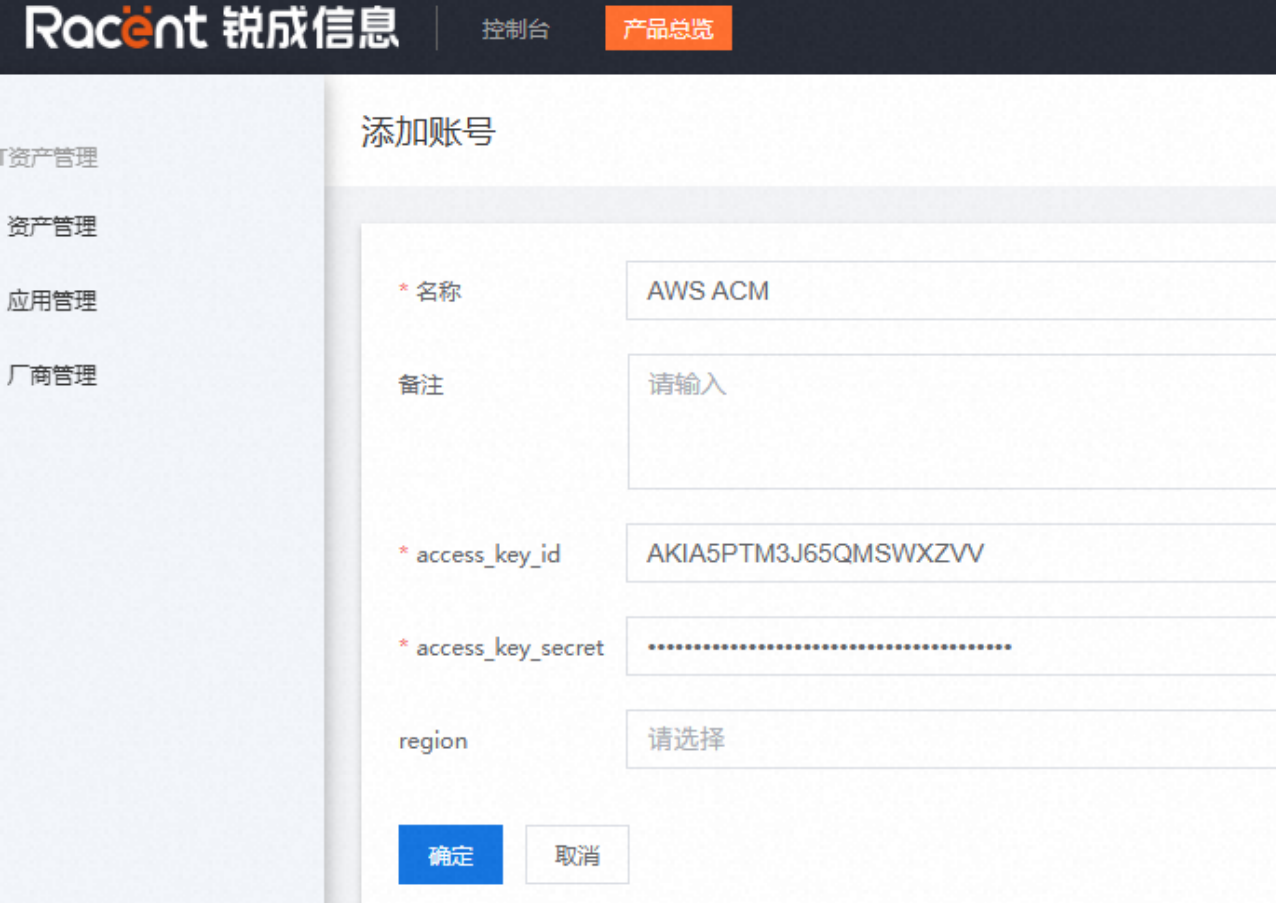
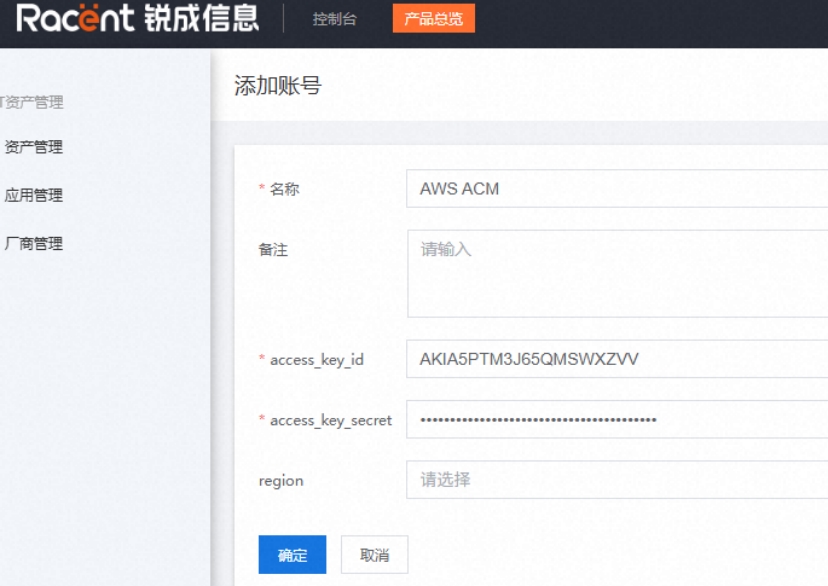
- Hesap adını, AWS ACM yönetim hesabının AccessKey ve SecretKey bilgilerini girin, Kaydet'e tıklayın.
İzin Açıklaması
AWS ACM AK/SK izinlerinin aşağıdaki izinleri etkinleştirmesi gerekir:
- GetCertificate
- ImportCertificate
- ListCertificates
- Varlık Yönetimi'ne girin, Varlık Ekle'ye tıklayın
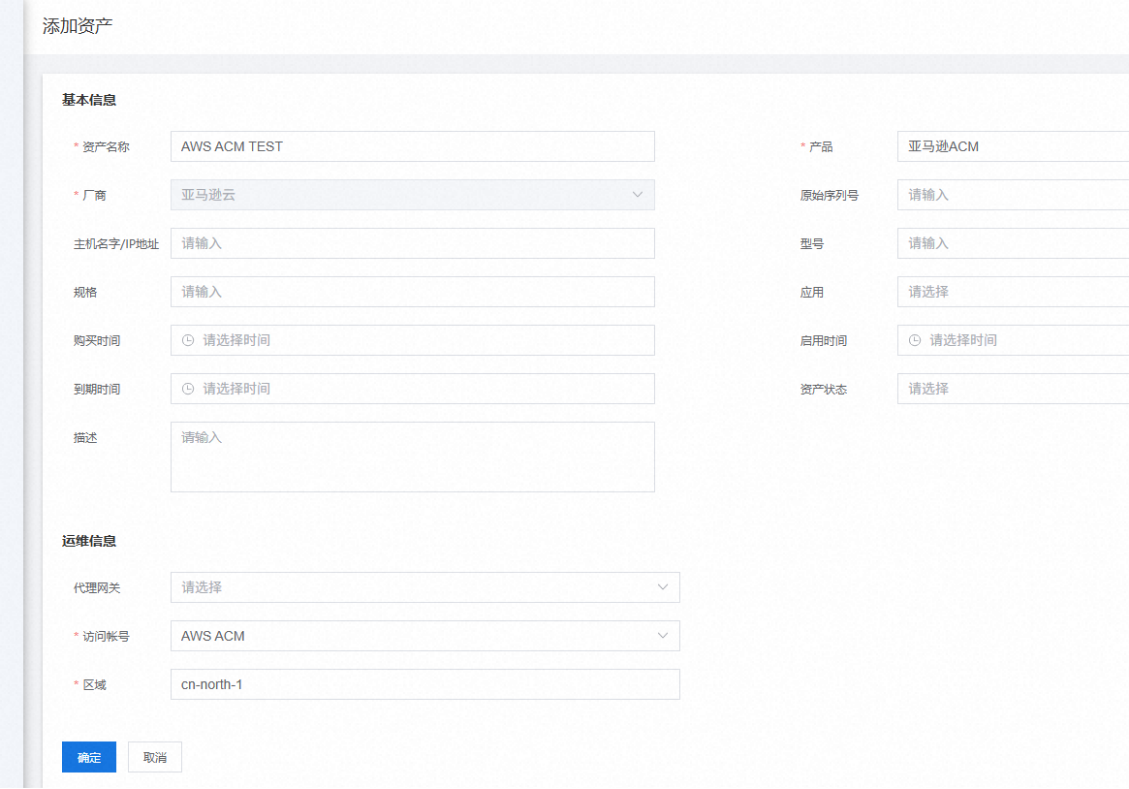
- Varlık adını girin, Amazon ACM'yi seçin, az önce oluşturulan hesabı seçin, bölge kimliğini girin (AWS'den alınır), Onayla'ya tıklayıp kaydedin.
CaaS Yapılandırması
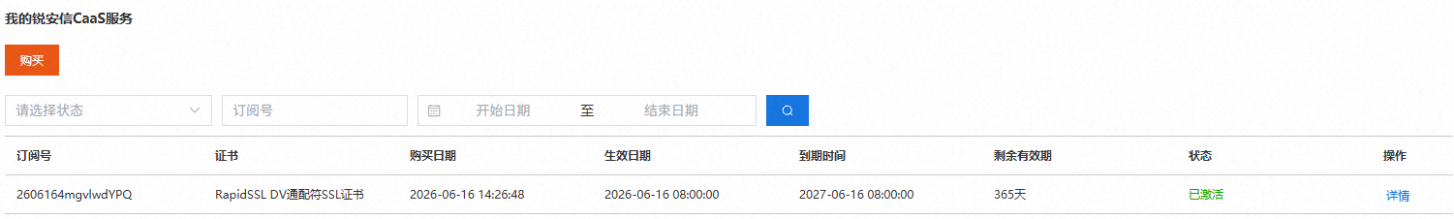
- Konsol - sslTrus CaaS Hizmeti'ne girin, ilgili hizmeti seçip Ayrıntılar'a tıklayarak CaaS yönetim paneline girin.
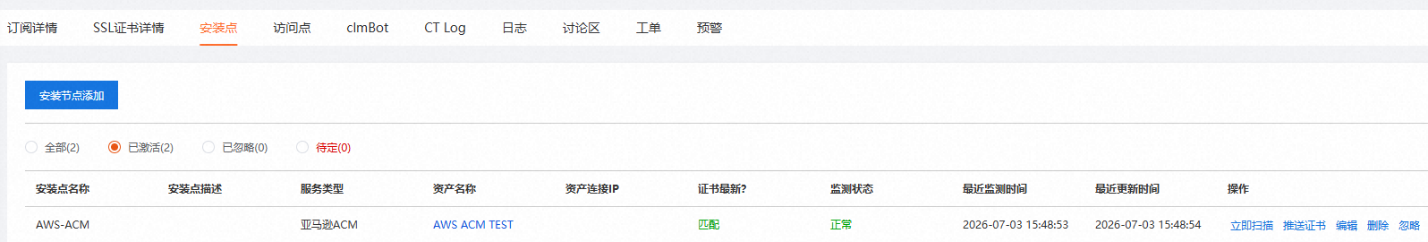
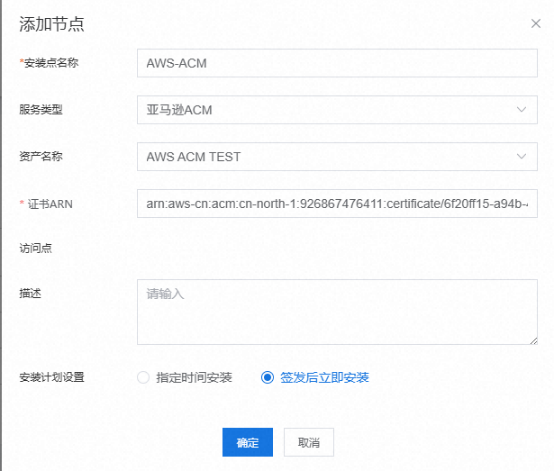
- Kurulum Noktası sekmesine geçin, Kurulum Düğümü Ekle'ye tıklayın, düğüm adını girin, hizmet türü olarak Amazon ACM'yi seçin, varlık adı olarak önceki adımda oluşturulan varlığı seçin, sertifika ARN'sini (AWS'den alınır) girin, Onayla'ya tıklayıp kaydedin.
- Yapılandırma tamamlandıktan sonra düğümü yönetebilirsiniz; izlemeyi başlatmak için Hemen Tara'ya tıklayın.
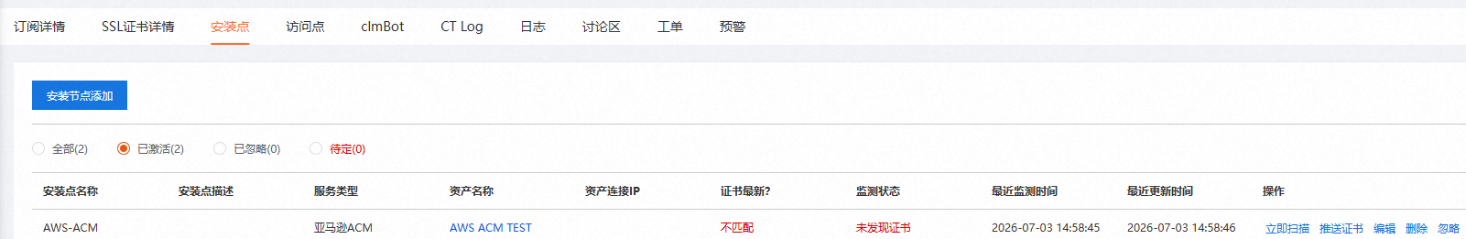
- Yeni bir sertifika verildikten sonra Sertifikayı Gönder'e tıklayın; sistem yeni sertifikayı AWS ACM'ye gönderir ve arka uç izlemede sertifikanın en son sürüme güncellendiğini görebilirsiniz.