Wie importiert man Stammzertifikat und Zwischenzertifikat auf einem Windows-Server?
Wenn Sie die CSR-Datei mit IIS erzeugen, müssen Sie bei der Bereitstellung des Serverzertifikats das Stammzertifikat und das Zwischenzertifikat der Serverzertifikatskette vorab manuell importieren. Die genauen Schritte finden Sie in der Anleitung zum Importieren von Stammzertifikat und Zwischenzertifikat auf einem Windows-Server.
-
Öffnen Sie mit der Taste
Windows + Rdas Ausführen-Fenster und geben Siemmcein, um die Verwaltungskonsole aufzurufen.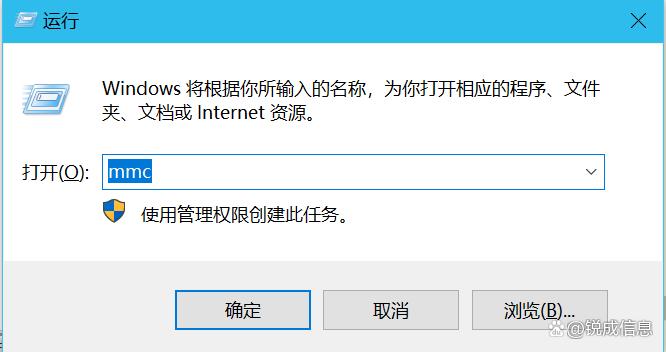
-
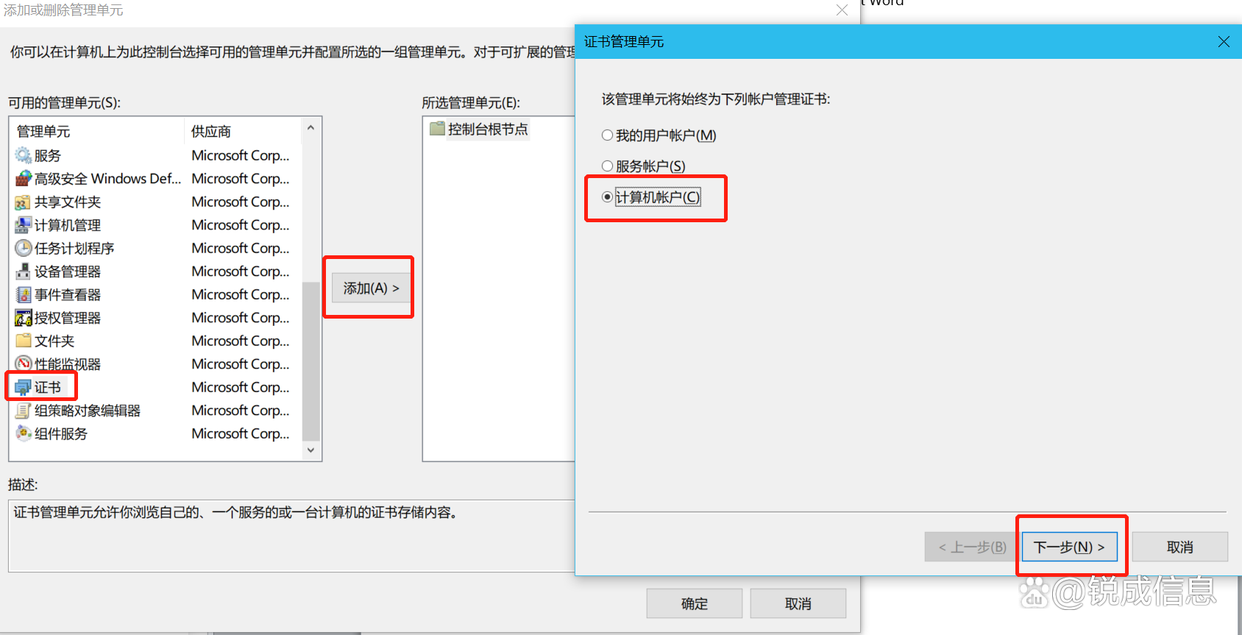
Klicken Sie auf "Datei", wählen Sie "Hinzufügen/Entfernen von Snap-ins", wählen Sie unter "Verfügbare Snap-ins" die Option "Zertifikat" und klicken Sie auf Hinzufügen. Wählen Sie im Popup-Fenster "Computerkonto" und bestätigen Sie.
-
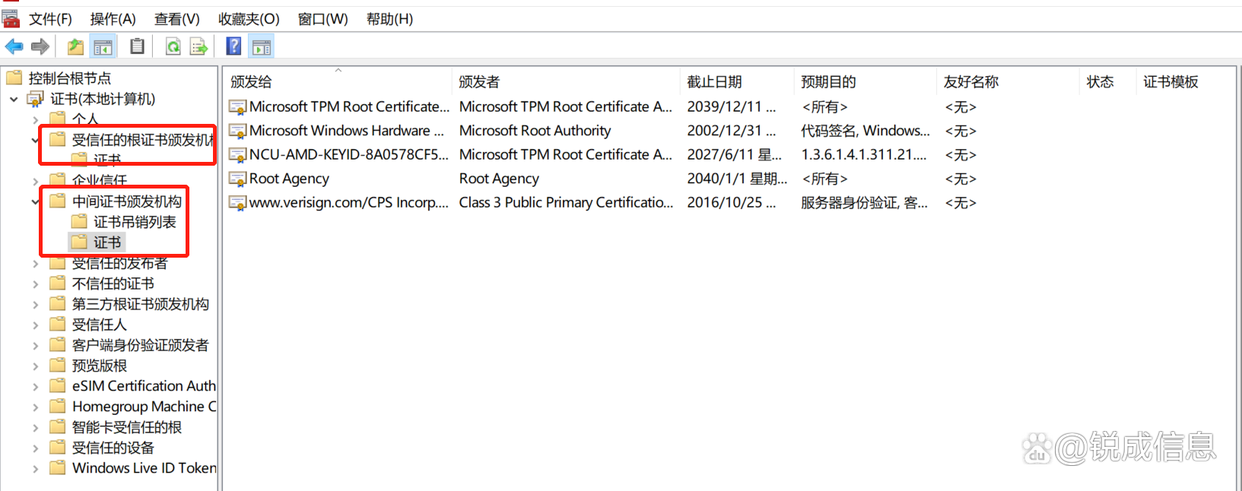
Falls das Stammzertifikat fehlt, klicken Sie in der linken Liste auf "Vertrauenswürdige Stammzertifizierungsstellen", klicken Sie im leeren Bereich auf der rechten Seite mit der rechten Maustaste und wählen Sie "Alle Aufgaben - Importieren", um das CRT-Stammzertifikat zu importieren. Falls das Zwischenzertifikat fehlt, können Sie es auf dieselbe Weise importieren. (Voraussetzung: Laden Sie das Stammzertifikat und das Zwischenzertifikat vorab herunter.)
Derzeit sind auf diesem Gerät viele vertrauenswürdige Stammzertifikate gespeichert, etwa Sectigo, CFCA, Certum, Digicert, Globalsign, Actalis, Entrust und andere.
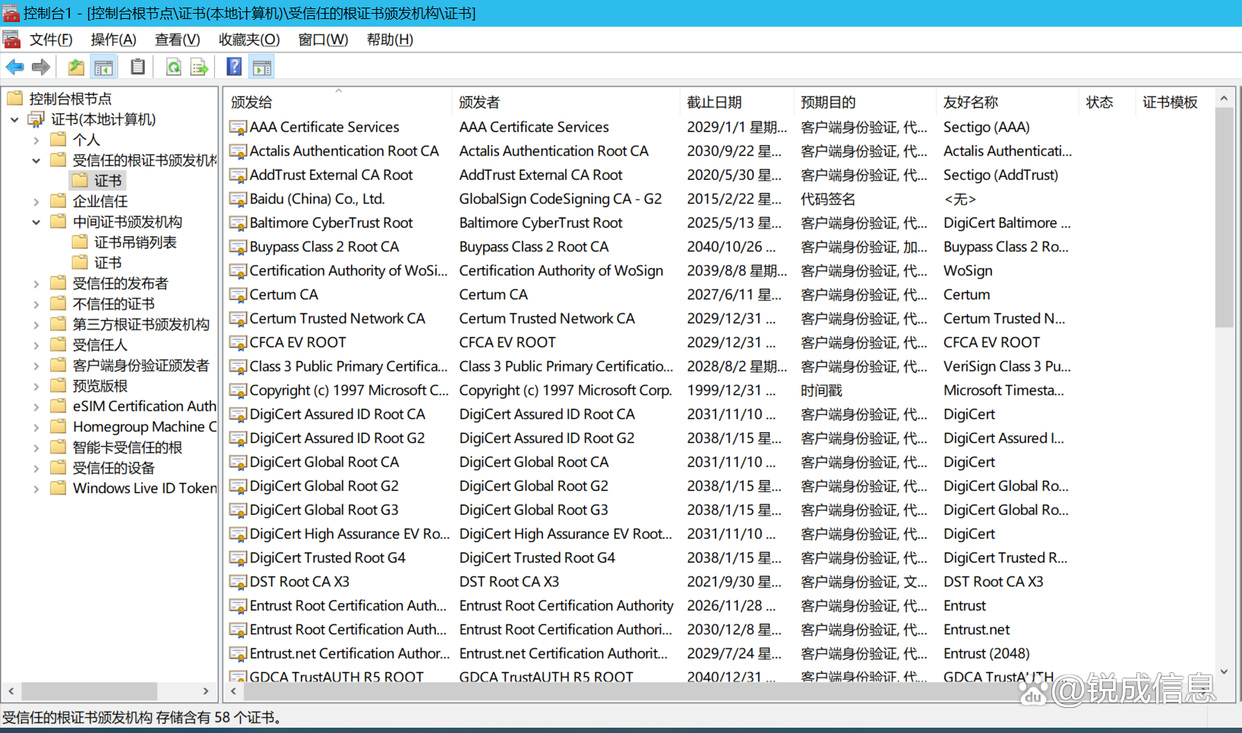
Nachdem das Stammzertifikat und das Zwischenzertifikat erfolgreich importiert wurden, können Sie mit der Installation des Serverzertifikats beginnen.