Как импортировать корневой и промежуточный сертификаты на сервере Windows?
Если вы используете IIS для создания файла CSR, то при развёртывании серверного сертификата необходимо заранее вручную импортировать корневой и промежуточный сертификаты из цепочки этого серверного сертификата. Конкретные шаги приведены в инструкции по импорту корневого и промежуточного сертификатов на сервере Windows.
-
С помощью клавиши
Windows + Rоткройте окно «Выполнить» и введитеmmc, чтобы войти в консоль управления.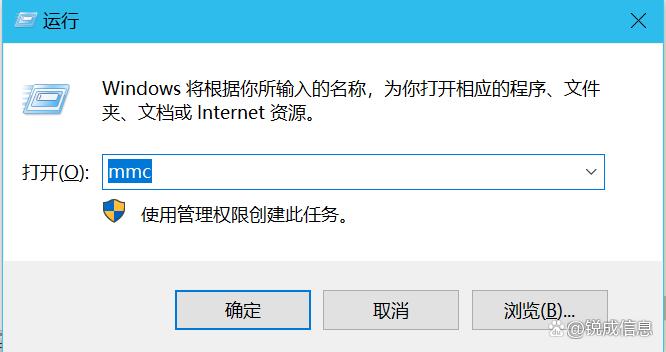
-
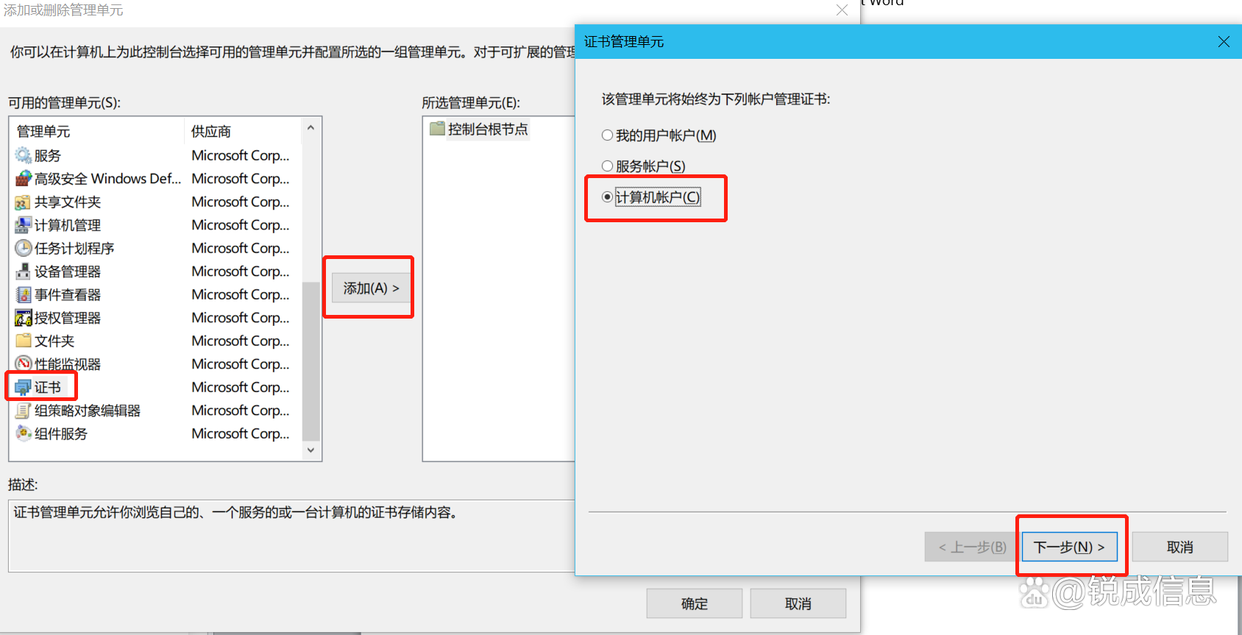
Нажмите «Файл», выберите «Добавить или удалить оснастку», в разделе «Доступные оснастки» выберите «Сертификаты» и нажмите «Добавить». В появившемся окне выберите «Учётная запись компьютера» и подтвердите.
-
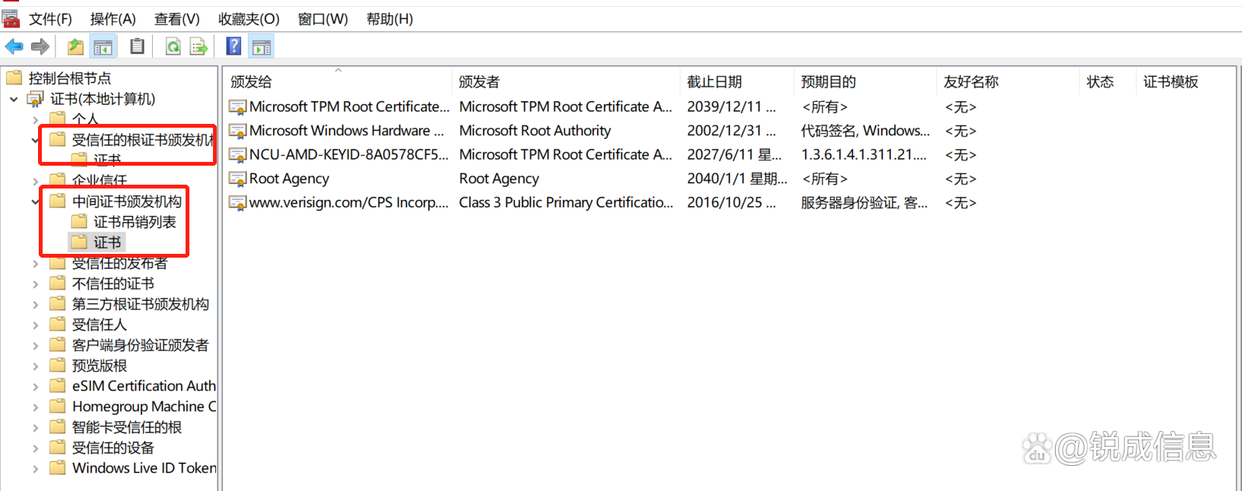
Если отсутствует корневой сертификат, в списке слева нажмите «Доверенные корневые центры сертификации», затем в правой пустой области щёлкните правой кнопкой мыши и выберите «Все задачи — Импорт», чтобы импортировать корневой сертификат в формате CRT. Если отсутствует промежуточный сертификат, таким же способом можно импортировать промежуточный сертификат. (Обязательное условие: заранее загрузите корневой и промежуточный сертификаты).
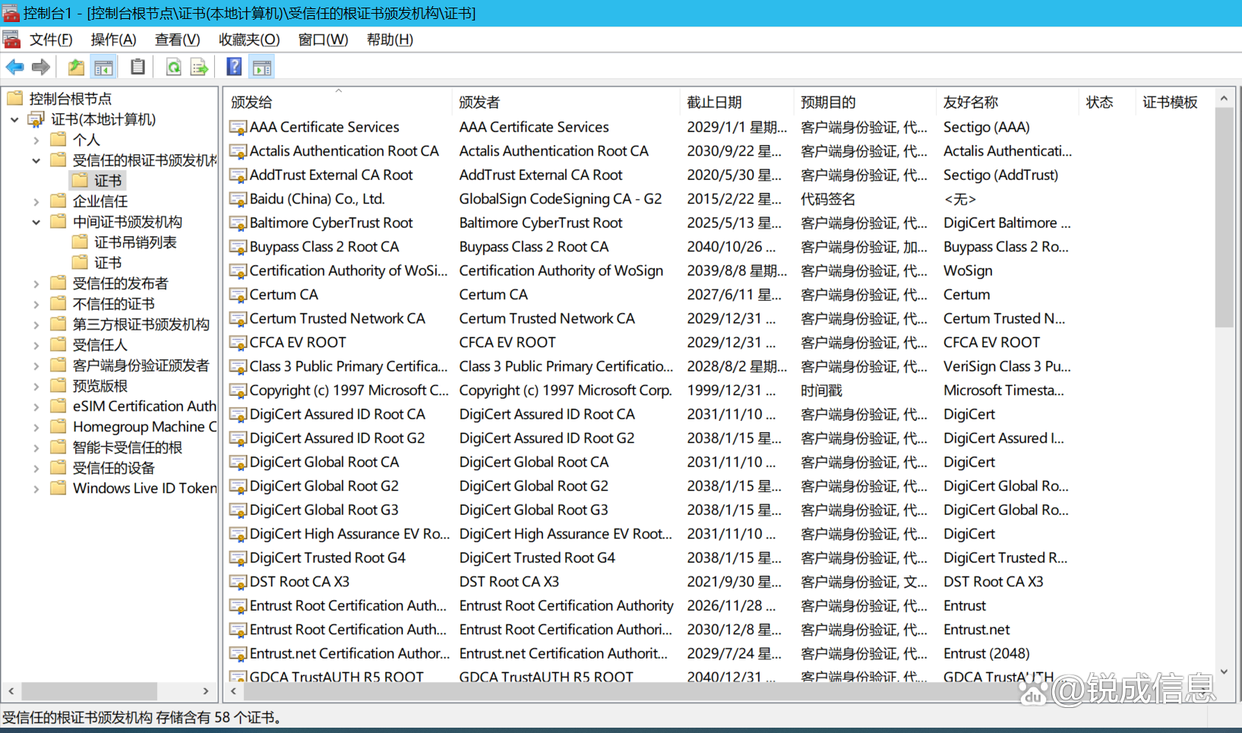
В настоящее время на этом устройстве хранится множество доверенных корневых сертификатов, например Sectigo, CFCA, Certum, Digicert, Globalsign, Actalis, Entrust и другие.
После успешного импорта корневого и промежуточного сертификатов можно приступать к установке серверного сертификата.