Windows 서버에 루트 인증서와 중간 인증서를 가져오는 방법은 무엇인가요?
IIS에서 CSR 파일을 생성한 경우, 서버 인증서를 배포하기 전에 해당 서버 인증서 체인의 루트 인증서와 중간 인증서를 수동으로 미리 가져와야 합니다. 구체적인 단계는 Windows 서버 루트 인증서 및 중간 인증서 가져오기 작업 가이드를 참고하세요.
-
Windows + R키를 눌러 실행 창을 열고mmc를 입력하여 관리 콘솔에 진입합니다.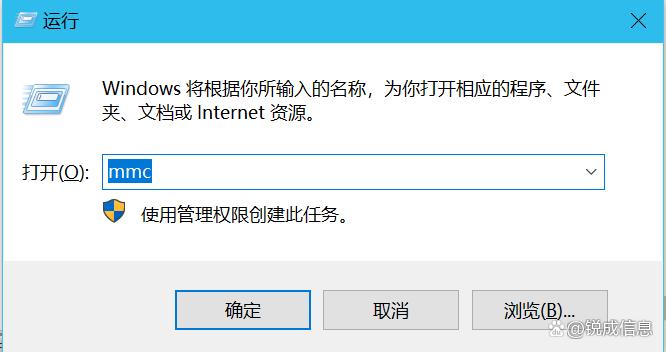
-
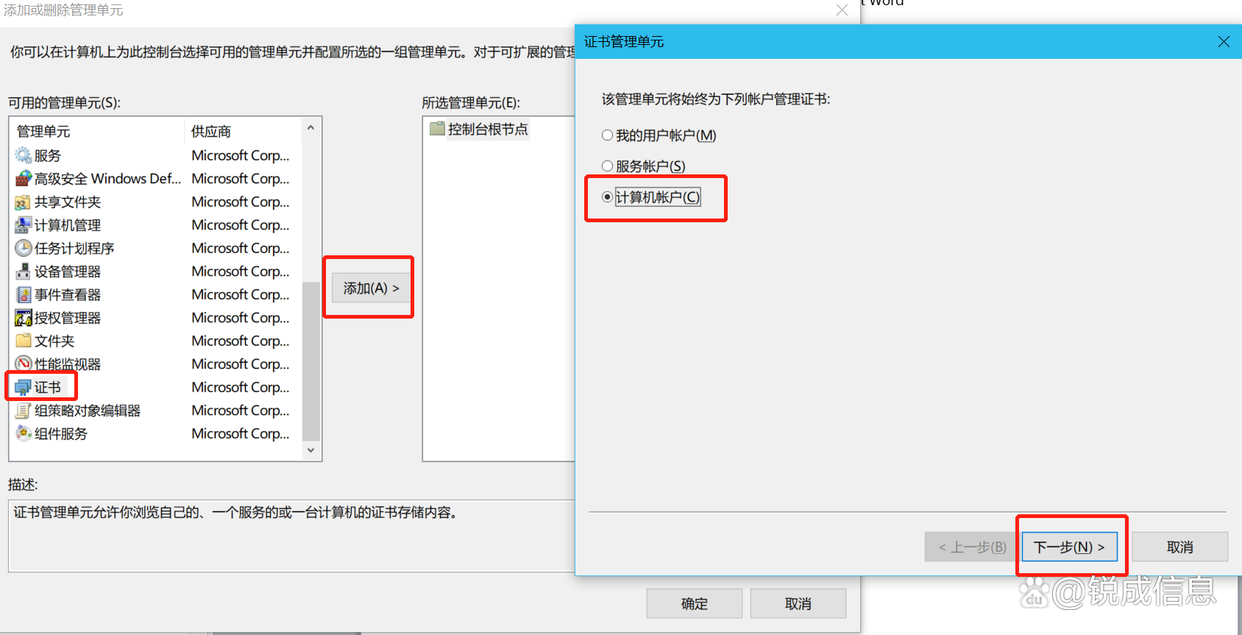
"파일"을 클릭하고 "스냅인 추가/제거"를 선택한 다음, "사용 가능한 스냅인"에서 "인증서"를 선택하고 추가를 클릭합니다. 팝업 창에서 "컴퓨터 계정"을 선택하고 확인을 누르면 됩니다.
-
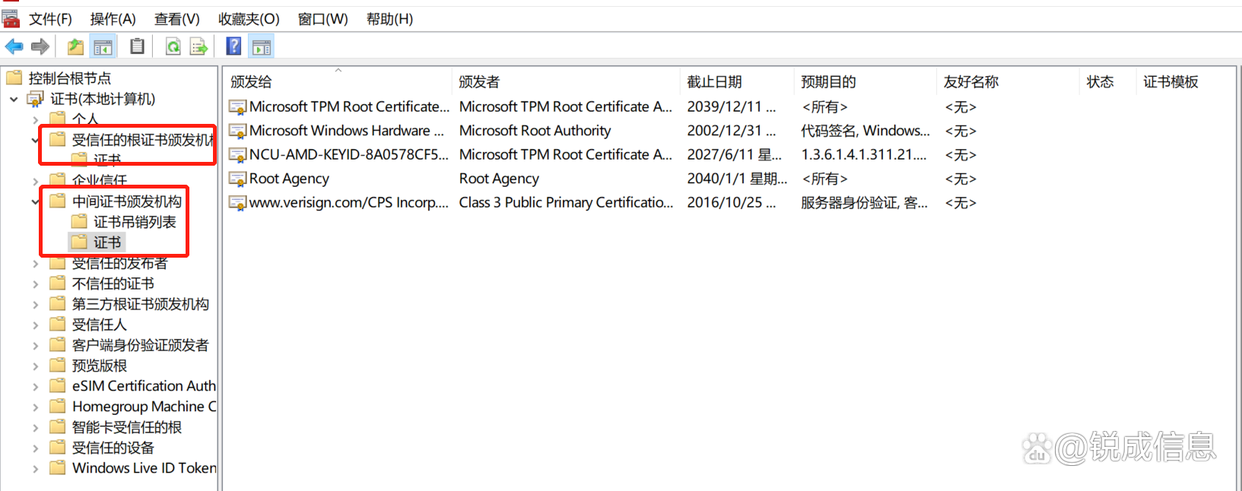
루트 인증서가 누락된 경우, 왼쪽 목록에서 "신뢰할 수 있는 루트 인증 기관"을 클릭하고 오른쪽 빈 영역에서 마우스 오른쪽 버튼을 클릭하여 "모든 작업-가져오기"를 선택한 다음 CRT 루트 인증서를 가져옵니다. 중간 인증서가 누락된 경우 동일한 방법으로 중간 인증서를 가져오면 됩니다. (전제 조건: 루트 인증서와 중간 인증서를 미리 다운로드해야 합니다.)
현재 해당 장치에는 Sectigo, CFCA, Certum, Digicert, Globalsign, Actalis, Entrust 등 많은 신뢰할 수 있는 루트 인증서가 저장되어 있습니다.
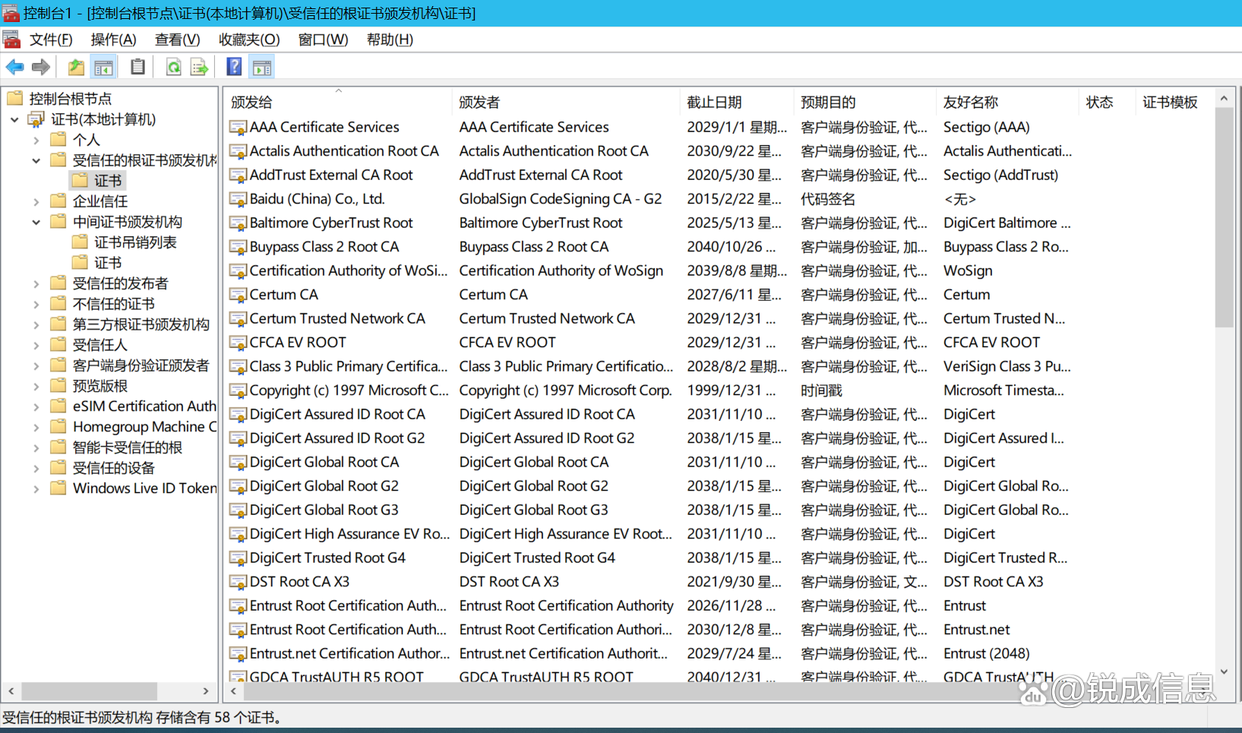
루트 인증서와 중간 인증서 가져오기가 성공하면 서버 인증서 설치를 진행할 수 있습니다.