จะนำเข้า Root Certificate และ Intermediate Certificate บน Windows Server ได้อย่างไร
หากคุณใช้ IIS เพื่อสร้างไฟล์ CSR เมื่อทำการติดตั้ง Server Certificate คุณจำเป็นต้องนำเข้า Root Certificate และ Intermediate Certificate ใน Certificate Chain ของ Server Certificate นั้นด้วยตนเองล่วงหน้า สำหรับขั้นตอนโดยละเอียด โปรดดูคู่มือการนำเข้า Root Certificate และ Intermediate Certificate บน Windows Server
-
ใช้ปุ่ม
Windows + Rเพื่อเปิดหน้าต่าง Run พิมพ์mmcเพื่อเข้าสู่ Management Console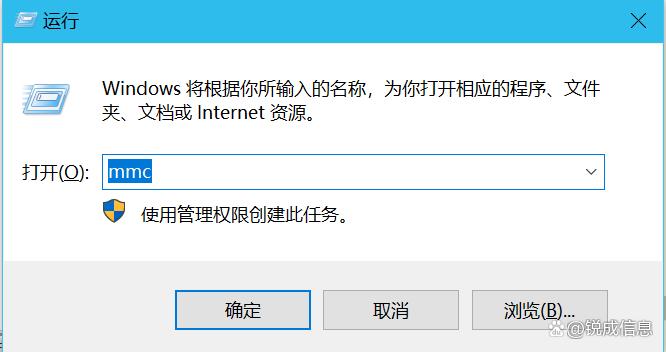
-
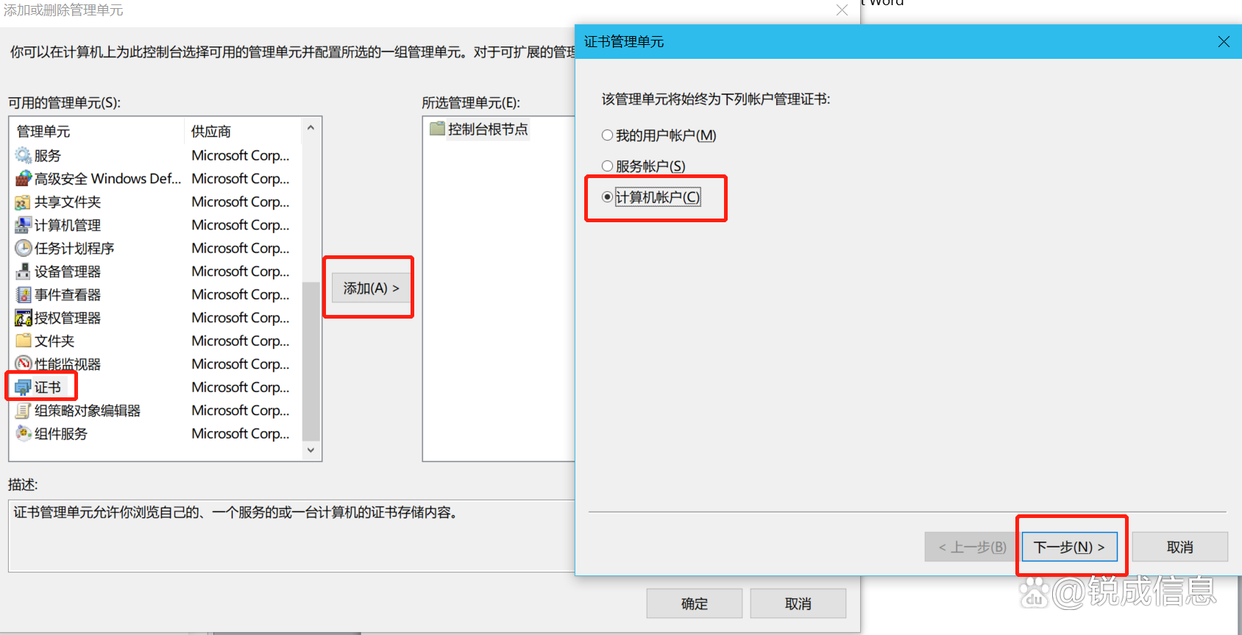
คลิก "File" "เลือก-Add/Remove Snap-in" ที่ "Available snap-ins" เลือก "Certificates" คลิก Add หน้าต่างป๊อปอัปจะปรากฏขึ้น เลือก "Computer account" แล้วกด OK
-
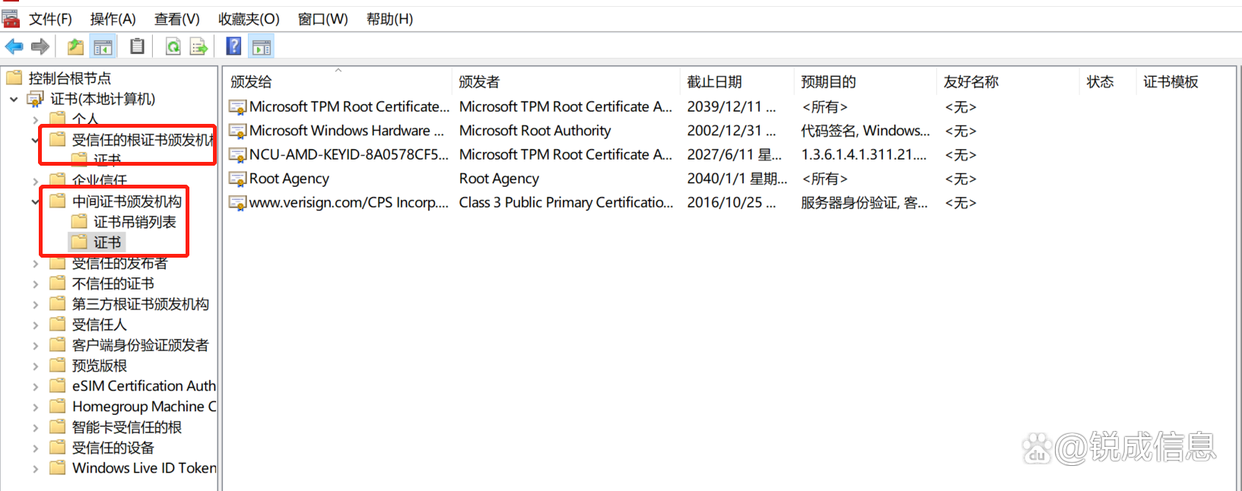
หากขาด Root Certificate ให้คลิก "Trusted Root Certification Authorities" ในรายการด้านซ้าย จากนั้นคลิกขวาในช่องว่างด้านขวาเลือก "All Tasks-Import" เพื่อนำเข้าไฟล์ CRT Root Certificate หากขาด Intermediate Certificate ก็ใช้วิธีเดียวกันเพื่อนำเข้า Intermediate Certificate ได้เช่นกัน (ข้อกำหนดเบื้องต้น: ดาวน์โหลด Root Certificate และ Intermediate Certificate ไว้ล่วงหน้าแล้ว)
ปัจจุบัน อุปกรณ์นี้จัดเก็บ Root Certificate ที่เชื่อถือได้จำนวนมาก เช่น Sectigo, CFCA, Certum, Digicert, Globalsign, Actalis, Entrust เป็นต้น
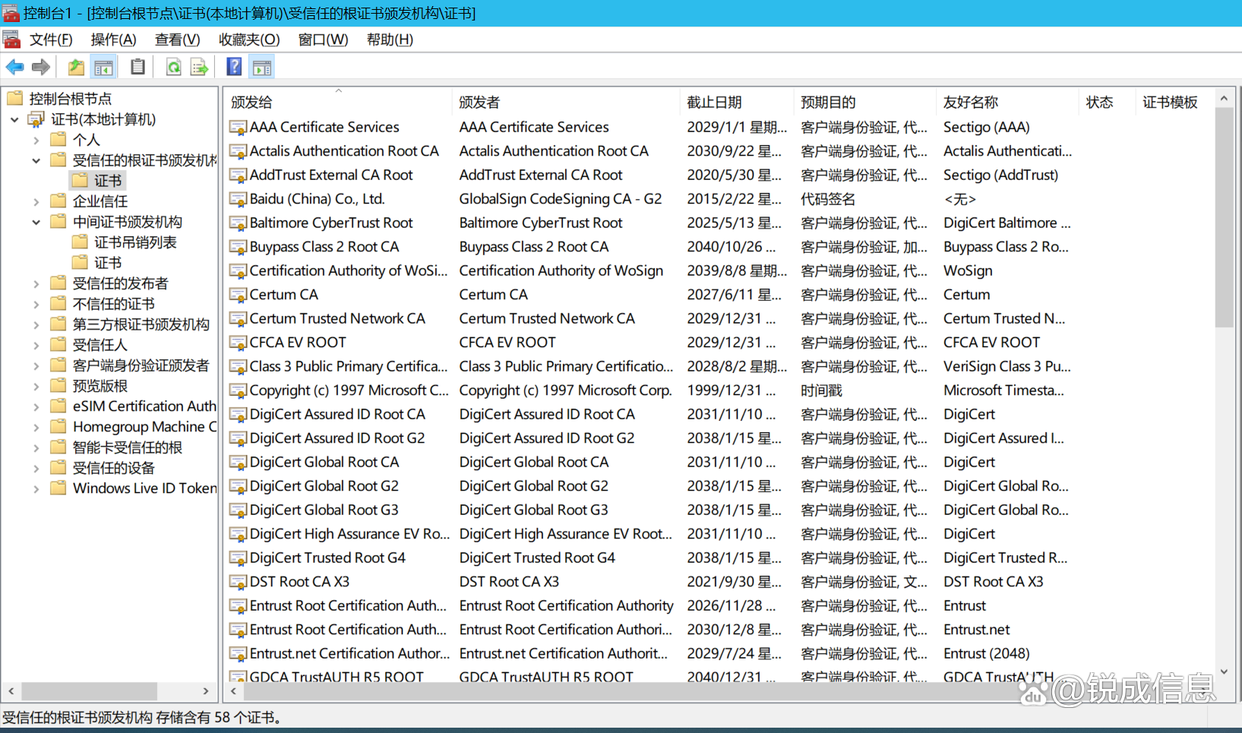
หลังจากนำเข้า Root Certificate และ Intermediate Certificate สำเร็จแล้ว ก็สามารถเริ่มติดตั้ง Server Certificate ได้เลย