Windows 伺服器如何匯入根憑證與中繼憑證?
若您使用 IIS 產生 CSR 檔案,則在部署伺服器憑證時,必須預先手動匯入該伺服器憑證鏈上的根憑證與中繼憑證。具體步驟請參閱 Windows 伺服器匯入根憑證與中繼憑證的操作指南。
-
使用
Windows + R鍵開啟執行視窗,輸入mmc進入管理主控台。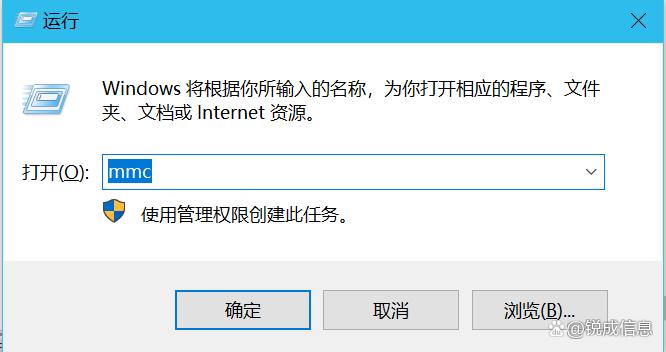
-
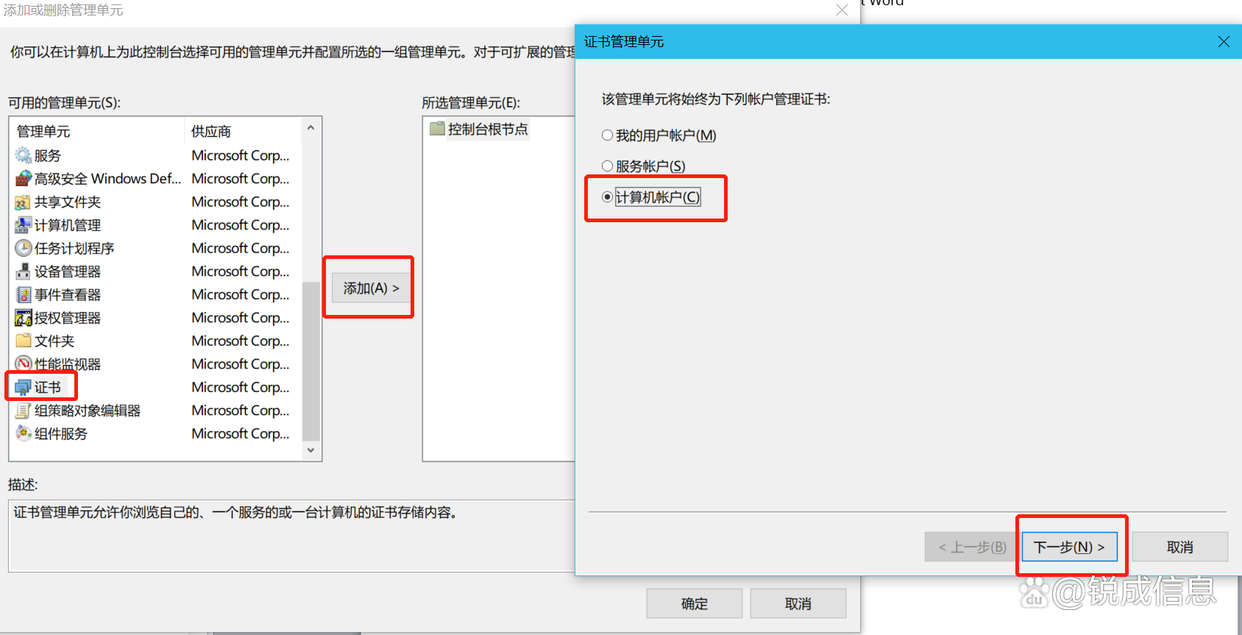
點選「檔案」→「新增/移除嵌入式管理單元」,在「可用的嵌入式管理單元」中選擇「憑證」,點擊新增。於彈出視窗中選擇「電腦帳戶」,按下確定即可。
-
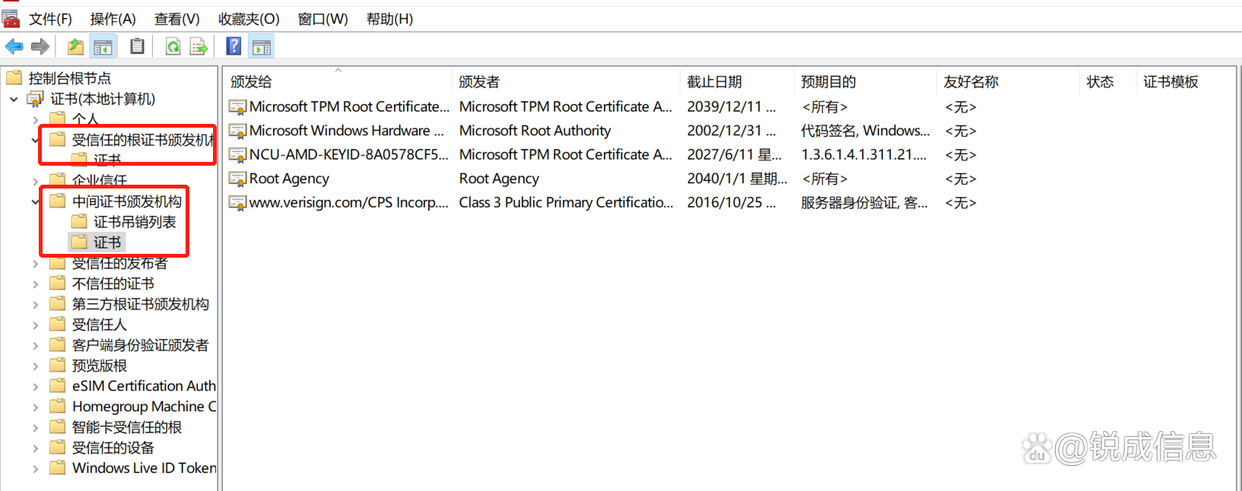
若缺少根憑證,請在左側清單點選「受信任的根憑證授權單位」,在右側空白區域按右鍵選擇「所有工作→匯入」,匯入 CRT 格式的根憑證。若缺少中繼憑證,請以同樣方式匯入中繼憑證。(前提:請預先下載好根憑證與中繼憑證)。
目前,此裝置上已儲存眾多受信任的根憑證,例如 Sectigo、CFCA、Certum、DigiCert、GlobalSign、Actalis、Entrust 等。
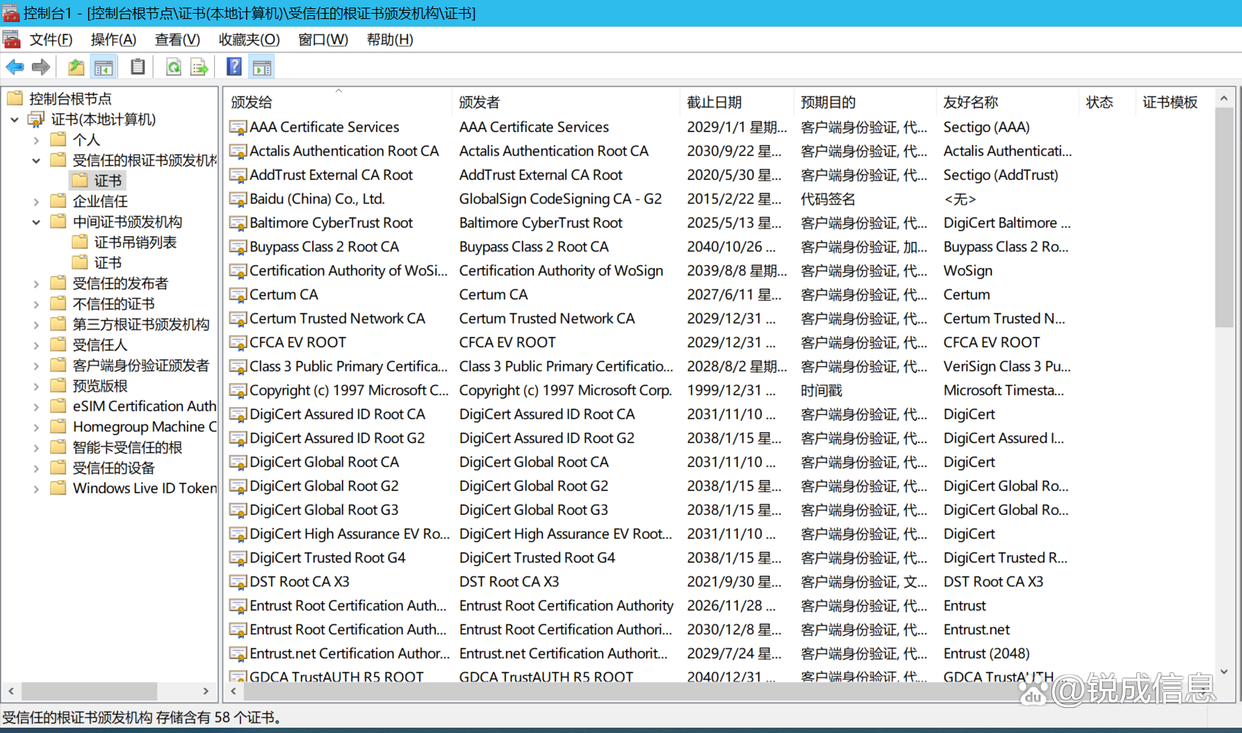
根憑證與中繼憑證匯入成功後,即可開始安裝伺服器憑證。