Windowsサーバーにルート証明書と中間証明書をインポートする方法
IISでCSRファイルを生成した場合、サーバー証明書をデプロイする前に、該当サーバー証明書のチェーンに含まれるルート証明書と中間証明書を手動でインポートする必要があります。具体的な手順については、Windowsサーバーへのルート証明書および中間証明書のインポート操作ガイドをご覧ください。
-
Windows + Rキーを押して「ファイル名を指定して実行」ウィンドウを開き、mmcと入力して管理コンソールを起動します。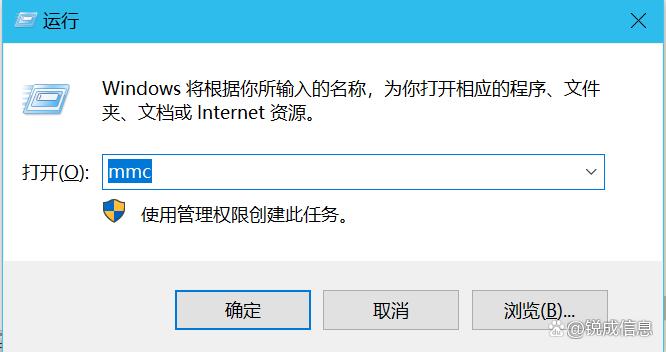
-
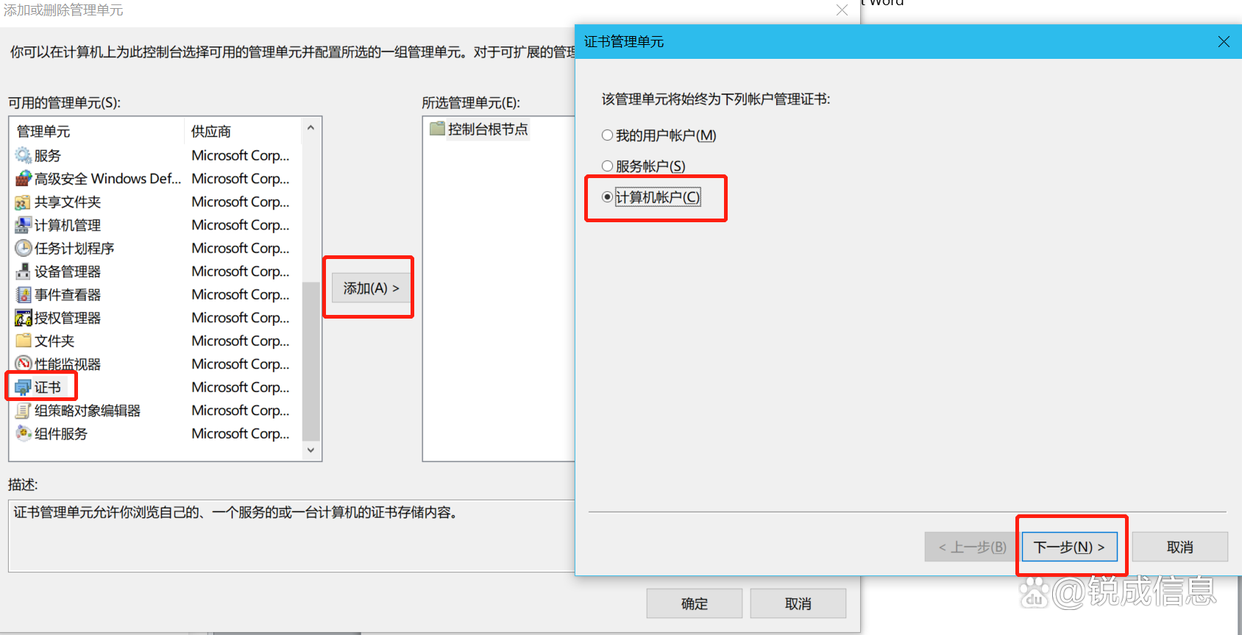
「ファイル」をクリックし、「スナップインの追加と削除」を選択します。「利用可能なスナップイン」から「証明書」を選んで「追加」をクリックします。ポップアップウィンドウで「コンピューターアカウント」を選択し、「OK」をクリックして確定します。
-
ルート証明書が不足している場合は、左側のリストで「信頼されたルート証明機関」をクリックし、右側の空白領域を右クリックして「すべてのタスク」→「インポート」を選択し、CRT形式のルート証明書をインポートします。中間証明書が不足している場合も、同様の手順で中間証明書をインポートできます(前提:事前にルート証明書と中間証明書をダウンロードしておくこと)。
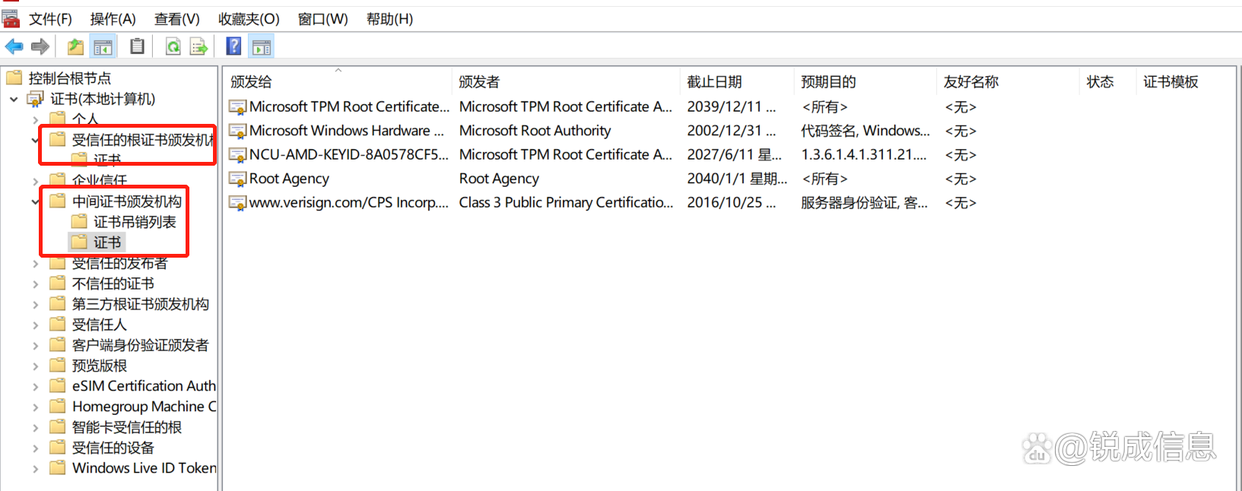
現在、このデバイスにはSectigo、CFCA、Certum、Digicert、Globalsign、Actalis、Entrustなど、多くの信頼されたルート証明書が保存されています。
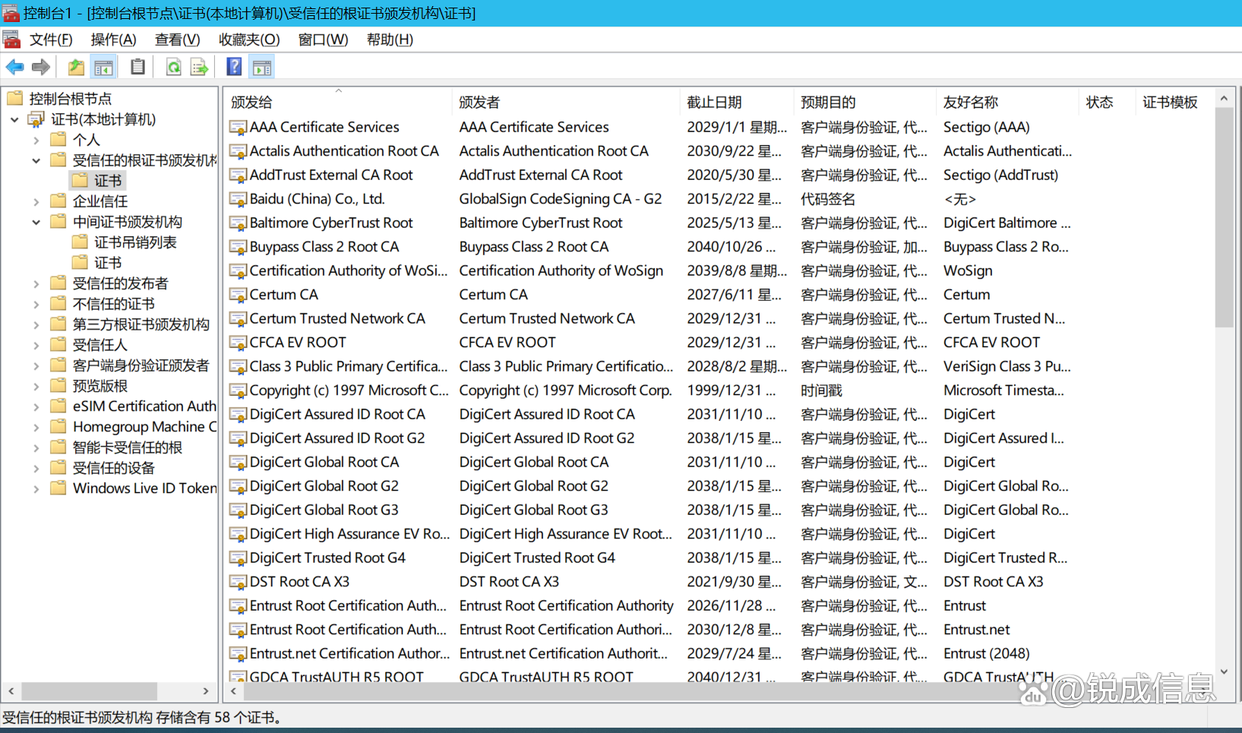
ルート証明書と中間証明書のインポートが成功したら、サーバー証明書のインストール作業に進むことができます。