Sau khi cài đặt chứng chỉ SSL, trình duyệt truy cập báo không an toàn
Hướng dẫn này đưa ra các phương án xử lý chuẩn hóa đã được tổ chức CA xác minh đối với một số cảnh báo bảo mật thường gặp sau khi triển khai chứng chỉ.
Sau khi cài đặt chứng chỉ SSL, trình duyệt truy cập báo không an toàn.
Có ba loại vấn đề thường gặp:
Thiếu chứng chỉ trung gian
Nguyên nhân: Khi cài đặt chứng chỉ chưa nhập chuỗi chứng chỉ Cách xử lý:
- Nếu là
IIS, hãy nhậpmmcđể vào bảng điều khiển và nhập chứng chỉpfx. - Các thiết bị khác hãy sử dụng khóa công khai và khóa riêng trong thư mục
nginx(đã gộp chứng chỉ trung gian)
Giao thức mã hóa chứng chỉ được cấu hình là giao thức không an toàn
Giải pháp:
Dịch vụ iis
- Tải công cụ quản lý bảo mật máy chủ
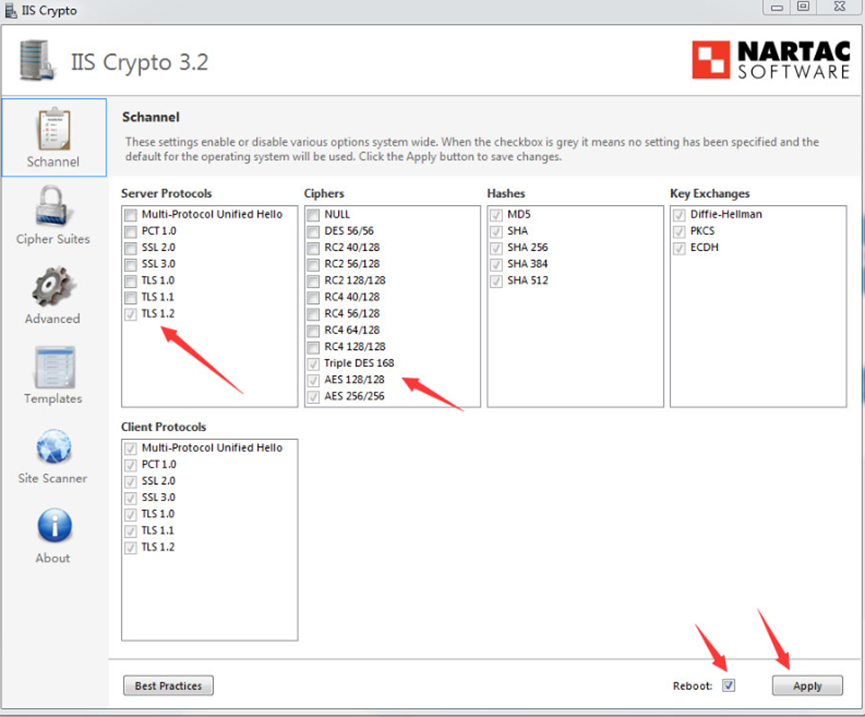
IIS Crypto, nhấn nút bên dưới để tải xuống máy chủ IIS: - Sau khi giải nén, nhấp đúp trực tiếp vào
IISCrypto.exeđể cài đặt, chọn các tùy chọn theo hướng dẫn bên dưới, sau đó nhấpApplyđể lưu cài đặt, rồi nhấpRebootđể khởi động lại máy chủ.
Nginx hoặc Apache
Sửa tệp cấu hình, tham khảo các tham số sau:
- Cần cấu hình bộ mật mã tuân thủ chuẩn PFS, cấu hình khuyến nghị:
ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!
 aNULL:!MD5:!ADH:!RC4:!DH:!DHE;
- Cần bật
TLStrong giao thức máy chủTLS1.2, cấu hình khuyến nghị:TLSv1 TLSv1.1 TLSv1.2;
Trang có tham chiếu tài nguyên http
Dùng chrome để mở trang web, nhấn F12 nếu thấy thông báo lỗi tương tự thì tức là có tham chiếu tài nguyên http
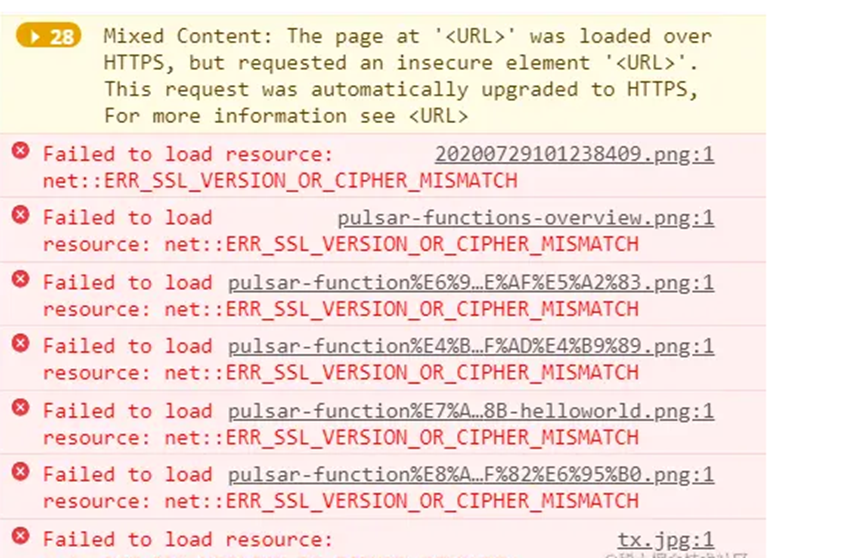
Giải pháp: Sửa đổi trang và thay thế toàn bộ tài nguyên http bằng tài nguyên https.
Nếu các phương án trên đều không khắc phục được, vui lòng liên hệ bộ phận hỗ trợ kỹ thuật để được trợ giúp.