SSL 인증서 설치 후 브라우저 접속 시 안전하지 않다는 안내가 표시됨
본 가이드는 인증서 배포 후 자주 발생하는 몇 가지 보안 경고에 대해 인증 기관(CA)에서 검증한 표준화된 처리 방안을 제공합니다.
SSL 인증서 설치 후 브라우저 접속 시 안전하지 않다는 안내가 표시되는 경우
비교적 흔히 발생하는 문제는 다음 세 가지입니다:
중간 인증서 누락
원인: 인증서 설치 시 인증서 체인을 가져오지 않았습니다. 해결 방법:
IIS의 경우,mmc에 입력하여 콘솔에 진입한 후pfx인증서를 가져오세요.- 다른 디바이스의 경우
nginx폴더에 있는 공개키와 개인키(중간 인증서가 이미 병합됨)를 사용하세요.
인증서 암호화 프로토콜에 안전하지 않은 프로토콜이 구성됨
해결 방안:
IIS 서비스
- 서버 보안 관리 도구
IIS Crypto를 다운로드합니다. 아래 버튼을 클릭하여 IIS 서버에 다운로드하세요: - 압축을 푼 후 직접
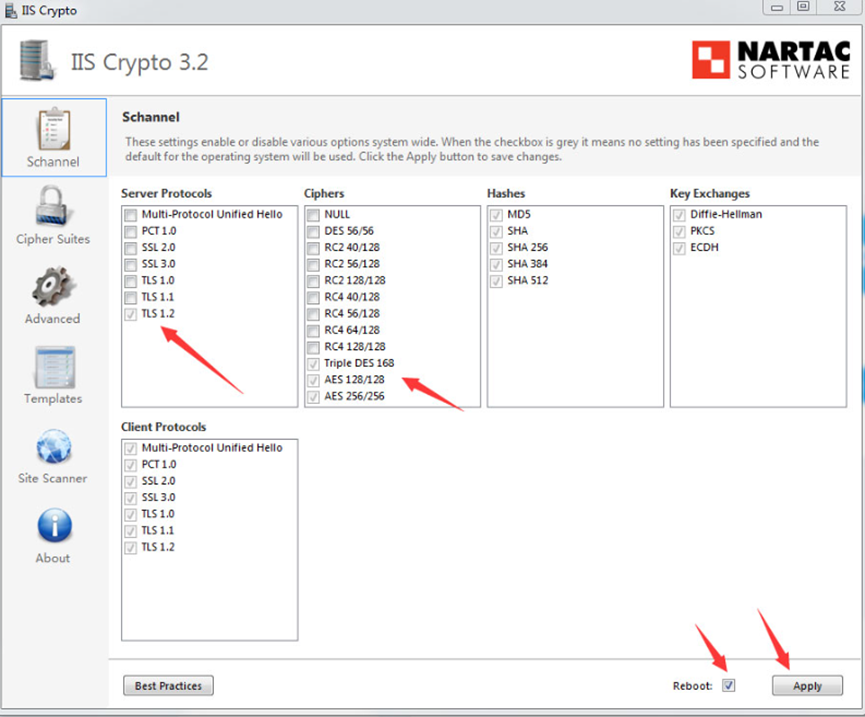
IISCrypto.exe를 더블 클릭하여 설치하고, 아래 옵션을 체크한 다음Apply를 클릭하여 설정을 저장한 뒤,Reboot를 클릭하여 서버를 재시작하면 완료됩니다.
Nginx 또는 apache
구성 파일을 수정하고 다음 매개변수를 참조하세요.
- PFS 표준을 준수하는 암호화 스위트를 구성해야 합니다. 권장 구성:
ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!
 aNULL:!MD5:!ADH:!RC4:!DH:!DHE;
- 서버에서
TLS프로토콜에TLS1.2를 활성화해야 하며, 권장 설정은 다음과 같습니다:TLSv1 TLSv1.1 TLSv1.2;
페이지에서 http 리소스를 참조하는 경우
chrome로 웹사이트를 열고 F12을 누르면 유사한 오류 메시지가 표시되는 경우 http 리소스를 참조하고 있는 것입니다
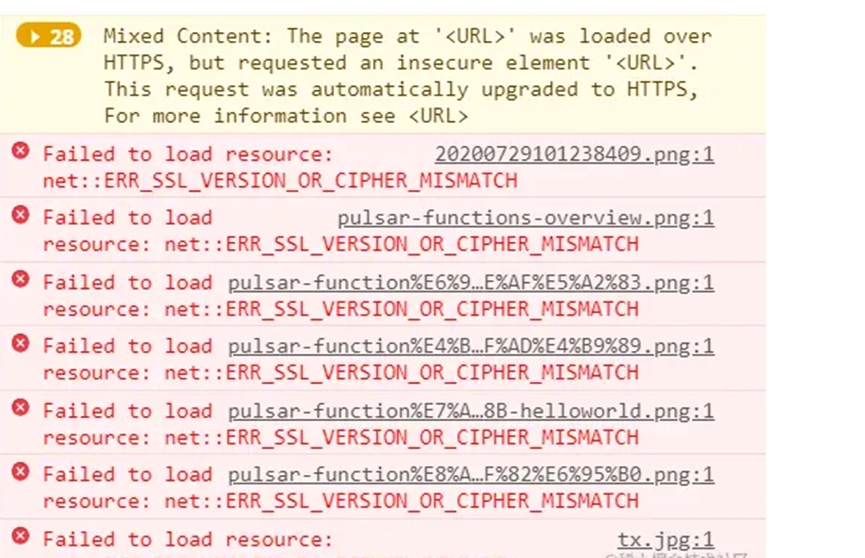
해결 방법: 페이지를 수정하여 http 리소스를 모두 https 리소스로 교체하세요.
위의 방법으로도 문제가 해결되지 않으면 기술 지원팀에 문의하여 도움을 받으시기 바랍니다.