내부 IP SSL 인증서 구성 방법
현재 내부 IP 주소 https 암호화를 지원하는 SSL 인증서로는 sslTrus, CFCA 등 중국 브랜드가 있으며, 내부 IP SSL 인증서를 발급받은 후 서버(일반적인 유형: Nginx, Apache, Tomcat, IIS 등)에서 구성을 완료할 수 있습니다. 내부 IP 주소로 https 인증을 구현하는 과정은 도메인 SSL 인증서 설치 방법과 유사합니다.
참고:
그러나 서버 측 내부 IP 인증서 구성을 완료한 후에도 사용자는 최종적으로 https 암호화를 구현하고 안전하지 않음 경고를 제거하려면 클라이언트에 루트 인증서를 가져와야 합니다.
클라이언트에 IP 루트 인증서 가져오기 방안
클라이언트에 루트 인증서를 가져오는 방법에는 두 가지가 있습니다. 하나는 도메인 컨트롤러 푸시 방식이고, 다른 하나는 스크립트 실행 방식입니다.
방안 1: 도메인 컨트롤러로 루트 인증서 푸시
이 방안은 내부 네트워크 환경에 다수의 사용자 클라이언트가 있는 기업에 적합합니다. 도메인 컨트롤러를 통해 루트 인증서를 푸시하면 도메인의 모든 사용자가 자동으로 루트 인증서를 수신하므로 각 클라이언트에서 개별적으로 가져오는 번거로움을 없앨 수 있습니다. 구체적인 단계는 다음과 같습니다.
- 도메인 컨트롤러에서 관리자로 로그인한 후
gpmc.msc그룹 정책 관리자를 실행합니다.
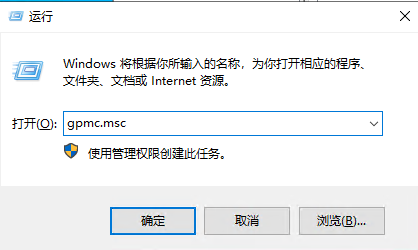
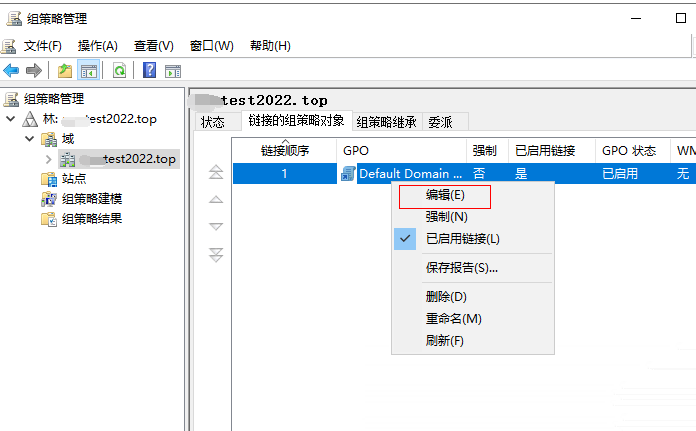
- 포리스트에 들어가 기본 GPO를 편집하거나 새 GPO를 추가합니다.
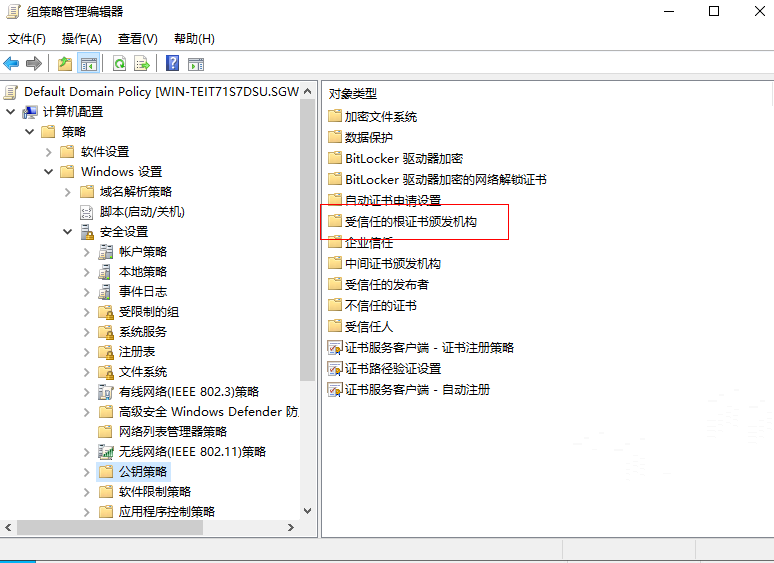
- 【컴퓨터 구성】-【정책】-【Windows 설정】-【보안 설정】-【공개 키 정책】-【신뢰할 수 있는 루트 인증 기관】을 순서대로 펼칩니다.
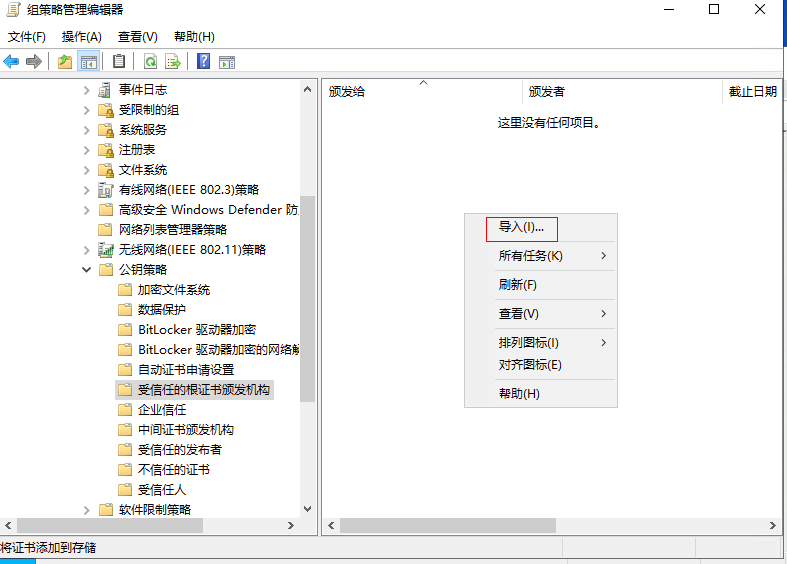
- Racent에서 제공하는 루트 인증서를 가져옵니다.
- 가져오기에 성공하면 각 클라이언트는 90분 내에 그룹 정책을 자동으로 업데이트하거나,
gpupdate /force명령을 사용하여 기본 도메인 정책을 강제로 업데이트할 수 있습니다.

- 이제 도메인의 모든 사용자가 도메인 컨트롤러에서 푸시된 루트 인증서를 받게 됩니다.
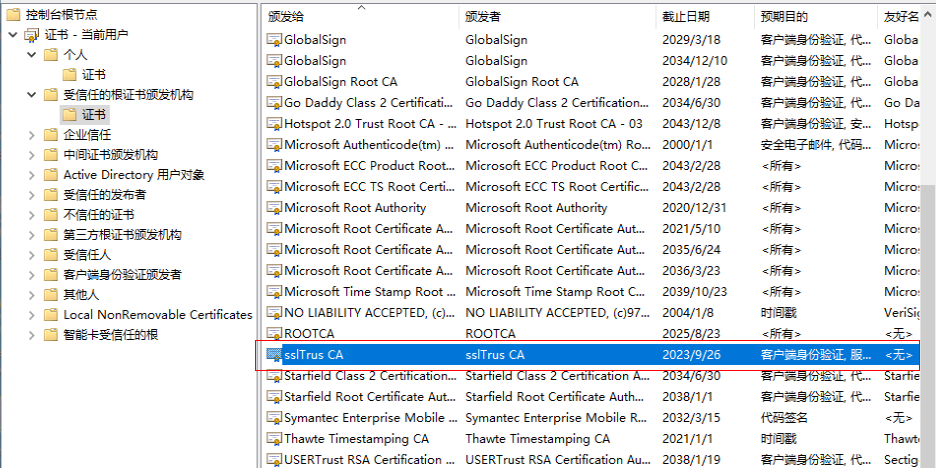
방법 2: 스크립트로 루트 인증서 가져오기
이 방법은 도메인 컨트롤러가 없거나 그룹 정책을 사용하지 않으려는 사용자에게 적합합니다. 구체적인 단계는 다음과 같습니다.
- 스크립트로 루트 인증서를 가져오려면
Windows powershell을(를) 열고powershell에 입력합니다.
Import-Certificate -FilePath "ssltrus-g1.der" -CertStoreLocation cert:\CurrentUser\Root
따옴표 안의 내용은 현재 루트 인증서가 저장된 실제 경로입니다.
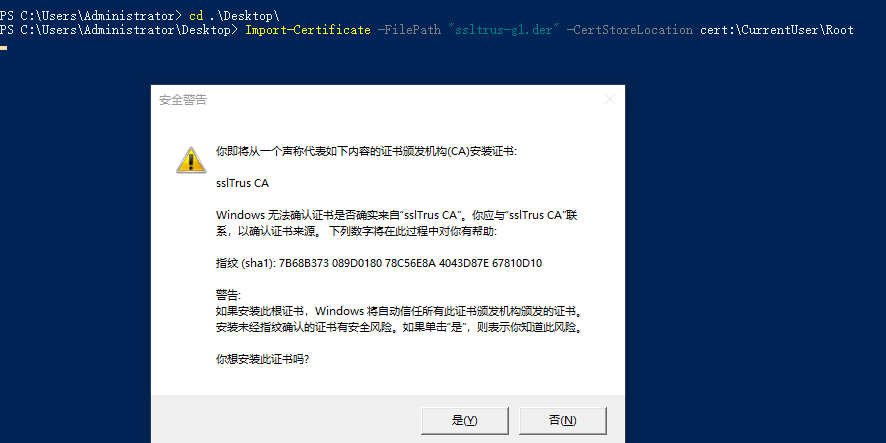
- "예"를 클릭하면 가져오기가 성공합니다. 아래 그림과 같습니다:

사용자는 자신의 상황에 맞게 루트 인증서 가져오기 방식을 선택하여 내부 네트워크 IP SSL 인증서 구성을 완료하고, 내부 네트워크 환경에서의 데이터 전송 암호화와 신원 인증을 구현할 수 있습니다.