İç Ağ IP SSL Sertifikası Nasıl Yapılandırılır
Şu anda, iç ağ IP adresleri için https şifrelemesini destekleyen SSL sertifikaları arasında sslTrus, CFCA gibi yerli markalar bulunmaktadır. İç ağ IP SSL sertifikasını aldıktan sonra, sunucuda (Nginx, Apache, Tomcat, IIS gibi yaygın türler) yapılandırmayı tamamlayabilirsiniz. İç ağ IP adresiyle https kimlik doğrulaması sağlama süreci, alan adı SSL sertifikası kurulum eğitimlerine benzer.
Başvurulabilecek kaynaklar:
Ancak, sunucu tarafında iç ağ IP sertifikası yapılandırması tamamlandıktan sonra, kullanıcıların https şifrelemesini nihai olarak gerçekleştirmek ve güvenli olmayan uyarıları ortadan kaldırmak için kök sertifikayı istemciye aktarmaları gerekir.
İstemciye IP Kök Sertifikası Aktarma Çözümleri
İstemciye kök sertifika aktarmanın iki yolu vardır: biri etki alanı denetleyicisi ile itme yöntemi, diğeri ise betik çalıştırma yöntemidir.
Çözüm 1: Etki Alanı Denetleyicisi ile Kök Sertifika İtme
Bu çözüm, iç ağ ortamında çok sayıda kullanıcı istemcisi bulunan kuruluşlar için uygundur. Kök sertifikanın etki alanı denetleyicisi aracılığıyla itilmesiyle, etki alanındaki tüm kullanıcılar kök sertifikayı otomatik olarak alır ve her istemcide ayrı ayrı aktarma işlemi yapma zahmetinden kurtulur. Belirli adımlar şunlardır:
- Etki alanı denetleyicisinde yönetici olarak oturum açın ve
gpmc.mscGrup İlkesi Yöneticisi'ni çalıştırın.
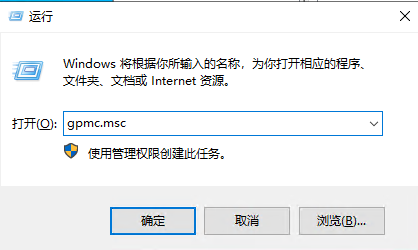
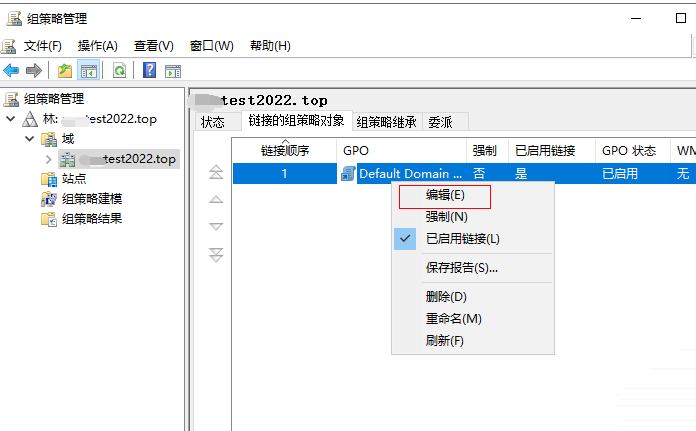
- Ormana girin, varsayılan GPO'yu düzenleyin veya yeni bir GPO ekleyin.
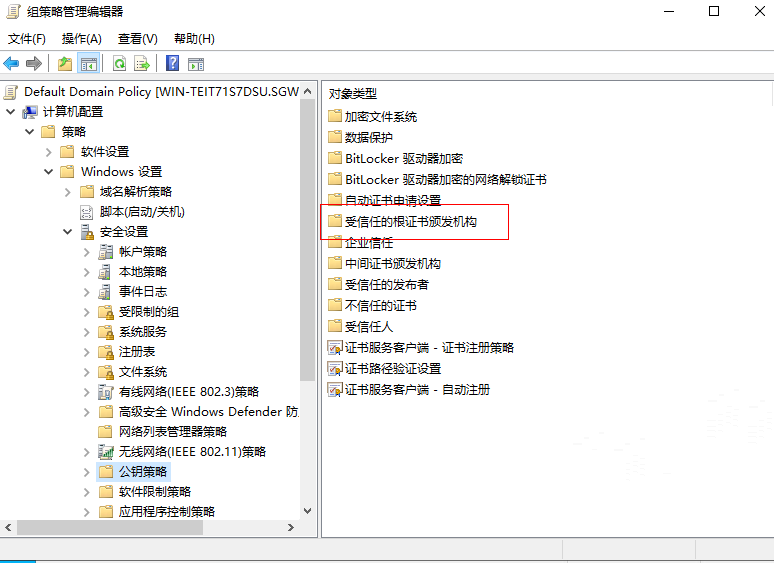
- Sırasıyla 【Bilgisayar Yapılandırması】-【İlkeler】-【Windows Ayarları】-【Güvenlik Ayarları】-【Ortak Anahtar İlkeleri】-【Güvenilen Kök Sertifika Yetkilileri】 bölümlerini genişletin.
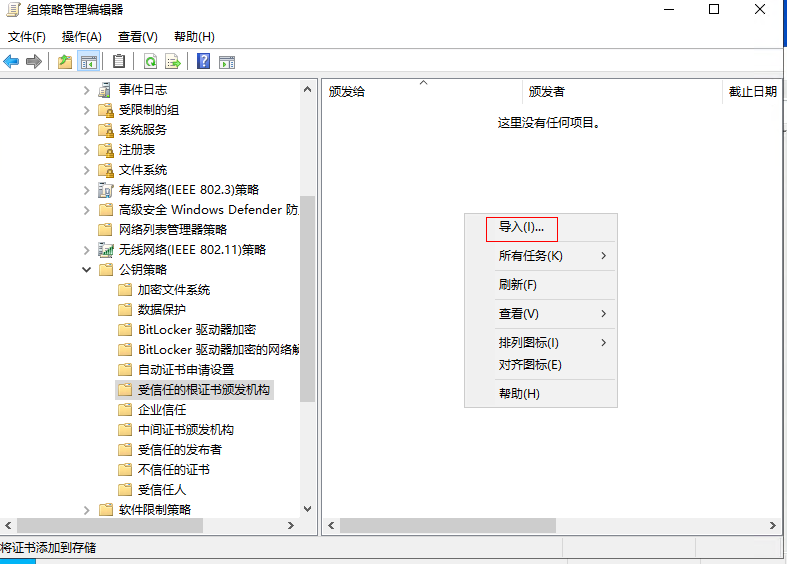
- Racent tarafından sağlanan kök sertifikayı içe aktarın.
- İçe aktarma başarılı olduktan sonra, her istemci 90 dakika içinde grup ilkesini otomatik olarak günceller veya varsayılan etki alanı ilkesini zorla güncellemek için
gpupdate /forcekomutunu kullanabilirsiniz.

- Bu noktada, etki alanındaki tüm kullanıcılar etki alanı denetleyicisi tarafından dağıtılan kök sertifikayı alacaktır.
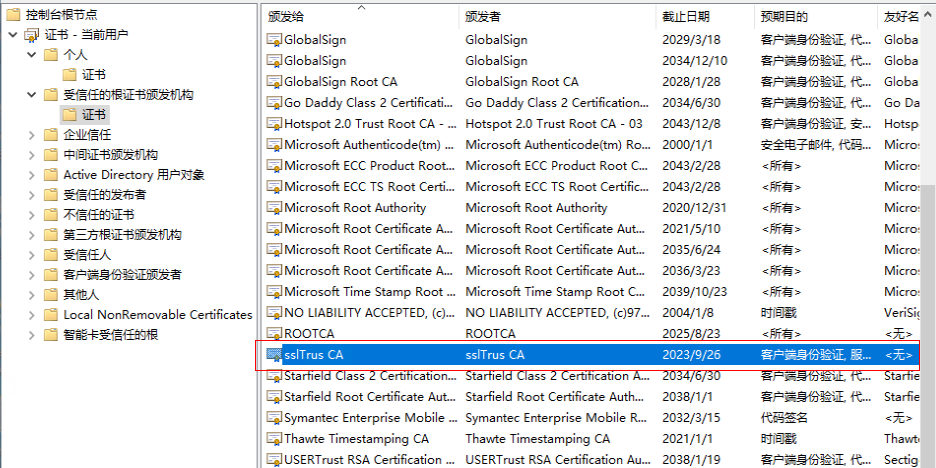
Yöntem 2: Komut dosyasıyla kök sertifikayı içe aktarma
Bu yöntem, etki alanı denetleyicisi olmayan veya grup ilkesi kullanmak istemeyen kullanıcılar için uygundur. Adımlar şunlardır:
- Kök sertifikayı komut dosyasıyla içe aktarmak için
Windows powershellöğesini açın vepowershelliçine şunu girin:
Import-Certificate -FilePath "ssltrus-g1.der" -CertStoreLocation cert:\CurrentUser\Root
Tırnak içindeki içerik, kök sertifikanın şu anda saklandığı gerçek yoldur
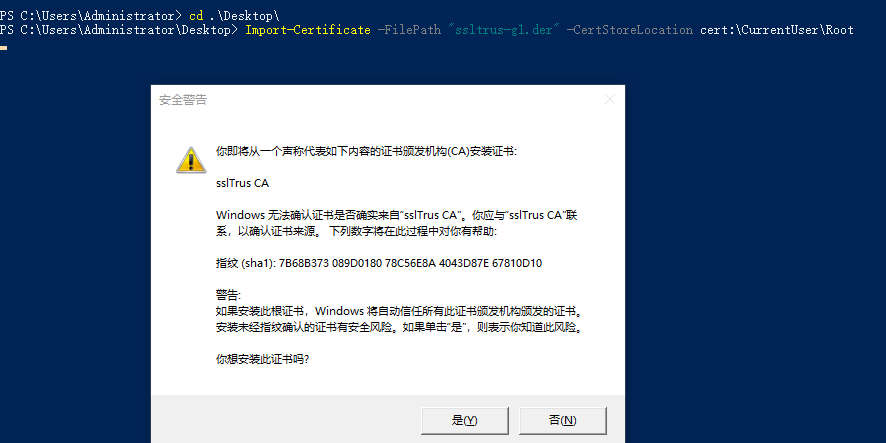
- "Evet"e tıklayın, içe aktarma başarılı olur, aşağıdaki şekildeki gibi:

Kullanıcılar kendi durumlarına göre kök sertifika içe aktarma yöntemini seçerek intranet IP SSL sertifikası yapılandırmasını tamamlayabilir ve intranet ortamında veri aktarımı şifrelemesi ile kimlik doğrulamasını gerçekleştirebilir.