So konfigurieren Sie ein SSL-Zertifikat für eine Intranet-IP
Derzeit unterstützen SSL-Zertifikate für die HTTPS-Verschlüsselung von Intranet-IP-Adressen einheimische Marken wie sslTrus und CFCA. Nachdem Sie das SSL-Zertifikat für die Intranet-IP erhalten haben, können Sie es auf dem Server (häufige Typen wie Nginx, Apache, Tomcat, IIS usw.) konfigurieren. Der Prozess der HTTPS-Authentifizierung für Intranet-IP-Adressen ähnelt der Installationsanleitung für SSL-Zertifikate für Domains.
Siehe dazu:
-
Installationsanleitung für sslTrus-SSL-Zertifikat auf Nginx-Server
-
Installationsanleitung für sslTrus-SSL-Zertifikat auf Tomcat-Server
-
Installationsanleitung für sslTrus-SSL-Zertifikat auf IIS-Server
-
Installationsanleitung für sslTrus-SSL-Zertifikat auf Apache-Server
Nachdem die serverseitige Konfiguration des IP-Zertifikats für das Intranet abgeschlossen ist, muss der Benutzer jedoch noch das Stammzertifikat auf dem Client importieren, um letztendlich die https-Verschlüsselung zu realisieren und unsichere Warnungen zu beseitigen.
Lösung für den Import des IP-Stammzertifikats auf dem Client
Für den Import des Stammzertifikats auf dem Client gibt es zwei Lösungen: erstens die Verteilung per Domänencontroller, zweitens die Ausführung per Skript.
Lösung 1: Verteilung des Stammzertifikats per Domänencontroller
Diese Lösung eignet sich für Unternehmen mit einer großen Anzahl von Benutzer-Clients in einer Intranet-Umgebung. Durch die Verteilung des Stammzertifikats per Domänencontroller empfangen alle Benutzer in der Domäne das Stammzertifikat automatisch, wodurch der Aufwand entfällt, es auf jedem Client einzeln zu importieren. Die konkreten Schritte sind wie folgt:
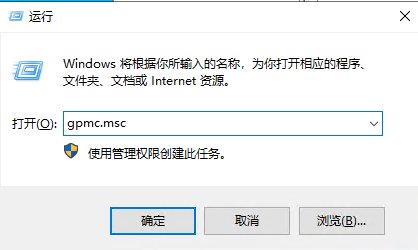
- Melden Sie sich auf dem Domänencontroller als Administrator an und führen Sie den
gpmc.msc-Gruppenrichtlinienverwaltungs-Manager aus.
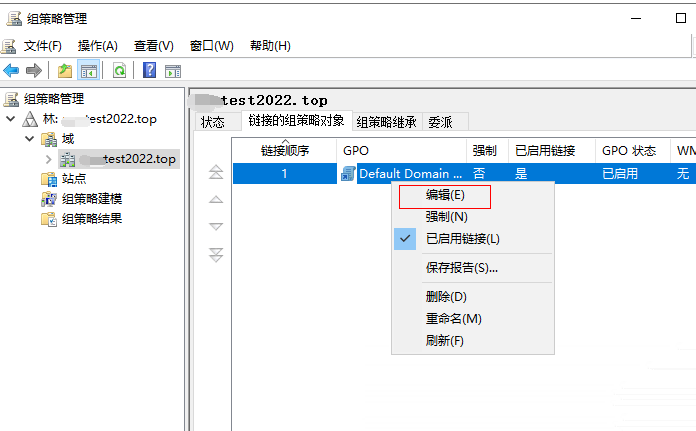
- Wechseln Sie zur Gesamtstruktur, bearbeiten Sie das Standard-GPO oder fügen Sie ein neues GPO hinzu.
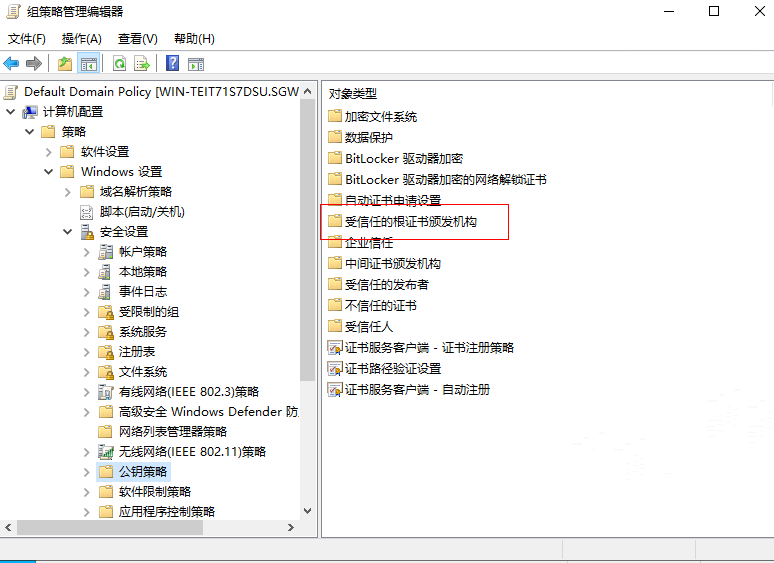
- Erweitern Sie nacheinander [Computerkonfiguration] – [Richtlinien] – [Windows-Einstellungen] – [Sicherheitseinstellungen] – [Richtlinien für öffentliche Schlüssel] – [Vertrauenswürdige Stammzertifizierungsstellen].
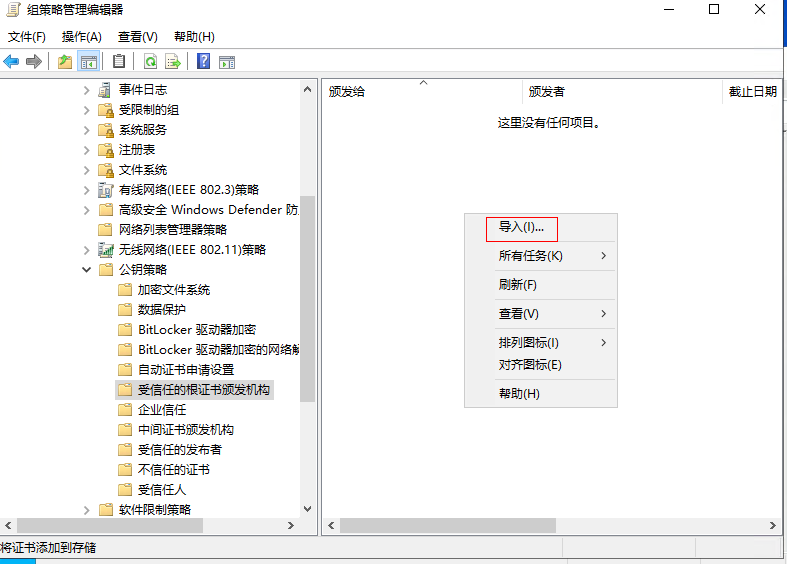
- Importieren Sie das von Racent bereitgestellte Stammzertifikat.
- Nach erfolgreichem Import aktualisiert jeder Client die Gruppenrichtlinie automatisch innerhalb von 90 Minuten, oder Sie erzwingen die Aktualisierung der Standarddomänenrichtlinie mit dem Befehl
gpupdate /force.

- Damit erhalten alle Benutzer in der Domäne das vom Domänencontroller bereitgestellte Stammzertifikat.
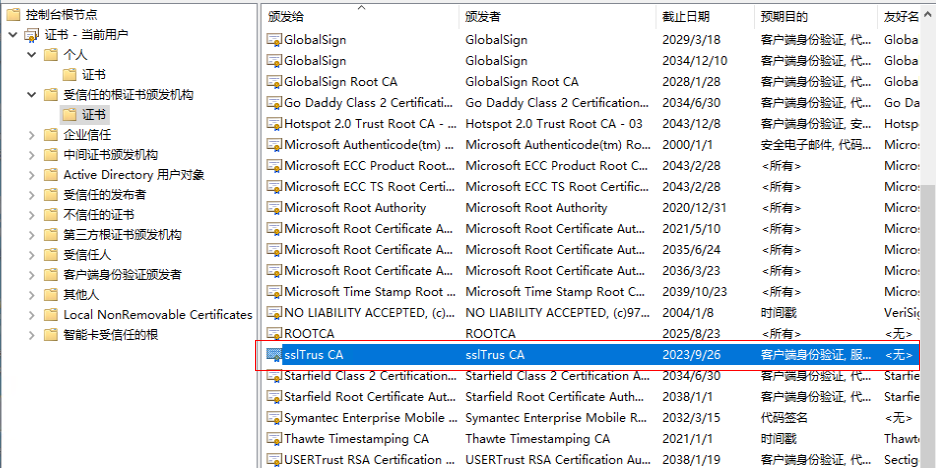
Option 2: Stammzertifikat per Skript importieren
Diese Option eignet sich für Benutzer ohne Domänencontroller oder für diejenigen, die keine Gruppenrichtlinie verwenden möchten. Die Schritte sind wie folgt:
- Öffnen Sie zum Importieren des Stammzertifikats per Skript
Windows powershellund geben Sie inpowershellFolgendes ein:
Import-Certificate -FilePath "ssltrus-g1.der" -CertStoreLocation cert:\CurrentUser\Root
Der Inhalt in Anführungszeichen ist der tatsächliche Pfad, unter dem das Stammzertifikat derzeit gespeichert ist.
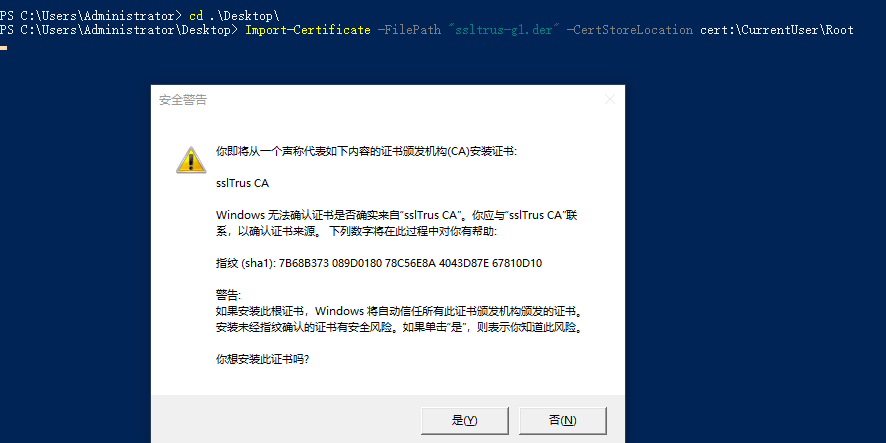
- Klicken Sie auf „Ja“. Der Import ist erfolgreich, wie unten dargestellt:

Benutzer können je nach eigener Situation die Lösung zum Importieren des Stammzertifikats wählen, um die Konfiguration des IP-SSL-Zertifikats im Intranet abzuschließen und so die Verschlüsselung der übertragenen Daten sowie die Identitätsauthentifizierung in der Intranet-Umgebung zu realisieren.