Как настроить SSL-сертификат для IP-адреса во внутренней сети
В настоящее время SSL-сертификаты, поддерживающие HTTPS-шифрование для IP-адресов во внутренней сети, предлагают такие отечественные бренды, как sslTrus и CFCA. После получения SSL-сертификата для IP-адреса внутренней сети его можно настроить на сервере (распространённые типы: Nginx, Apache, Tomcat, IIS и др.). Процесс реализации HTTPS-аутентификации для IP-адреса внутренней сети аналогичен установке SSL-сертификата для домена.
Можно обратиться к:
-
Руководство по установке SSL-сертификата sslTrus на сервере Nginx
-
Руководство по установке SSL-сертификата sslTrus на сервере Tomcat
-
Руководство по установке SSL-сертификата sslTrus на сервере IIS
-
Руководство по установке SSL-сертификата sslTrus на сервере Apache
Однако после завершения настройки сертификата для IP-адреса внутренней сети на стороне сервера пользователю также необходимо импортировать корневой сертификат на клиентскую сторону, чтобы окончательно реализовать шифрование https и устранить предупреждение о небезопасном соединении.
Варианты импорта корневого сертификата IP на клиенте
Импорт корневого сертификата на клиенте может выполняться двумя способами: первый — через推送 групповой политики домена, второй — с помощью скрипта.
Вариант 1. Push-рассылка корневого сертификата через групповую политику домена
Этот вариант подходит для предприятий, у которых во внутренней сети имеется большое количество клиентских устройств пользователей. При push-рассылке корневого сертификата через групповую политику домена все пользователи домена автоматически получают корневой сертификат, что избавляет от необходимости выполнять импорт отдельно на каждом клиентском устройстве. Конкретные шаги:
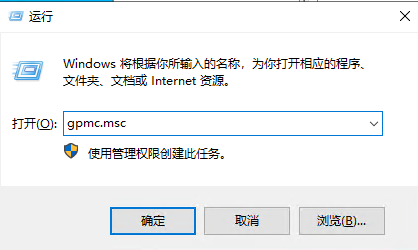
- На контроллере домена войдите в систему с правами администратора и запустите оснастку групповой политики
gpmc.msc.
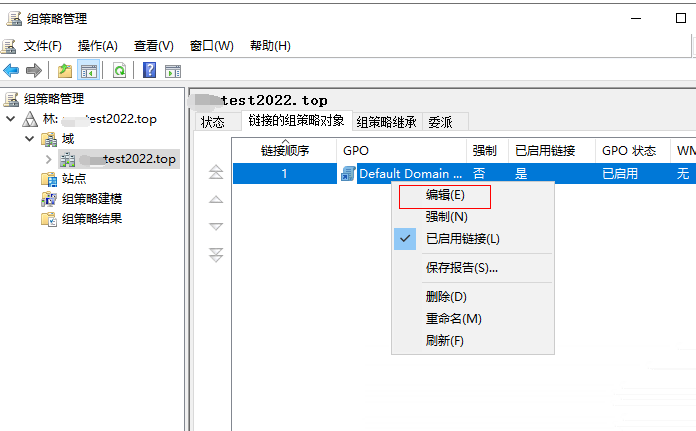
- Войдите в лес, отредактируйте GPO по умолчанию или добавьте новый GPO.
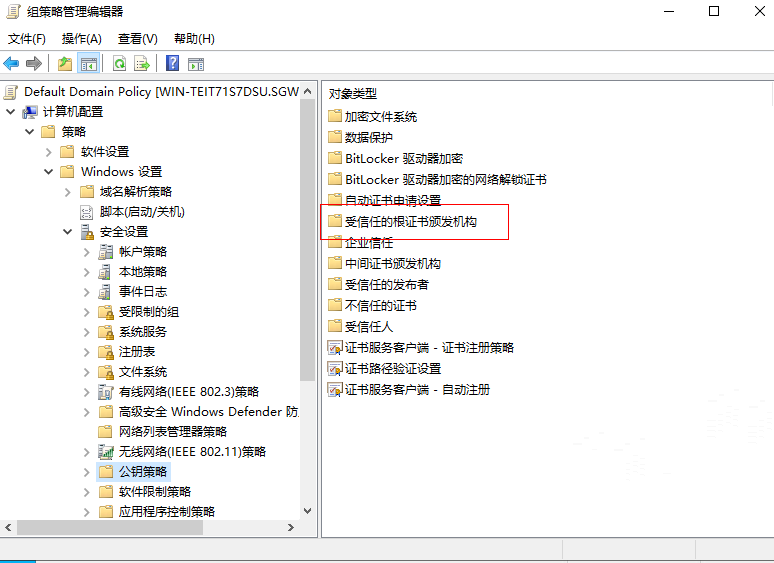
- Последовательно разверните 【Конфигурация компьютера】-【Политики】-【Параметры Windows】-【Параметры безопасности】-【Политики открытого ключа】-【Доверенные корневые центры сертификации】.
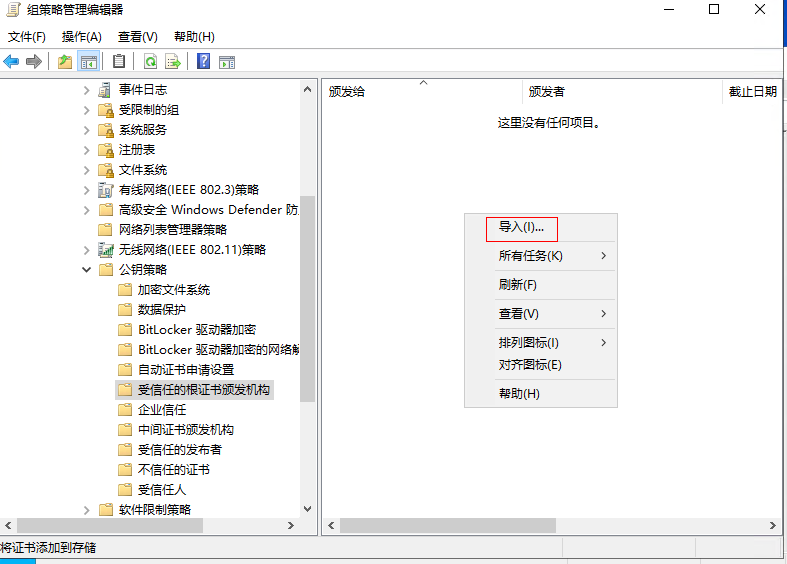
- Импортируйте корневой сертификат, предоставленный Racent.
- После успешного импорта каждый клиент автоматически обновит групповую политику в течение 90 минут, либо можно принудительно обновить политику домена по умолчанию с помощью команды
gpupdate /force.

- На этом все пользователи в домене получат корневой сертификат, распространённый контроллером домена.
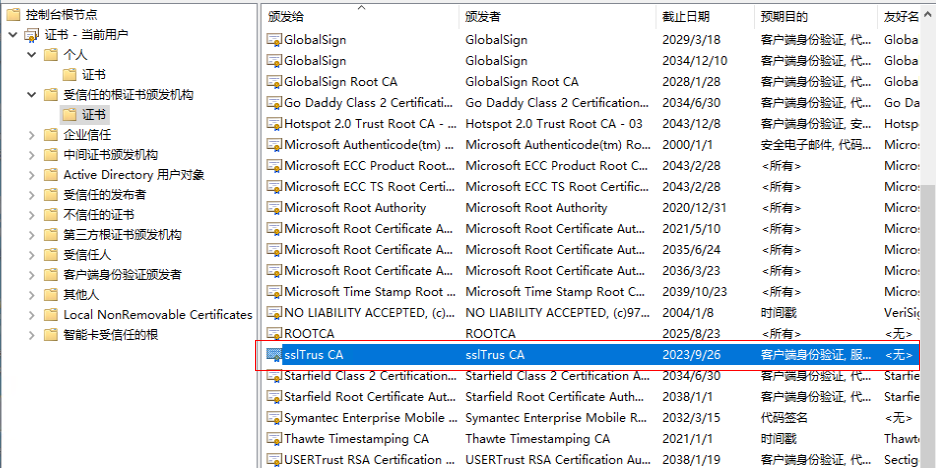
Вариант 2: Импорт корневого сертификата с помощью скрипта
Этот вариант подходит пользователям, у которых нет контроллера домена или которые не хотят использовать групповые политики. Действия следующие:
- Для импорта корневого сертификата с помощью скрипта откройте
Windows powershellи введите вpowershell:
Import-Certificate -FilePath "ssltrus-g1.der" -CertStoreLocation cert:\CurrentUser\Root
Содержимое в кавычках — это фактический путь, по которому в данный момент хранится корневой сертификат.
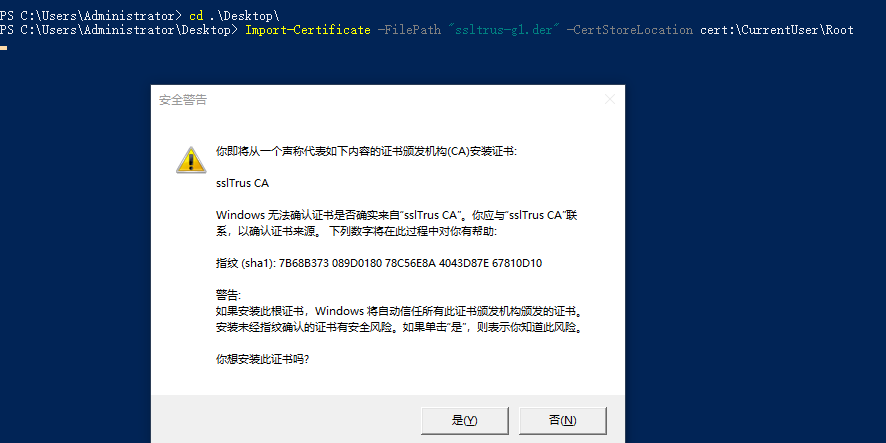
- Нажмите «Да», импорт выполнен успешно, как показано на рисунке ниже:

Пользователь может выбрать подходящий для своей ситуации способ импорта корневого сертификата, чтобы завершить настройку SSL-сертификата для IP во внутренней сети и обеспечить шифрование передаваемых данных и проверку подлинности во внутренней сетевой среде.