Cách cấu hình chứng chỉ SSL cho IP nội bộ
Hiện tại, các chứng chỉ SSL hỗ trợ mã hóa https cho địa chỉ IP nội bộ có các thương hiệu nội địa như sslTrus, CFCA. Sau khi nhận được chứng chỉ SSL cho IP nội bộ, bạn có thể hoàn tất cấu hình trên máy chủ (các loại phổ biến như Nginx, Apache, Tomcat, IIS...). Quá trình triển khai xác thực https cho địa chỉ IP nội bộ tương tự như hướng dẫn cài đặt chứng chỉ SSL cho tên miền.
Có thể tham khảo:
Tuy nhiên, sau khi hoàn tất cấu hình chứng chỉ IP nội bộ trên máy chủ, người dùng vẫn cần nhập chứng chỉ gốc vào máy khách thì mới có thể thực hiện mã hóa https và loại bỏ cảnh báo không an toàn.
Giải pháp nhập chứng chỉ gốc IP vào máy khách
Có hai giải pháp để nhập chứng chỉ gốc vào máy khách: một là phương thức đẩy qua domain controller, hai là phương thức chạy script.
Giải pháp 1: Đẩy chứng chỉ gốc qua domain controller
Giải pháp này phù hợp với doanh nghiệp có số lượng lớn máy khách trong môi trường mạng nội bộ. Thông qua việc đẩy chứng chỉ gốc qua domain controller, tất cả người dùng trong miền sẽ tự động nhận chứng chỉ gốc, tránh phiền phức khi phải thao tác nhập riêng lẻ trên từng máy khách. Các bước cụ thể như sau:
- Trên domain controller, đăng nhập với tư cách quản trị viên, chạy trình quản lý Group Policy
gpmc.msc.
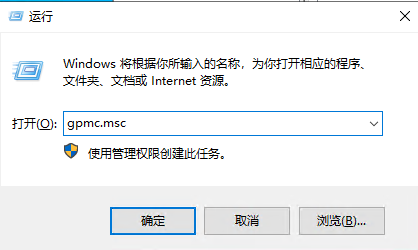
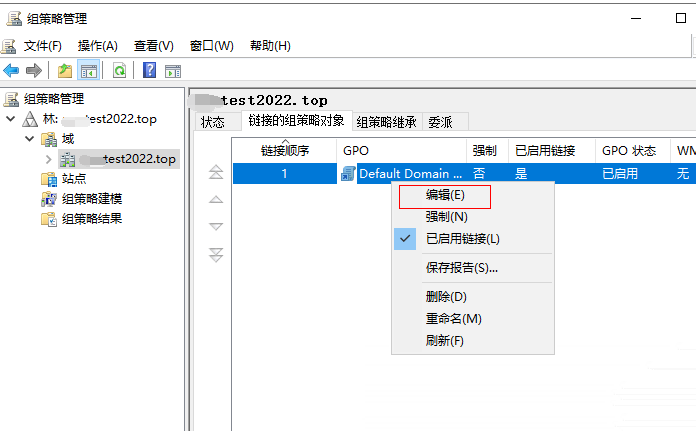
- Vào forest, chỉnh sửa GPO mặc định hoặc thêm GPO mới.
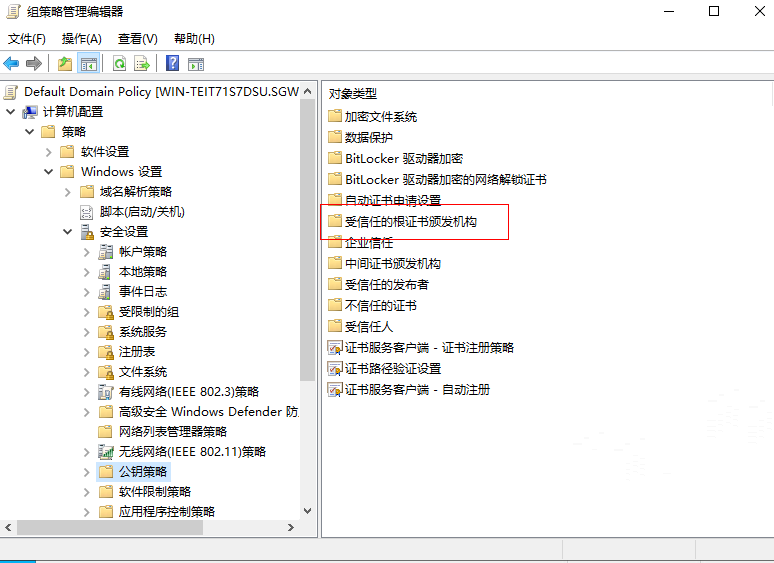
- Lần lượt mở rộng [Computer Configuration] - [Policies] - [Windows Settings] - [Security Settings] - [Public Key Policies] - [Trusted Root Certification Authorities].
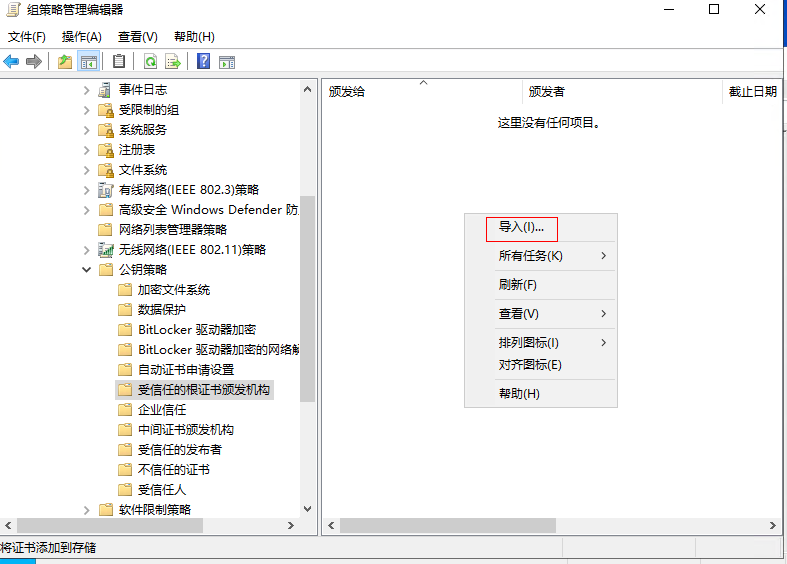
- Nhập chứng chỉ gốc do Racent cung cấp.
- Sau khi nhập thành công, mỗi máy khách sẽ tự động cập nhật Group Policy trong vòng 90 phút hoặc có thể dùng lệnh
gpupdate /forceđể cưỡng bức cập nhật Default Domain Policy.

- Đến đây, tất cả người dùng trong miền sẽ nhận được chứng chỉ gốc do Domain Controller đẩy xuống.
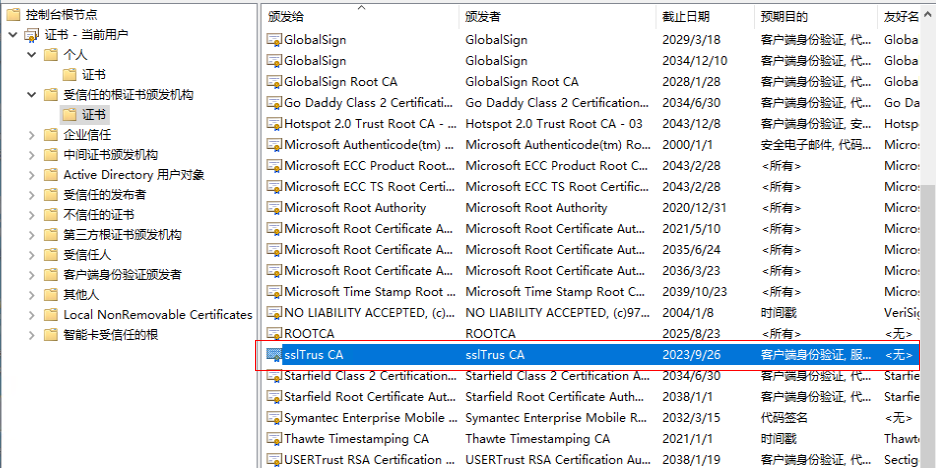
Phương án 2: Nhập chứng chỉ gốc bằng script
Phương án này phù hợp với người dùng không có Domain Controller hoặc không muốn dùng Group Policy. Các bước cụ thể như sau:
- Để nhập chứng chỉ gốc bằng script, cần mở
Windows powershell, trongpowershellnhập:
Import-Certificate -FilePath "ssltrus-g1.der" -CertStoreLocation cert:\CurrentUser\Root
Nội dung trong dấu ngoặc kép là đường dẫn thực tế nơi chứng chỉ gốc hiện đang được lưu trữ
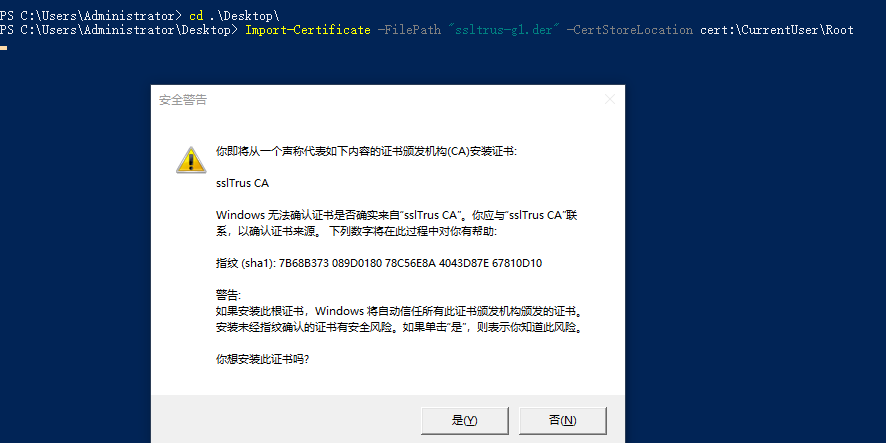
- Nhấp vào “Có”, nhập thành công, như hình dưới đây:

Người dùng có thể chọn phương án nhập chứng chỉ gốc tùy theo tình hình của mình, hoàn tất cấu hình chứng chỉ SSL IP mạng nội bộ, thực hiện mã hóa dữ liệu truyền tải và xác thực danh tính trong môi trường mạng nội bộ.