วิธีกำหนดค่าใบรับรอง SSL สำหรับ IP ภายในเครือข่าย
ปัจจุบัน แบรนด์ภายในประเทศ เช่น sslTrus และ CFCA รองรับใบรับรอง SSL ที่เข้ารหัส https สำหรับที่อยู่ IP ภายในเครือข่าย เมื่อได้รับใบรับรอง SSL สำหรับ IP ภายในเครือข่ายแล้ว ก็สามารถกำหนดค่าบนเซิร์ฟเวอร์ได้ (ประเภทที่พบบ่อย เช่น Nginx, Apache, Tomcat, IIS เป็นต้น) กระบวนการทำ https รับรองสำหรับที่อยู่ IP ภายในเครือข่ายจะคล้ายกับขั้นตอนการติดตั้งใบรับรอง SSL สำหรับโดเมน
สามารถอ้างอิงได้จาก:
-
บทช่วยสอนการติดตั้งใบรับรอง ssl ของ sslTrus บนเซิร์ฟเวอร์ Nginx
-
บทช่วยสอนการติดตั้งใบรับรอง ssl ของ sslTrus บนเซิร์ฟเวอร์ Tomcat
-
บทช่วยสอนการติดตั้งใบรับรอง ssl ของ sslTrus บนเซิร์ฟเวอร์ IIS
-
บทช่วยสอนการติดตั้งใบรับรอง ssl ของ sslTrus บนเซิร์ฟเวอร์ Apache
อย่างไรก็ตาม หลังจากกำหนดค่าใบรับรอง IP ภายในเครือข่ายบนฝั่งเซิร์ฟเวอร์เสร็จแล้ว ผู้ใช้ยังต้องนำเข้าใบรับรองรากลงในเครื่องไคลเอนต์ด้วย จึงจะสามารถเข้ารหัส https ได้ในที่สุด และกำจัดคำเตือนความไม่ปลอดภัย
โซลูชันการนำเข้าใบรับรองราก IP บนเครื่องไคลเอนต์
การนำเข้าใบรับรองรากบนเครื่องไคลเอนต์มีสองวิธี: วิธีแรกคือการผลักดันผ่าน Domain Control และวิธีที่สองคือการรันสคริปต์
วิธีที่ 1: การผลักดันใบรับรองรากผ่าน Domain Control
วิธีนี้เหมาะสำหรับองค์กรที่มีเครื่องไคลเอนต์ของผู้ใช้จำนวนมากในสภาพแวดล้อมเครือข่ายภายใน การผลักดันใบรับรองรากผ่าน Domain Control จะทำให้ผู้ใช้ทั้งหมดในโดเมนได้รับใบรับรองรากโดยอัตโนมัติ โดยไม่ต้องนำเข้าแยกบนเครื่องไคลเอนต์แต่ละเครื่อง ขั้นตอนโดยละเอียดมีดังนี้:
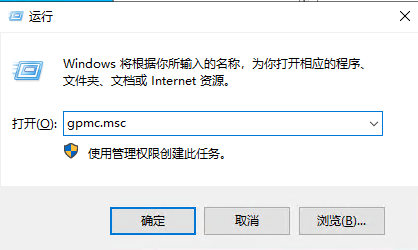
- บน Domain Control ให้เข้าสู่ระบบด้วยสิทธิ์ผู้ดูแลระบบ และเรียกใช้ตัวจัดการนโยบายกลุ่ม
gpmc.msc
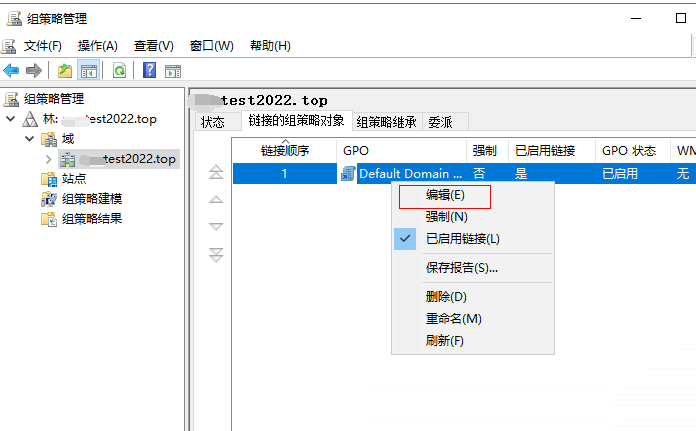
- เข้าสู่ Forest แล้วแก้ไข GPO เริ่มต้น หรือเพิ่ม GPO ใหม่
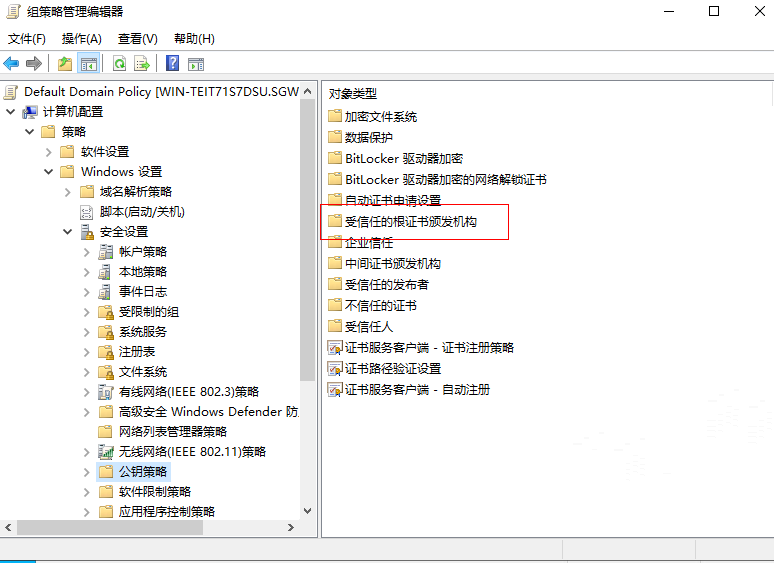
- เปิดตามลำดับ [Computer Configuration] - [Policies] - [Windows Settings] - [Security Settings] - [Public Key Policies] - [Trusted Root Certification Authorities]
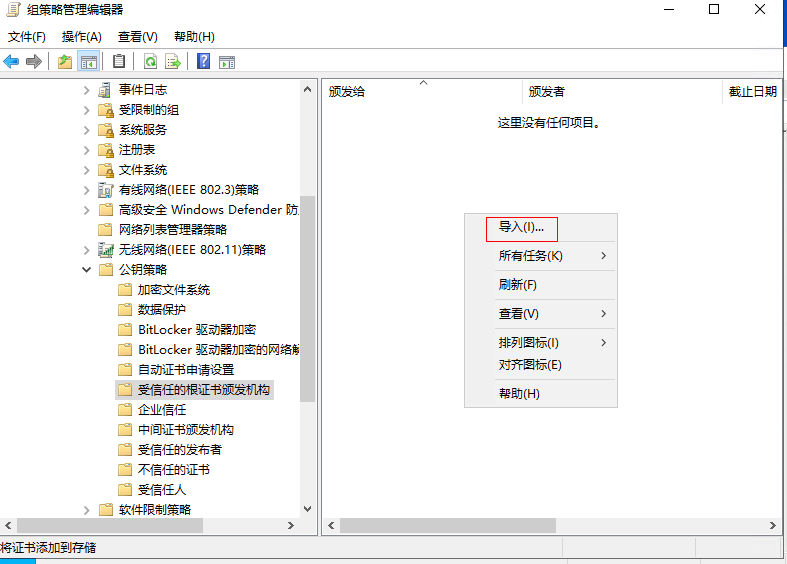
- นำเข้าใบรับรองราก (Root Certificate) ที่ได้รับจาก Racent
- หลังจากการนำเข้าสำเร็จ ไคลเอนต์แต่ละเครื่องจะอัปเดตนโยบายกลุ่มโดยอัตโนมัติภายใน 90 นาที หรือสามารถใช้คำสั่ง
gpupdate /forceเพื่อบังคับให้อัปเดตนโยบายโดเมนเริ่มต้นทันที

- เมื่อถึงขั้นตอนนี้ ผู้ใช้ทั้งหมดในโดเมนจะได้รับใบรับรองรากที่ผลักมาจาก Domain Controller
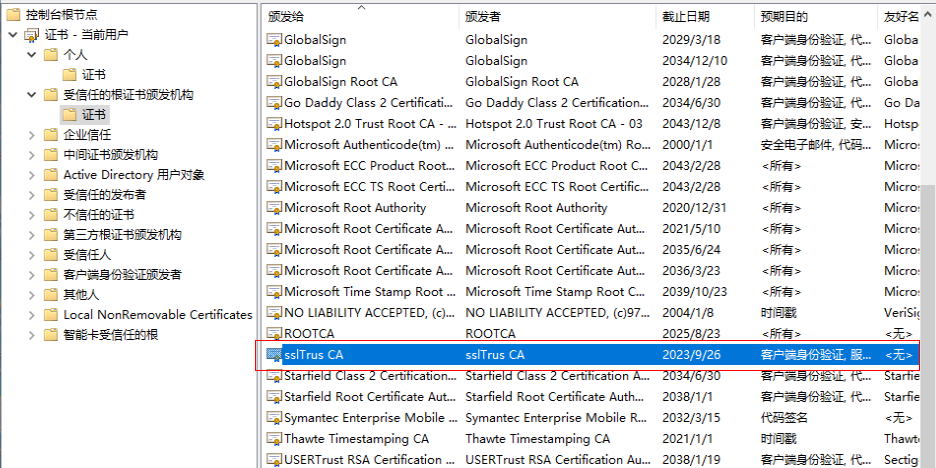
วิธีที่ 2: การนำเข้าใบรับรองรากผ่านสคริปต์
วิธีนี้เหมาะสำหรับผู้ใช้ที่ไม่มี Domain Controller หรือไม่ต้องการใช้ Group Policy โดยมีขั้นตอนดังนี้:
- ในการนำเข้าใบรับรองรากผ่านสคริปต์ จำเป็นต้องเปิด
Windows powershellและป้อนข้อมูลในpowershell:
Import-Certificate -FilePath "ssltrus-g1.der" -CertStoreLocation cert:\CurrentUser\Root
เนื้อหาในเครื่องหมายคำพูดคือเส้นทางจริงที่เก็บ Root Certificate ในปัจจุบัน
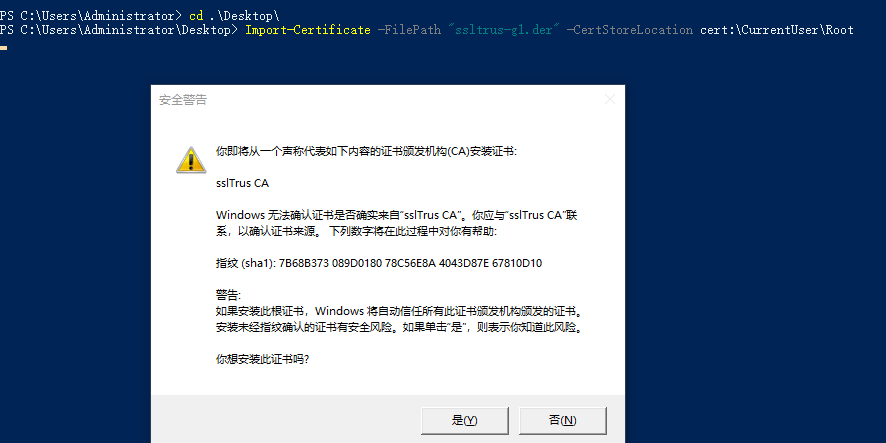
- คลิก “ใช่” การนำเข้าสำเร็จ ดังภาพด้านล่าง:

ผู้ใช้สามารถเลือกวิธีการนำเข้า Root Certificate ได้ตามสถานการณ์ของตนเอง เพื่อกำหนดค่าใบรับรอง SSL สำหรับ IP ภายในเครือข่ายให้เสร็จสมบูรณ์ และ实现การเข้ารหัสข้อมูลและการยืนยันตัวตนในสภาพแวดล้อมเครือข่ายภายใน