Nach der Installation des SSL-Zertifikats zeigt der Browser an, dass die Verbindung nicht sicher ist
Dieser Leitfaden bietet standardisierte, von der Zertifizierungsstelle (CA) verifizierte Lösungen für häufige Sicherheitswarnungen nach der Zertifikatsbereitstellung.
Nach der Installation des SSL-Zertifikats zeigt der Browser an, dass die Verbindung nicht sicher ist.
Es gibt drei häufige Probleme:
Fehlendes Zwischenzertifikat
Ursache: Beim Installieren des Zertifikats wurde die Zertifikatskette nicht importiert. Lösung:
- Falls es sich um
IIShandelt, geben Siemmcein, um die Konsole aufzurufen und daspfx-Zertifikat zu importieren. - Verwenden Sie bei anderen Geräten den öffentlichen und privaten Schlüssel aus dem Ordner
nginx(das Zwischenzertifikat ist bereits zusammengeführt).
Unsichere Protokolle in der Zertifikatsverschlüsselung konfiguriert
Lösung:
IIS-Dienst
- Laden Sie das Serversicherheits-Verwaltungstool
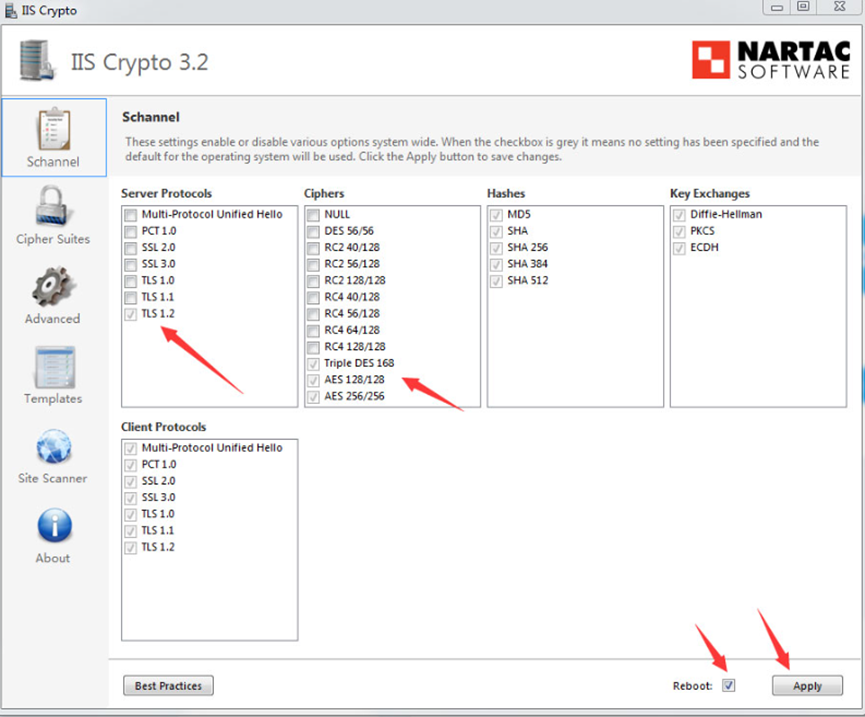
IIS Cryptoherunter. Klicken Sie auf die Schaltfläche unten, um es auf den IIS-Server herunterzuladen: - Doppelklicken Sie nach dem Entpacken direkt auf
IISCrypto.exe, um die Installation zu starten. Wählen Sie die unten aufgeführten Optionen aus, klicken Sie dann aufApply, um die Einstellungen zu speichern, und klicken Sie anschließend aufReboot, um den Server neu zu starten.
Nginx oder Apache
Ändern Sie die Konfigurationsdatei und beachten Sie folgende Parameter:
- Es müssen den PFS-Spezifikationen entsprechende Verschlüsselungssuiten konfiguriert werden. Empfohlene Konfiguration:
ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!
 aNULL:!MD5:!ADH:!RC4:!DH:!DHE;
- Auf dem Server muss das
TLS-Protokoll aktiviert werden, wobeiTLS1.2aktiviert sein muss. Empfohlene Konfiguration:TLSv1 TLSv1.1 TLSv1.2;
Die Seite verweist auf http-Ressourcen
Öffnen Sie die Website mit chrome. Wenn Sie unter F12 eine ähnliche Fehlermeldung sehen, verweist die Seite auf http-Ressourcen.
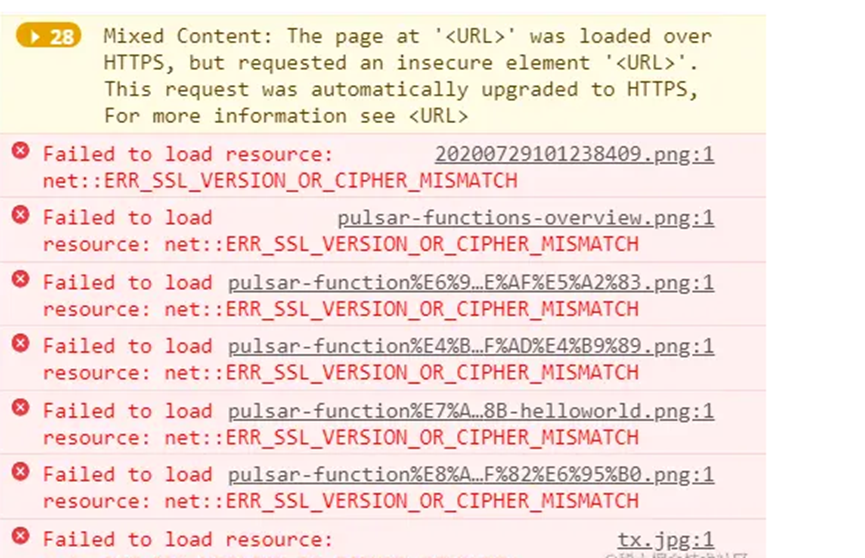
Lösung: Ändern Sie die Seite und ersetzen Sie alle http-Ressourcen durch https-Ressourcen.
Wenn keine der oben genannten Lösungen das Problem behebt, wenden Sie sich an den technischen Support.