SSL証明書インストール後、ブラウザでアクセスすると安全ではないと表示される
本ガイドは、証明書のデプロイ後に高頻度で発生する数種類のセキュリティ警告に対し、認証局(CA)により検証された標準的な対処方法を提供します。
SSL証明書インストール後、ブラウザでアクセスすると安全ではないと表示される。
比較的よく見られるのは以下の3種類の問題です:
中間証明書が不足している
原因:証明書をインストールする際に証明書チェーンをインポートしなかった 解決方法:
- もし
IISをご利用の場合は、mmcに入力してコンソールからpfx証明書をインポートしてください。 - その他のデバイスの場合は、
nginxフォルダ内の公開鍵と秘密鍵(中間証明書が既に統合されています)をご利用ください。
証明書の暗号化プロトコルに安全でないプロトコルが設定されている
解決方法:
IISサービス
- サーバーセキュリティ管理ツール
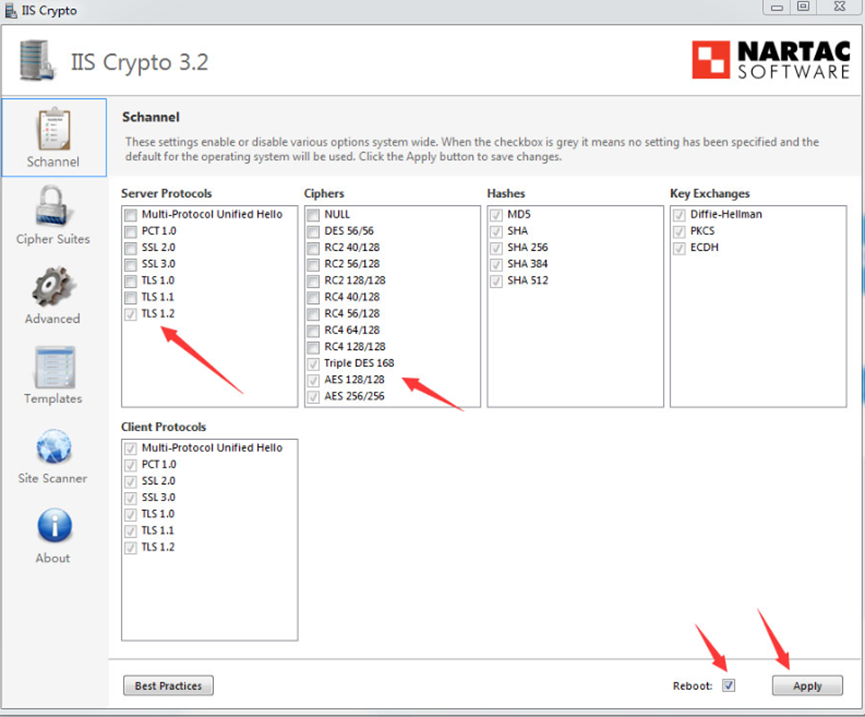
IIS Cryptoをダウンロードします。以下のボタンをクリックしてIISサーバーにダウンロードしてください: - 解凍後、
IISCrypto.exeを直接ダブルクリックしてインストールし、以下のオプションにチェックを入れたうえでApplyをクリックして設定を保存し、次にRebootをクリックしてサーバーを再起動してください。
NginxまたはApache
設定ファイルを修正し、以下のパラメータを参考にしてください:
- PFS規格に準拠した暗号スイートを設定する必要があります。推奨設定:
ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!
 aNULL:!MD5:!ADH:!RC4:!DH:!DHE;
- サーバー側の
TLSプロトコルでTLS1.2を有効にする必要があります。推奨構成は以下の通りです:TLSv1 TLSv1.1 TLSv1.2;
ページ内で http のリソースが参照されている
chrome でウェブサイトを開き、F12 を押して以下のようなエラーメッセージが表示される場合、http リソースが参照されていることを意味します。
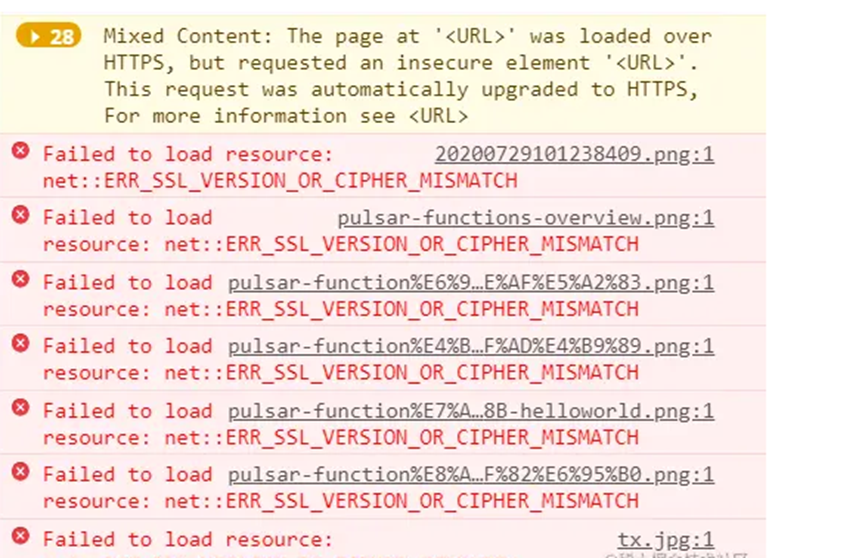
解決方法:ページを編集し、http のリソースをすべて https のリソースに置き換えてください。
上記の方法で解決できない場合は、テクニカルサポートまでご連絡ください。