SSL 證書安裝後,瀏覽器存取顯示不安全
本指南針對證書部署後高頻出現的幾類安全告警,提供經過憑證授權單位(CA)驗證的標準化處置方案。
SSL 證書安裝後,瀏覽器存取顯示不安全。
較常見的是三種問題:
缺少中繼證書
原因:安裝證書時未匯入證書鏈 解決方法:
- 如果是
IIS,請輸入mmc進入主控台匯入pfx證書。 - 其他裝置請使用
nginx資料夾裡的公鑰和私鑰(已合併中繼證書)
證書加密通訊協定設定了不安全的通訊協定
解決方案:
IIS 服務
- 下載伺服器安全管理工具
IIS Crypto,點擊下方按鈕下載到 IIS 伺服器: - 解壓縮後,直接雙擊
IISCrypto.exe進行安裝,按照下方選項勾選,然後 點擊Apply儲存設定,然後點擊Reboot重啟伺服器即可。
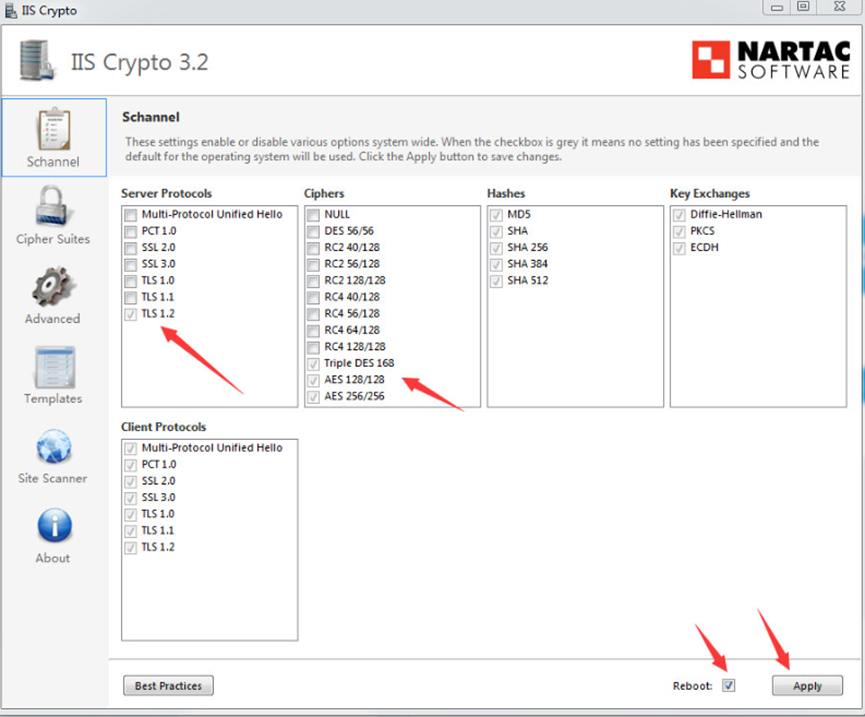
Nginx 或 Apache
修改設定檔,參考以下參數:
- 需要設定符合 PFS 規範的加密套件,推薦設定:
ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!
 aNULL:!MD5:!ADH:!RC4:!DH:!DHE;
- 需要在服務端
TLS通訊協定中啟用TLS1.2,推薦配置:TLSv1 TLSv1.1 TLSv1.2;
頁面中引用了 http 的資源
使用 chrome 開啟網站,按 F12 若能看到類似錯誤提示,則表示引用了 http 資源
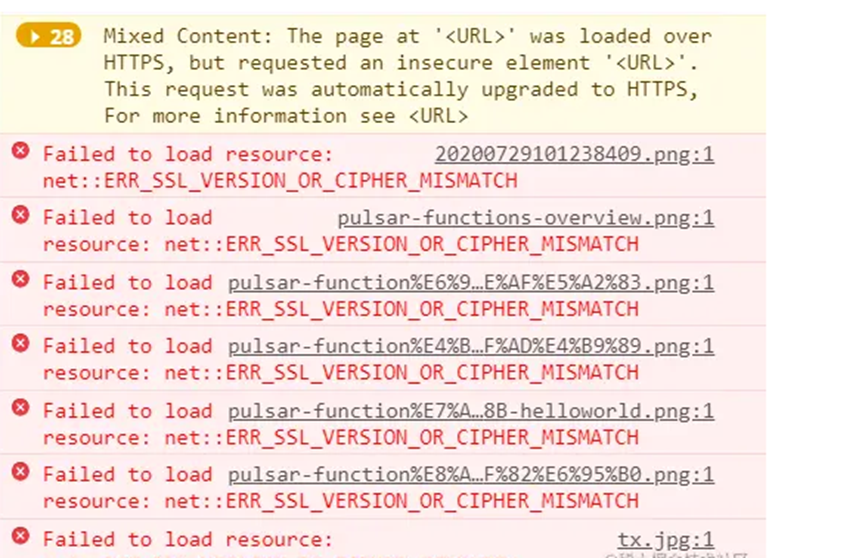
解決方法:修改頁面,將 http 資源全部替換為 https 的資源。
如果以上方案皆無法修復,請聯絡技術支援協助處理。