SSL Sertifikası Kurulduktan Sonra Tarayıcı Güvenli Değil Uyarısı Veriyor
Bu kılavuz, sertifika dağıtımından sonra sık karşılaşılan birkaç güvenlik uyarısı türü için CA kuruluşu tarafından doğrulanmış standart çözüm yöntemleri sunar.
SSL sertifikası kurulduktan sonra tarayıcı güvenli değil uyarısı veriyor.
En yaygın üç sorun şunlardır:
Ara sertifika eksik
Neden: Sertifika kurulurken sertifika zinciri içe aktarılmadı Çözüm:
- Eğer
IISise, lütfenmmcgirerek kontrol paneline gidin vepfxsertifikasını içe aktarın. - Diğer cihazlar için lütfen
nginxklasöründeki genel anahtar ve özel anahtarı kullanın (ara sertifika zaten birleştirilmiştir)
Sertifika şifreleme protokolünde güvenli olmayan protokol yapılandırılmış
Çözüm:
IIS hizmeti
- Sunucu güvenlik yönetim aracını
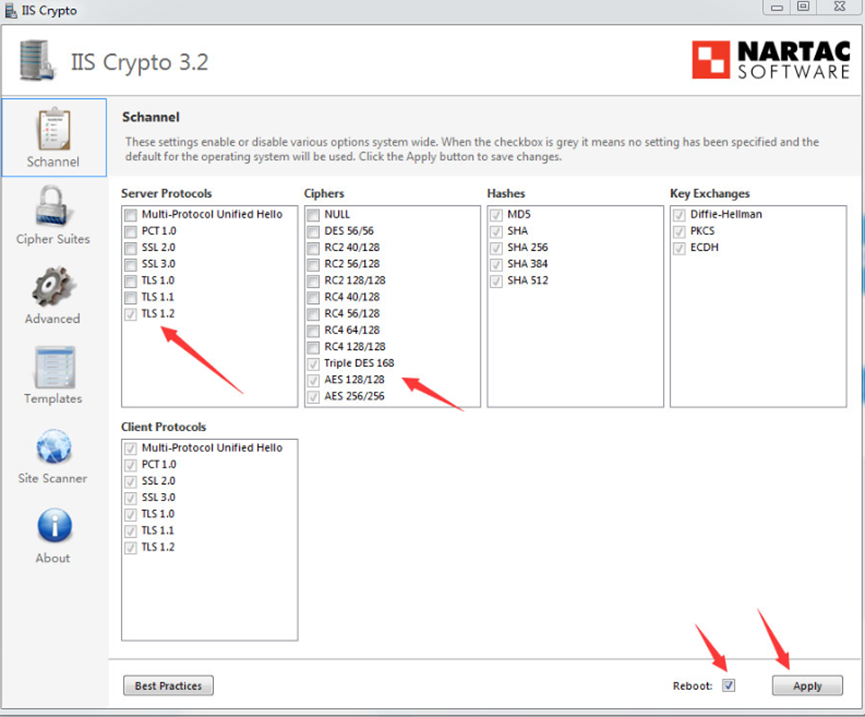
IIS Cryptoindirin, IIS sunucusuna indirmek için aşağıdaki düğmeye tıklayın: - Sıkıştırılmış dosyayı açtıktan sonra, doğrudan
IISCrypto.exedosyasına çift tıklayarak kurulumu başlatın, aşağıdaki seçenekleri işaretleyin, ardındanApplydüğmesine tıklayarak ayarları kaydedin ve sonraRebootdüğmesine tıklayarak sunucuyu yeniden başlatın.
Nginx veya Apache
Yapılandırma dosyasını değiştirin, aşağıdaki parametrelere bakın:
- PFS spesifikasyonuna uygun şifre paketlerini yapılandırmak gerekir, önerilen yapılandırma:
ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!
 aNULL:!MD5:!ADH:!RC4:!DH:!DHE;
- Sunucu tarafında
TLSprotokolündeTLS1.2etkinleştirilmelidir; önerilen yapılandırma:TLSv1 TLSv1.1 TLSv1.2;
Sayfada http kaynağına başvuruluyor
Siteyi chrome ile açın, F12 tuşuna bastığınızda benzer bir hata mesajı görüyorsanız http kaynağına başvuruluyor demektir
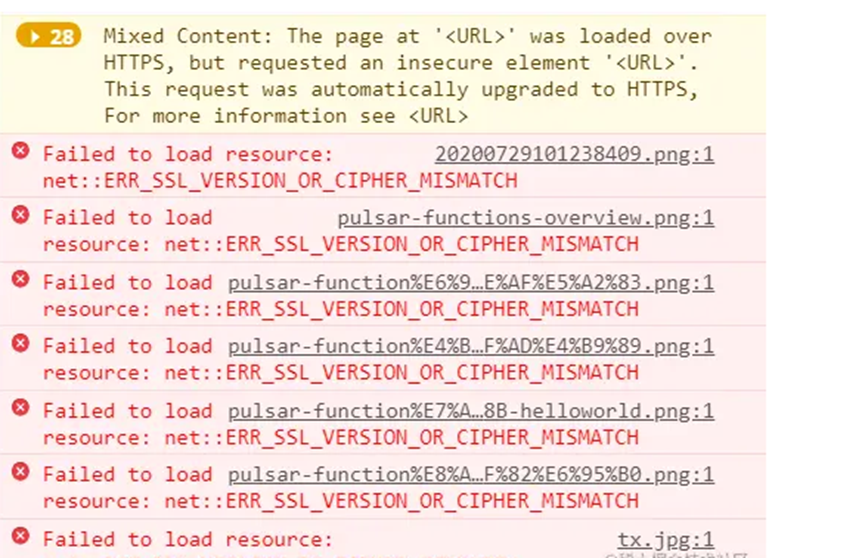
Çözüm yöntemi: Sayfayı düzenleyip http kaynaklarının tamamını https kaynaklarıyla değiştirin.
Yukarıdaki yöntemlerin hiçbiri sorunu çözemezse yardım için lütfen teknik destekle iletişime geçin.