SSL 證書提交申請資料
本文詳解 SSL 證書申請資料提交全流程,涵蓋 Racent 平台產生 CSR 操作指南、網域驗證方式(信箱/DNS/檔案)配置方法,以及萬用字元證書、OV/EV 證書的填寫規範與注意事項,助您高效完成證書申請。
產生 CSR 的方式有兩種:
-
可以使用工具進行產生,透過工具產生的 CSR 需要自行保管金鑰
.key檔案 -
透過 Racent 平台提交申請資料時「一鍵產生 CSR」
透過 Racent 平台產生的 CSR 所簽發出來的 證書金鑰 可在證書簽發後,再詳細裡面可以找到並下載下來
使用工具先生成 CSR
-
開啟工具:產生 CSR 工具連結
-
使用工具產生 CSR(所有資訊都需要填寫,且前後不能有空格)
-
自行保存好私鑰(
.key檔案)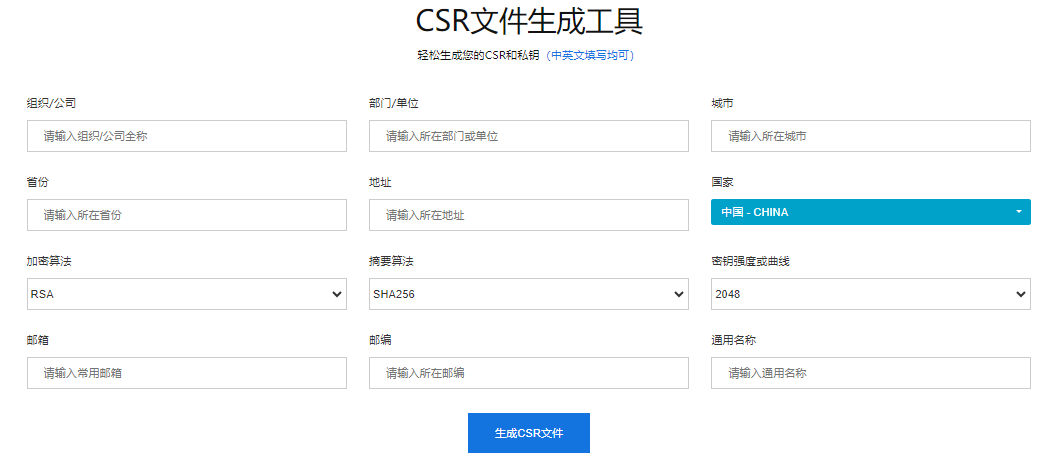
證書的申請步驟
登入 Racent
- 登入 Racent 平台 進入控制台
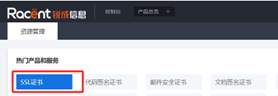
進入 SSL 證書頁面
-
點擊「SSL 證書」選項
進入提交資料頁面
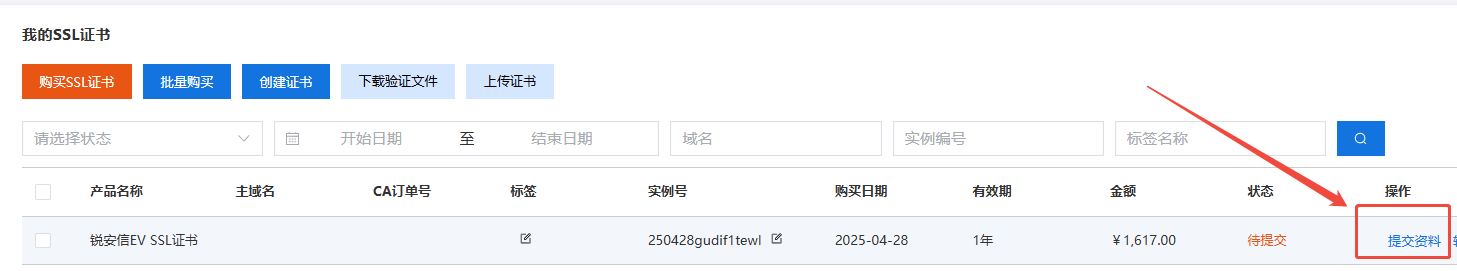
-
找到之前購買好的 SSL 證書,點擊後面的『提交資料』選項
填寫網域與選擇驗證方式
-
輸入證書要保護的網域,並選擇網域的驗證方式(DNS/檔案/信箱驗證)
 提示
- 萬用字元憑證 在提交憑證申請時的格式如下: 如
example.com需要在網域前面加上*., 輸入框裡輸入*.example.com - 萬用字元憑證 不支援檔案驗證.
- 萬用字元憑證 在提交憑證申請時的格式如下: 如
填寫組織資訊/個人資訊
-
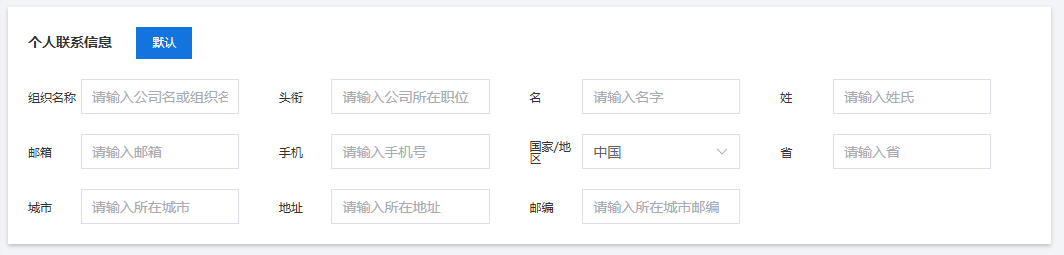
根據不同憑證的類型填寫剩下的資訊, 如 組織資訊, 個人資訊 等.
-
DV憑證 : 需要填寫有效電子郵件,其他資訊可使用預設值
-
OV/EV憑證: 所有資訊都需要填寫,必須有效且真實
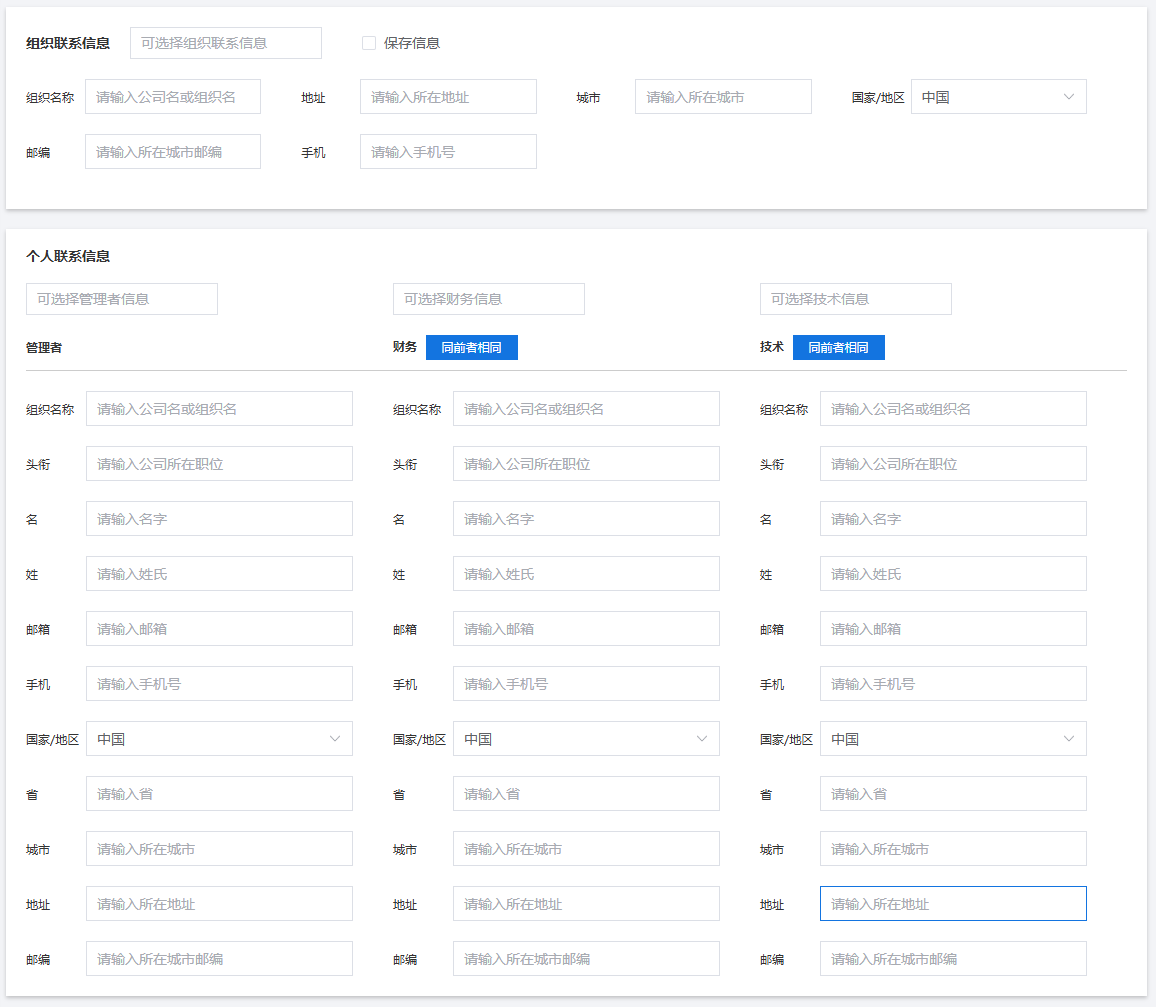 注意
- Sectigo企業級訂單地址需填寫為註冊地址。
-
填寫CSR
-
填完所有資訊後, 在頁面最下方點擊「一鍵產生CSR」選項, 並點擊「提交」選項, 提交憑證的申請.
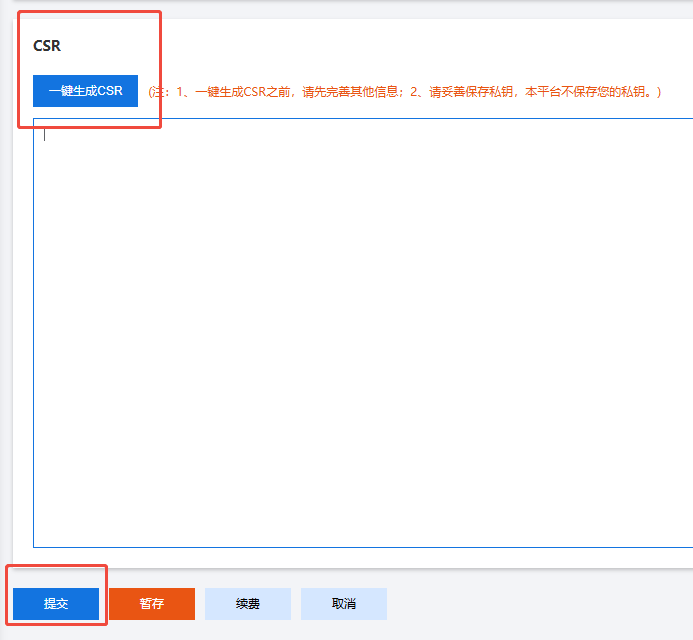 注意
- 如果透過 第一種方法 或其他工具產生的 CSR, 可直接貼上 CSR 至上方輸入框.
- 在其他地方產生的CSR要 與 上面填寫的資訊 完全相符(如組織名稱、網域)
- 如所填資訊與CSR不一致 會導致簽發進度延長 (如憑證一直處於申請中) 或者 需要重新申請憑證
網域控制權驗證方式說明
提交憑證的申請後接下來需要對網域進行驗證. 網域控制權驗證一共有三種方式:
- 電子郵件驗證
- DNS驗證
- 檔案驗證
電子郵件驗證
只能使用以下五個管理員電子郵件以及Whois電子郵件進行驗證(以example.com為例)。
- webmaster@example.com
- postmaster@example.com
- hostmaster@example.com
- admin@example.com
- administrator@example.com
- 網域控制權驗證選擇電子郵件驗證,選擇以上電子郵件中的一種,開啟對應的電子郵件,點擊驗證。
- 各CA已陸續取消Whois電子郵件驗證的方式。
DNS驗證
訂單提交後可在列表和詳情中查看DNS解析記錄:
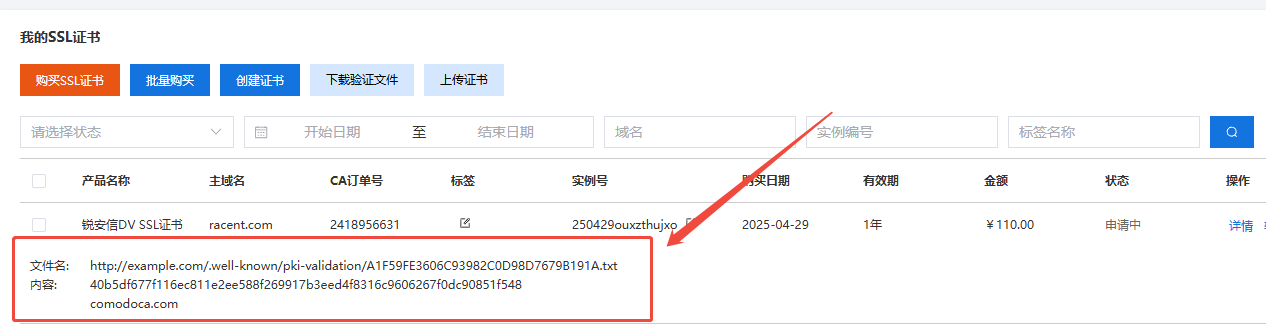
設定特定記錄值來驗證網域有效性。詳情查看文章:《不同平台的DNS解析驗證設定》
檢測解析是否新增成功請看 《怎麼查看DNS解析記錄是否設定成功》
文件驗證
將驗證文件放到網域的伺服器根路徑上,路徑一般為:
http://example.com/.well-known/pki-validation
提交資料後ssl證書訂單頁會提供文件驗證所需內容。 詳細文件驗證說明請查閱 《SSL證書文件驗證說明》
注意事項
- 萬用字元證書不支援文件驗證
- IP只能文件驗證(CFCA文件驗證不限制連接埠號)
- Digicert DV訂單需要先新增解析再提交