Comment rediriger HTTP vers HTTPS pour un site web avec certificat SSL installé ?
Après le déploiement du certificat SSL, vous devez configurer une règle de redirection forcée 301 sur le serveur pour activer l’accès chiffré HTTPS sur l’ensemble du site. Méthodes spécifiques pour chaque serveur :
Après la configuration, veuillez vider le cache du navigateur pour tester. Il est recommandé d’utiliser l’outil de vérification SSL de Racent pour valider l’état de la redirection.
Nginx
Si vous devez rediriger automatiquement les requêtes HTTP vers HTTPS, vous pouvez effectuer les réglages suivants :
-
Utilisez la fonction de redirection Nginx, ajoutez
return 301 https://$host$request_uri;dans leserverde HTTP, afin de rediriger les requêtesHTTPversHTTPS. Modifiez le contenu comme suit :server {
listen 80;
#Rediriger les requêtes de domaine http vers https
return 301 https://$host$request_uri;
} -
Redémarrez le serveur Nginx pour accéder via le nom de domaine, et permettre la redirection automatique de
HTTPversHTTPS.
Pour consulter le processus complet d’installation du certificat SSL, veuillez vous référer au tutoriel d’installation du certificat SSL sslTrus sur le serveur Nginx
Tomcat
Si vous souhaitez rediriger automatiquement les requêtes HTTP vers HTTPS, vous pouvez le configurer comme suit :
-
Modifiez le fichier
web.xmlsitué dans le répertoire/usr/tomcat9.0.13/confet localisez la balise</welcome-file-list>. -
Ajoutez une nouvelle ligne après la balise de fermeture
</welcome-file-list>, puis insérez le contenu suivant.<login-config>
<!-- Authorization setting for SSL -->
<auth-method>CLIENT-CERT</auth-method>
<realm-name>Client Cert Users-only Area</realm-name>
</login-config>
<security-constraint>
<!-- Authorization setting for SSL -->
<web-resource-collection >
<web-resource-name >SSL</web-resource-name>
<url-pattern>/*</url-pattern>
</web-resource-collection>
<user-data-constraint>
<transport-guarantee>CONFIDENTIAL</transport-guarantee>
</user-data-constraint>
</security-constraint> -
Modifiez le fichier
server.xmldans le répertoire/usr/tomcat9.0.13/confet changez le paramètreredirectPortpour qu'il utilise le port SSLconnector, c'est-à-dire le port 443. Comme indiqué ci-dessous :<Connector port="80" protocol="HTTP/1.1"
connectionTimeout="20000"
redirectPort="443" /> -
Enregistrez le fichier de configuration, puis exécutez la commande suivante dans le répertoire
binpour vérifier que la configuration est correcte../configtest.sh -
Si la configuration ne présente aucun problème, redémarrez le serveur Tomcat pour pouvoir accéder au site via le nom de domaine et activer la redirection automatique HTTP vers HTTPS.
./shutdown.sh  #Arrêter le serveur Tomcat
./startup.sh   #Démarrer le serveur Tomcat
Pour consulter la procédure complète d'installation d'un certificat SSL, veuillez voir Tutoriel d'installation du certificat SSL sslTrus sur un serveur Tomcat
IIS
-
Ouvrez le gestionnaire de services IIS.
-
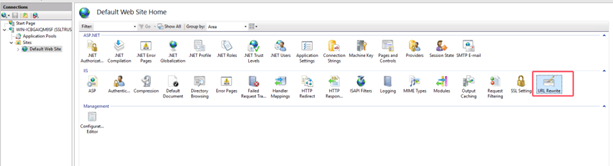
Sélectionnez le nom du site sous Sites, puis double-cliquez pour ouvrir « Réécriture d’URL ». Comme illustré ci-dessous :
AttentionAvant d'effectuer cette étape, veuillez d'abord télécharger et installer le module URL Rewrite.
-
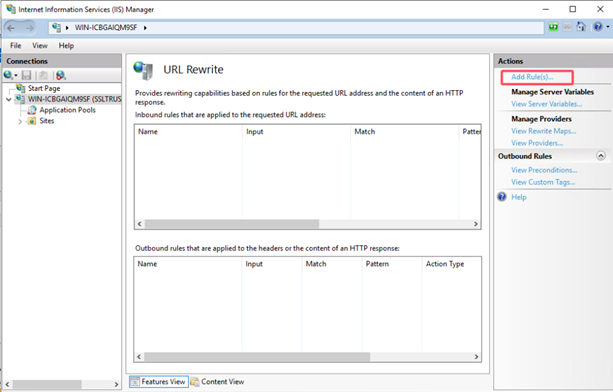
Accédez à la page « Réécriture d’URL », puis cliquez sur Ajouter une règle dans la colonne « Actions » à droite. Comme illustré ci-dessous :
-
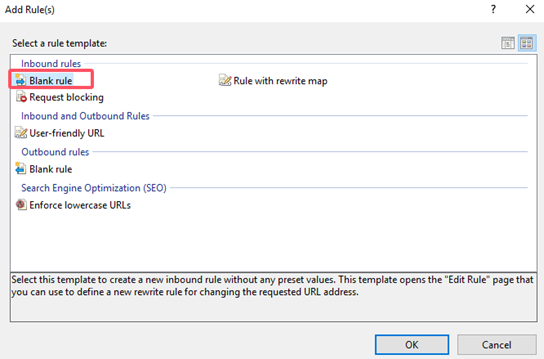
Dans la fenêtre « Ajouter une règle » qui s’affiche, sélectionnez Règle vide, puis cliquez sur OK. Comme illustré ci-dessous :
-
Accédez à la page « Modifier la règle de trafic entrant ». Comme illustré ci-dessous :
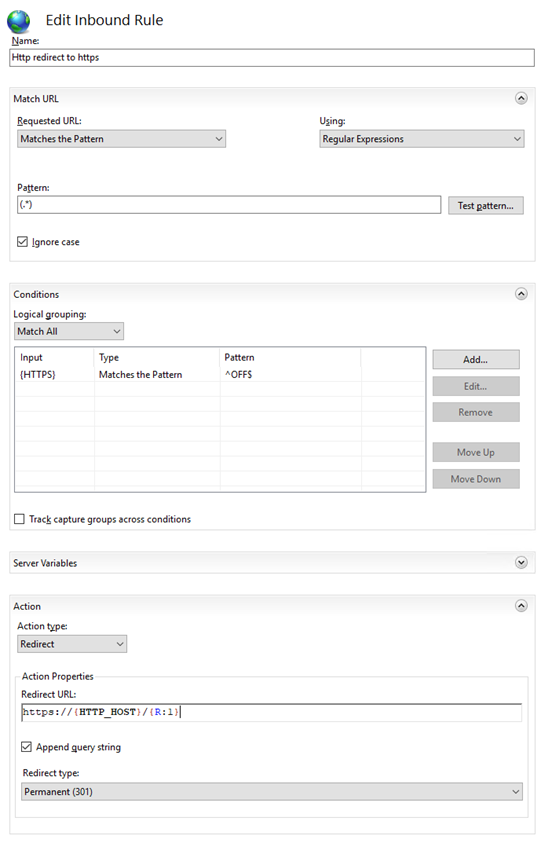
- Nom : saisissez Http redirect to https.
- URL correspondante : dans « Modèle », saisissez manuellement
(.*). - Conditions :
- Cliquez sur Ajouter pour afficher la fenêtre « Ajouter une condition ».
- Saisie de la condition :
{HTTPS}. - Vérifier si la chaîne d’entrée : la valeur par défaut Correspond au modèle est sélectionnée.
- Modèle : saisissez manuellement
^OFF$.
- Action : renseignez les paramètres suivants.
- Type d’action : sélectionnez Rediriger.
- URL de redirection :
https://{HTTP_HOST}/{R:1}. - Type de redirection : redirection 301.
-
Cliquez sur Appliquer dans la colonne « Actions » à droite pour enregistrer.
-
Revenez à la page d’accueil du site, puis cliquez sur Redémarrer dans la colonne « Gérer le site Web » à droite. Vous pouvez alors accéder au site en HTTPS.
Pour consulter la procédure complète d’installation d’un certificat SSL, voir Tutoriel d’installation d’un certificat SSL sslTrus sur un serveur IIS
Apache
Si vous souhaitez rediriger automatiquement les requêtes HTTP vers HTTPS, vous pouvez procéder comme suit :
-
Modifiez le fichier de configuration
httpd.confdans le répertoire/etc/httpd/conf. Vérifiez si la ligneLoadModule rewrite_module modules/mod_rewrite.soexiste dans ce fichier de configuration. Si elle existe, supprimez le signe de commentaire (#) au début de la ligne ; si elle n’existe pas, ajoutez la ligneLoadModule rewrite_module modules/mod_rewrite.so, puis enregistrez le fichier de configuration. -
Ouvrez le fichier http.conf et ajoutez le contenu suivant dans le fichier de configuration :
<VirtualHost *:80>
# 新增
RewriteEngine on
RewriteCond %{SERVER_PORT} !^443$
RewriteRule ^(.*)?$ https://%{SERVER_NAME}%{REQUEST_URI} [L,R]
</VirtualHost> -
Redémarrez le serveur Apache pour pouvoir accéder au site via le nom de domaine et activer la redirection automatique HTTP vers HTTPS.
Pour la procédure complète d’installation d’un certificat SSL, consultez Tutoriel d’installation du certificat SSL sslTrus sur un serveur Apache
Apache2
Si vous souhaitez rediriger automatiquement les requêtes HTTP vers HTTPS, vous pouvez procéder comme suit :
-
Saisissez
a2enmod rewritedans la ligne de commande pour activer le module de réécriture. -
Ouvrez ensuite le fichier de configuration HTTP, par exemple :
/etc/apache2/sites-available/000-default.conf, et ajoutez le contenu suivant dans le fichier de configuration :<VirtualHost *:80>
# 新增
RewriteEngine on
RewriteCond %{SERVER_PORT} !^443$
RewriteRule ^(.*)?$ https://%{SERVER_NAME}%{REQUEST_URI} [L,R]
</VirtualHost> -
Redémarrez le serveur Apache pour pouvoir accéder au site via le nom de domaine et activer la redirection automatique HTTP vers HTTPS.
Pour la procédure complète d’installation d’un certificat SSL, consultez Tutoriel d’installation du certificat SSL sslTrus sur un serveur Apache2