SSL 인증서 재서명 가이드
본 문서에서는 발급 완료된 SSL 인증서를 재서명하는 방법을 설명합니다.
재서명이 필요한 이유
먼저 SSL 인증서 재서명이 필요한 이유를 알아보겠습니다:
-
다년형 인증서
- 원인: 다년형 SSL 인증서 주문을 처음 제출한 경우, 첫해 인증서 만료 후 인증서 만료를 방지하려면 재서명 작업이 필요합니다.
- 작업: 만료 1개월 전에 재서명하여 적시에 인증서를 교체하고 원활하게 전환하도록 합니다.
-
보안 사고
- 개인키 유출: 개인키가 유출된 경우(예: 서버가 침입당한 경우), 즉시 기존 인증서를 폐기하고 재서명해야 합니다.
- 인증서 폐기: 인증 기관(CA)이 보안 취약점이나 규정 위반으로 인증서를 폐기한 경우, 인증서를 재서명해야 합니다.
-
정보 변경
- 도메인 변경: 주 도메인을 교체하거나 서브도메인을 추가합니다(기존 인증서에서 지원하지 않는 경우 재발급 필요).
- 조직 정보 변경: 회사명, 주소 등이 변경됩니다(OV/EV 인증서에 표시되는 정보에 영향을 미침).
참고- GeoTrust OV SSL 인증서(국제판)는 조직명 변경을 지원하지 않습니다.
- GeoTrust OV SSL 인증서는 조직명 변경을 지원합니다(현재 주문의 조직명이 A인 경우, A 회사가 B 회사의 이전 상호일 때만 변경 가능).
- SAN 목록 변경: 주체 대체 이름을 추가하거나 삭제합니다(예: 새 서브도메인 추가 시 인증서 업데이트 필요).
- 자세한 내용은 다음 문서를 참고하십시오: SSL 인증서 유효 기간 내 재서명 시 도메인을 변경할 수 있나요
-
기술 업그레이드
- 암호 표준 업그레이드: 예를 들어 SHA-1에서 SHA-256으로 업그레이드하거나 더 안전한 TLS 프로토콜을 지원합니다.
- 키 강화: RSA 키 길이를 2048비트에서 4096비트로 업그레이드하며, 제출 시 CSR을 교체해야 합니다.
-
규정 준수 및 복구
- 보안 취약점 복구: 예를 들어 Heartbleed 취약점 발생 후 영향을 받는 인증서를 교체해야 합니다.
- 규정 준수 요구사항: 새로운 산업 표준(예: PCI DSS)을 준수하여 인증서를 강제로 업데이트합니다.
주의
- 원활한 전환: 새 인증서를 배포하기 전에 기존 인증서를 유지하여 서비스 중단을 방지하세요.
- 구성 검증: 업데이트 후 HTTPS 서비스가 정상적으로 작동하는지 확인하세요.
- 모니터링 알림: 인증서 만료 알림을 설정하여 만료로 인한 문제를 방지하세요.
다음은 시스템 백엔드에서 SSL 인증서 재서명을 조작하는 방법에 대한 상세 설명입니다:
조작 단계는 다음과 같습니다
계정 로그인
-
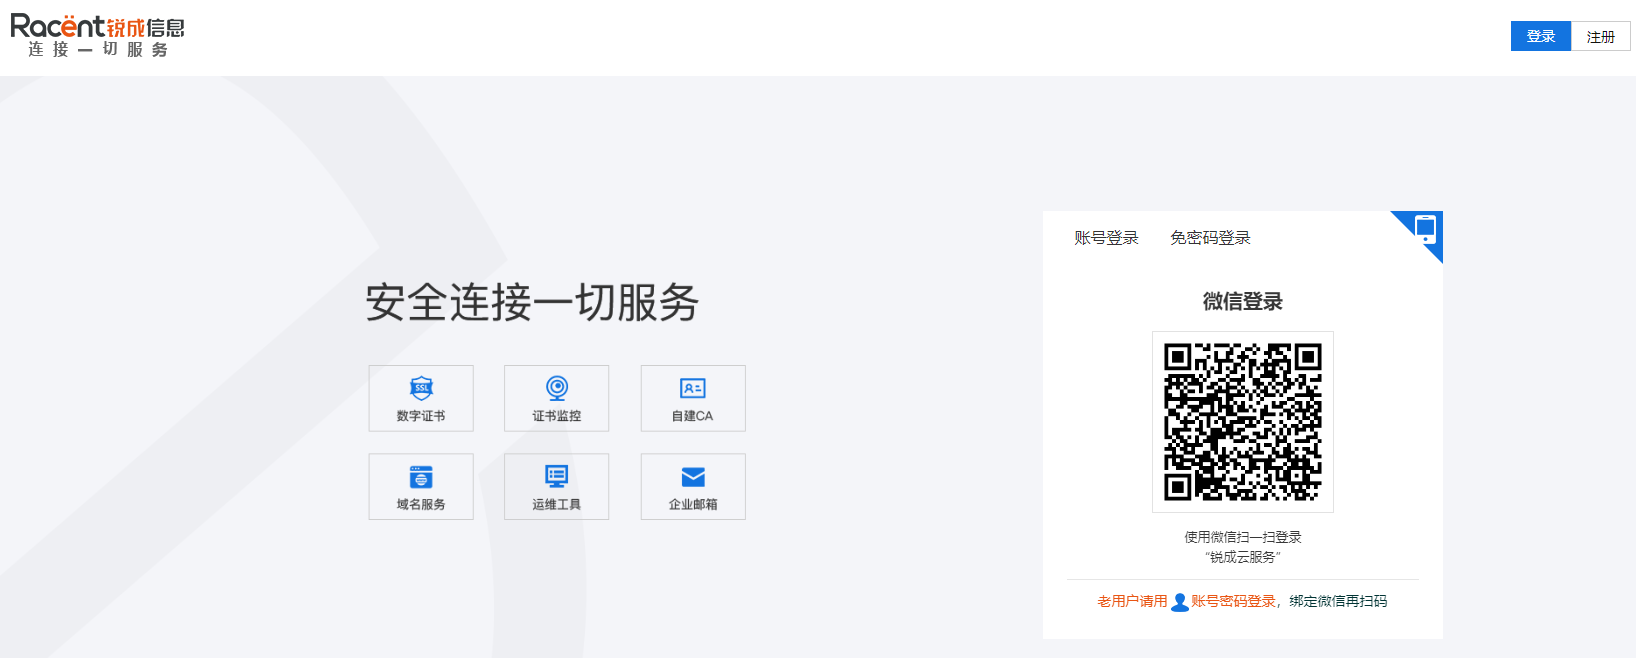
https://www.racent.com/Racent 공식 홈페이지에 접속합니다 -
그림과 같이 로그인을 클릭합니다
-
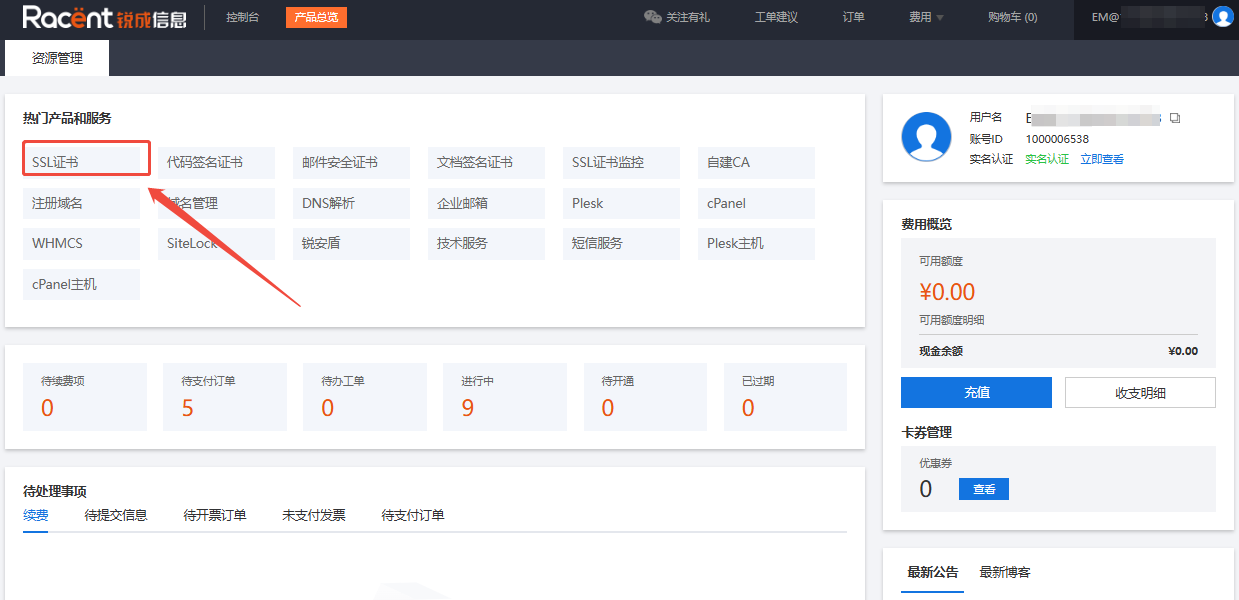
계정에 로그인하여 Racent 콘솔에 들어간 후, 왼쪽 상단의 SSL 인증서 옵션을 클릭합니다
인증서 주문 선택
-
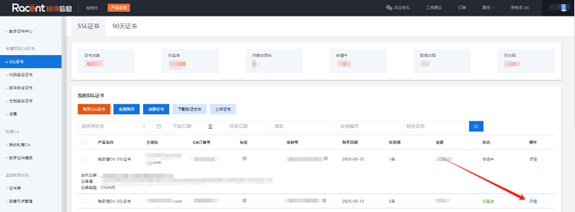
SSL 인증서 목록에서 재서명이 필요한 발급 완료된 SSL 인증서를 선택합니다
-
해당 주문 뒤의 상세 정보 옵션을 클릭합니다
인증서 재서명
-
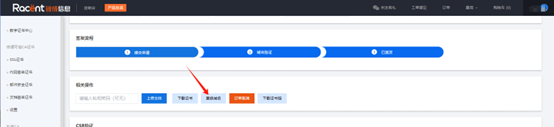
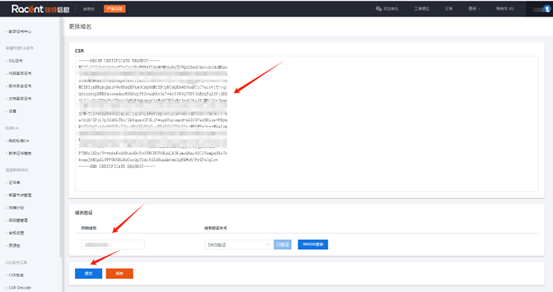
인증서 상세 정보 페이지에 들어간 후, 도메인 변경 옵션을 클릭합니다
-
도메인에 변경 사항이 없고 알고리즘 변경 또는 새 인증서 생성만 필요한 경우, 바로 제출 옵션을 클릭할 수 있습니다
 팁
도메인 또는 기업명에 변경 사항이 있는 경우, 변경 규칙을 참고하세요: SSL 인증서 유효 기간 내 재서명 시 도메인을 변경할 수 있나요
궁금한 점이 있으시면 고객 센터 직원에게 도움을 요청하시기 바랍니다.