SSL証明書再発行ガイド
本ドキュメントでは、発行済みのSSL証明書を再署名する方法について説明します。
ヒント
証明書が 再署名待ち 状態に入った場合(ドメインは変更せず、証明書のみ再署名)、『証明書再署名待ち操作ガイド』に従って操作してください。
再署名が必要な理由
まず、SSL証明書の再署名が必要となる理由を理解しましょう:
-
複数年份の証明書
- 理由: 初回に複数年間のSSL証明書注文を提出した場合、1年目の証明書が期限切れになった後、証明書の失効を防ぐために再署名操作が必要です
- 操作: 期限切れの1ヶ月以内に再署名し、証明書の迅速な交換とシームレスな移行を確保します。
-
セキュリティインシデント
- 秘密鍵の漏洩: 秘密鍵が漏洩した場合(サーバーへの侵入など)、直ちに旧証明書を失効させ、再署名する必要があります。
- 証明書の失効: CAがセキュリティの脆弱性または違反により証明書を失効させた場合、証明書の再署名が必要です。
-
情報変更
- ドメイン変更: メインドメインの交換またはサブドメインの追加(元の証明書が対応していない場合は再発行が必要です)。
- 組織情報の変更: 会社名、住所などの変更(OV/EV証明書に表示される情報に影響します)。
備考- GeoTrust OV SSL証明書(国際版)は組織名の変更に対応していません
- GeoTrust OV SSL証明書は組織名の変更に対応しています(現在の注文の組織名がAの場合、A社がB社の旧商号である場合にのみ変更可能です)
- SANリストの変更: サブジェクト代替名の追加・削除(サブドメインの追加など、証明書の更新が必要な場合)。
- 詳細はこちらの記事を参照してください: SSL証明書の有効期間内の再署名でドメインを変更できるか
-
技術アップグレード
- 暗号化標準のアップグレード: SHA-1からSHA-256へのアップグレードや、より安全なTLSプロトコルのサポートなど。
- 鍵の強化: RSA鍵長を2048ビットから4096ビットにアップグレードする場合、提出時にCSRを交換する必要があります。
-
コンプライアンスと修正
- セキュリティ脆弱性の修正: Heartbleed脆弱性の発覚後、影響を受けた証明書の交換が必要な場合など。
- コンプライアンス要件: 新しい業界標準(PCI DSSなど)に準拠するための証明書の強制更新。
注意
- シームレスな移行:新しい証明書をデプロイする前に旧証明書を保持し、サービス中断を回避します。
- 設定の検証:更新後にHTTPSサービスが正常に動作するか確認します。
- モニタリングアラート:証明書の期限切れリマインダーを設定し、有効期限切れの問題を防ぎます。
以下は、システムバックエンドでSSL証明書を再署名する方法に関する詳しい説明です:
操作手順は以下のとおりです
ログインアカウント
-
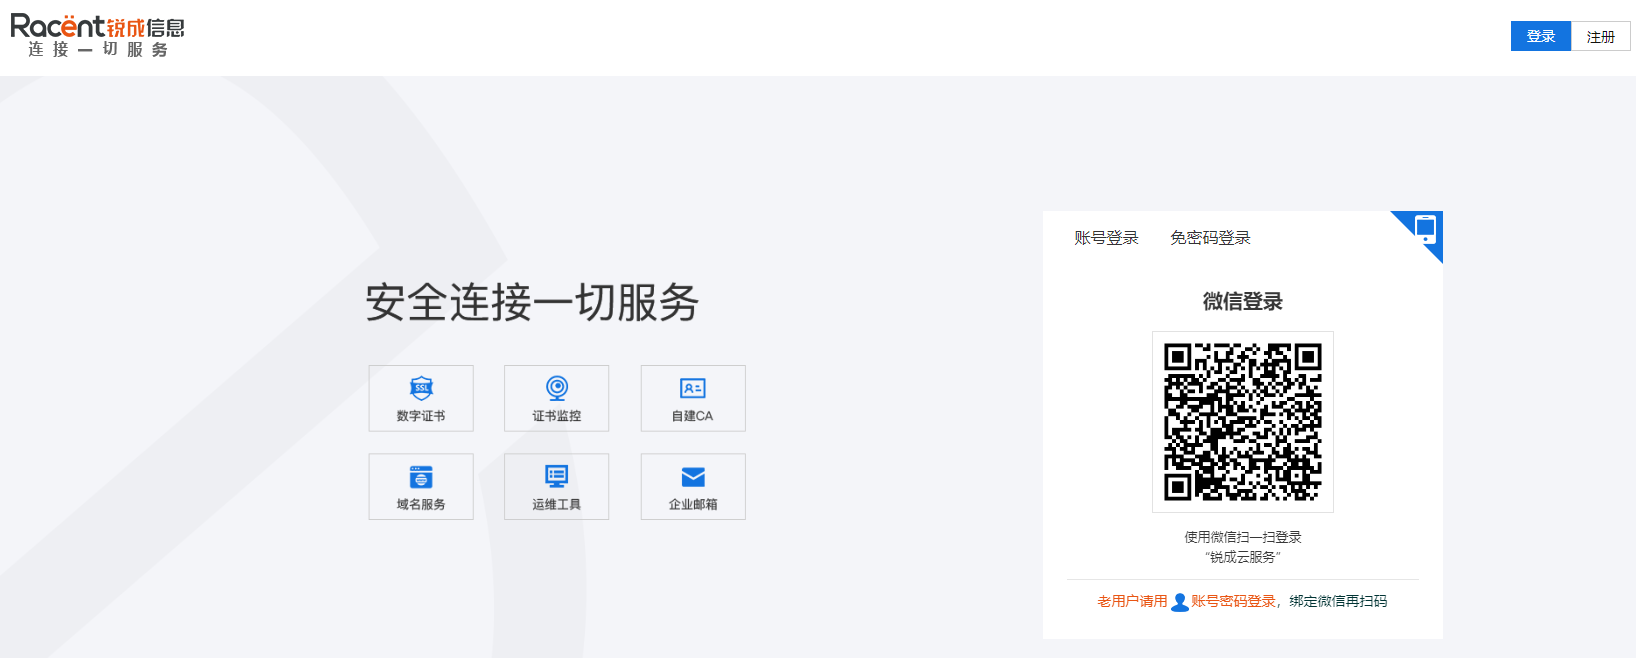
锐成信息官网 に
https://www.racent.com/を入力します。 -
ログインをクリックします。下図のとおりです。
-
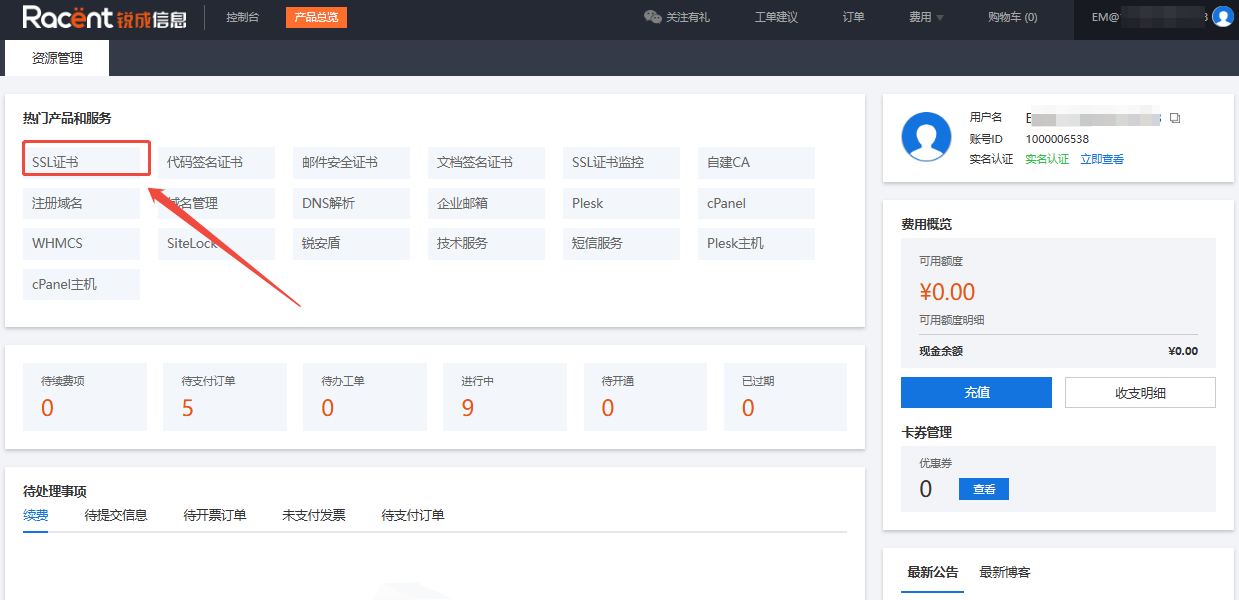
アカウントでログインして锐成コンソールに入ったら、左上隅の SSL証明書 オプションをクリックします。
証明書注文の選択
-
SSL証明書リストで再署名が必要な発行済みSSL証明書を選択します
-
その注文の後の詳細オプションをクリックします
証明書の再署名
-
証明書の詳細に入った後、ドメイン変更オプションをクリックします
-
ドメインに変更がなく、アルゴリズムの変更のみ、または新しい証明書の生成のみが必要な場合は、直接送信オプションをクリックできます
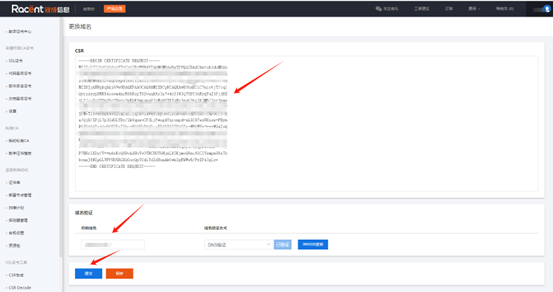 ヒント
ドメインまたは企業名に変更がある場合は、変更ルールを参照してください:SSL証明書の有効期間内の再署名でドメインを変更できますか
ご不明な点がございましたら、カスタマーサポートまでお問い合わせください。