Hướng dẫn ký lại chứng chỉ SSL
Tài liệu này sẽ hướng dẫn cách ký lại chứng chỉ SSL đã được cấp phát.
Nếu chứng chỉ đã ở trạng thái Chờ ký lại (tên miền không thay đổi, chỉ ký lại chứng chỉ), bạn có thể thực hiện trực tiếp theo 《Hướng dẫn thao tác chứng chỉ chờ ký lại》.
Lý do cần ký lại
Trước tiên, chúng ta hãy tìm hiểu lý do cần ký lại chứng chỉ SSL:
-
Chứng chỉ nhiều năm
- Lý do: Lần đầu đặt hàng chứng chỉ SSL nhiều năm, sau khi chứng chỉ năm đầu tiên hết hạn cần thao tác cấp lại để tránh chứng chỉ hết hạn
- Thao tác: Trong vòng 1 tháng trước khi hết hạn tiến hành cấp lại, đảm bảo thay thế chứng chỉ kịp thời, chuyển tiếp liền mạch.
-
Sự cố bảo mật
- Rò rỉ khóa riêng: Nếu khóa riêng bị rò rỉ (ví dụ máy chủ bị xâm nhập), cần ngay lập tức thu hồi chứng chỉ cũ và cấp lại.
- Thu hồi chứng chỉ: Khi CA thu hồi chứng chỉ do lỗ hổng bảo mật hoặc vi phạm quy định, cần cấp lại chứng chỉ.
-
Thay đổi thông tin
- Thay đổi tên miền: Thay đổi tên miền chính hoặc thêm tên miền phụ (nếu chứng chỉ gốc không hỗ trợ cần cấp phát lại).
- Thay đổi thông tin tổ chức: Thay đổi tên công ty, địa chỉ, v.v. (ảnh hưởng đến thông tin hiển thị của chứng chỉ OV/EV).
Ghi chú- Chứng chỉ GeoTrust OV SSL (phiên bản quốc tế) không hỗ trợ thay đổi tên tổ chức
- Chứng chỉ GeoTrust OV SSL hỗ trợ thay đổi tên tổ chức (tên tổ chức của đơn hàng hiện tại là: A, chỉ khi A là tên cũ của công ty B thì mới có thể thay đổi)
- Thay đổi danh sách SAN: Thêm hoặc xóa tên thay thế chủ đề (ví dụ thêm tên miền phụ cần cập nhật chứng chỉ).
- Tham khảo chi tiết bài viết này: Có thể thay đổi tên miền khi cấp lại chứng chỉ SSL còn hiệu lực không
-
Nâng cấp kỹ thuật
- Nâng cấp tiêu chuẩn mã hóa: Ví dụ nâng cấp từ SHA-1 lên SHA-256 hoặc hỗ trợ giao thức TLS an toàn hơn.
- Tăng cường khóa: Nâng cấp độ dài khóa RSA từ 2048 bit lên 4096 bit, khi提交 cần thay đổi CSR.
-
Tuân thủ và sửa chữa
- Sửa lỗ hổng bảo mật: Ví dụ sau lỗ hổng Heartbleed cần thay thế chứng chỉ bị ảnh hưởng.
- Yêu cầu tuân thủ: Tuân thủ các tiêu chuẩn ngành mới (ví dụ PCI DSS) bắt buộc cập nhật chứng chỉ.
- Chuyển đổi liền mạch:Giữ lại chứng chỉ cũ trước khi triển khai chứng chỉ mới, tránh gián đoạn dịch vụ.
- Xác minh cấu hình:Sau khi cập nhật, kiểm tra dịch vụ HTTPS hoạt động bình thường.
- Nhắc nhở giám sát:Thiết lập nhắc nhở hết hạn chứng chỉ, tránh sự cố hết hạn.
Dưới đây là hướng dẫn chi tiết về cách thao tác cấp lại chứng chỉ SSL trong hệ thống quản trị:
Các bước thực hiện như sau
Đăng nhập tài khoản
-
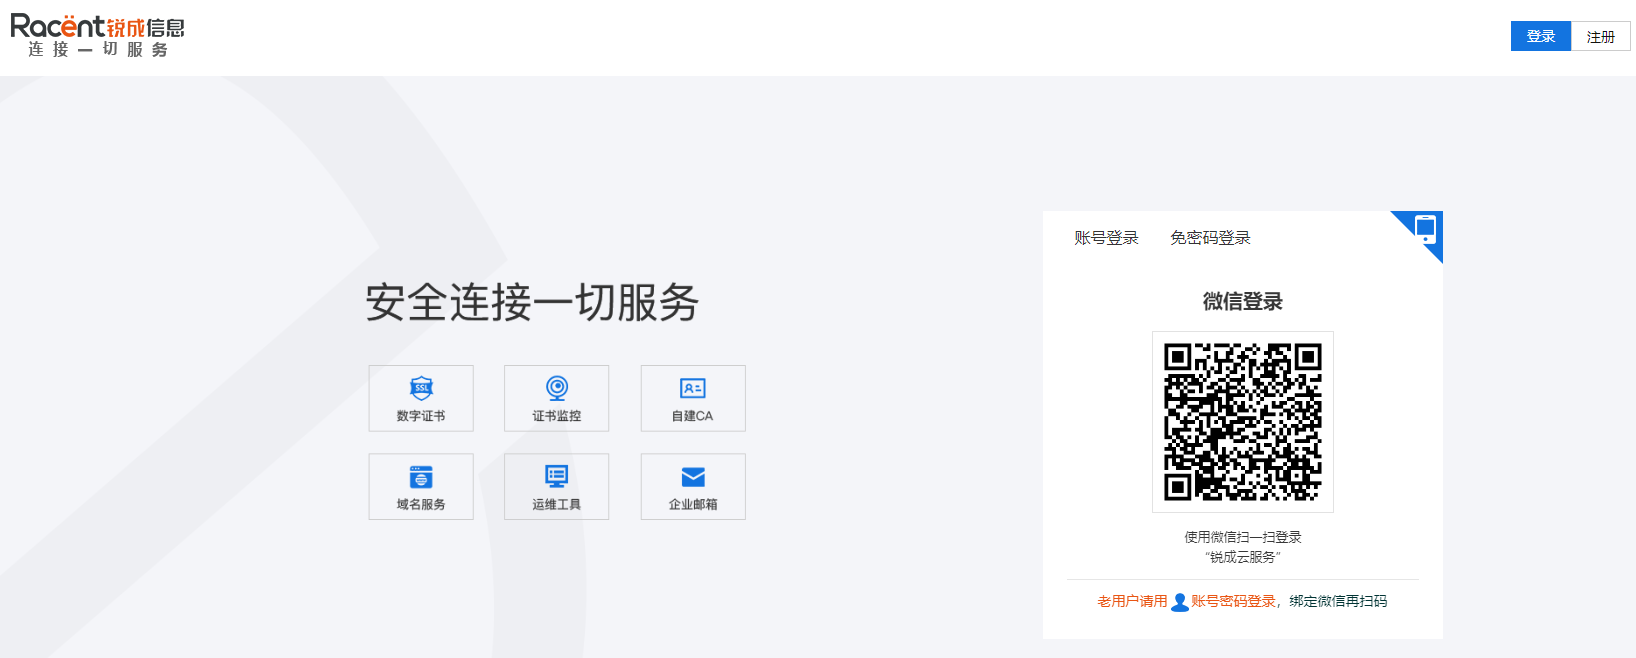
Nhập
https://www.racent.com/Trang web chính thức của Racent -
Nhấp vào Đăng nhập, như hình minh họa
-
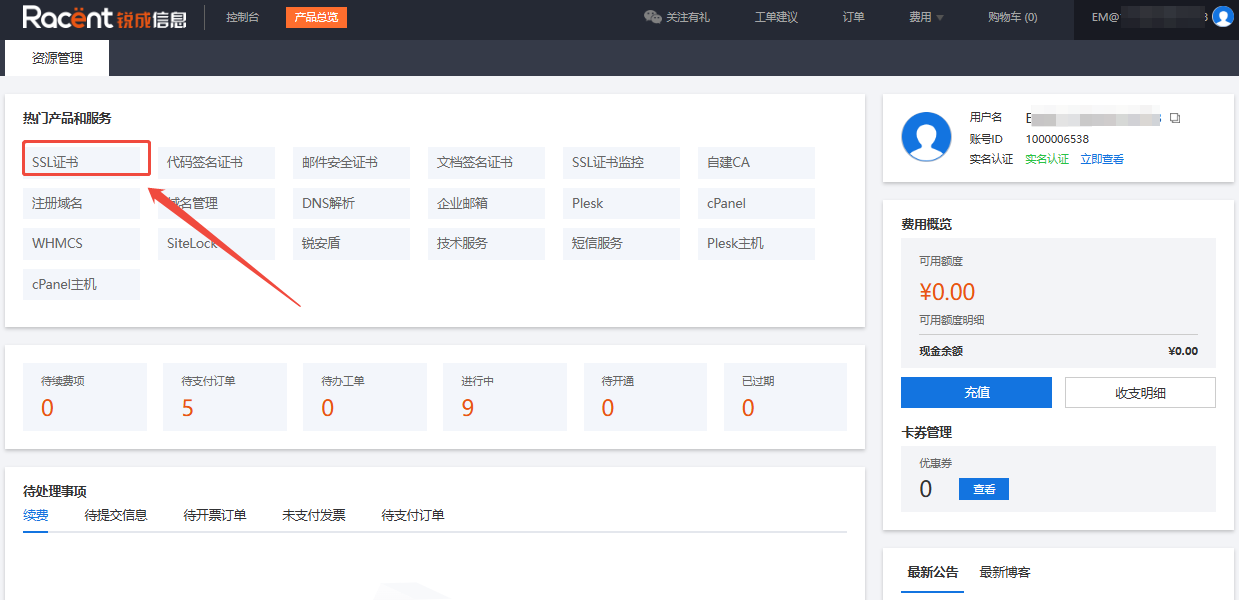
Sau khi đăng nhập tài khoản vào Bảng điều khiển Racent, nhấp vào tùy chọn Chứng chỉ SSL ở góc trên bên trái
Chọn đơn hàng chứng chỉ
-
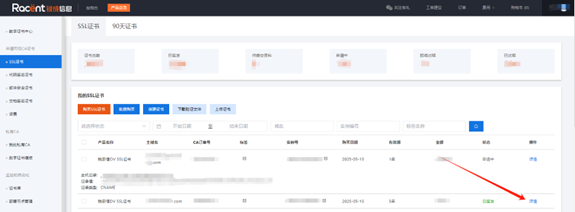
Trong danh sách chứng chỉ SSL, chọn chứng chỉ SSL đã được cấp cần ký lại
-
Nhấp vào tùy chọn chi tiết phía sau đơn hàng đó
Ký lại chứng chỉ
-
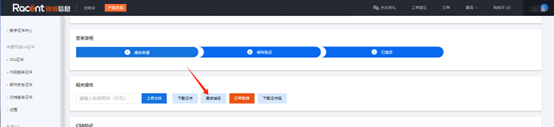
Sau khi vào trang chi tiết chứng chỉ, nhấp vào tùy chọn Đổi tên miền
-
Nếu tên miền không thay đổi, chỉ là thay đổi thuật toán hoặc chỉ cần tạo chứng chỉ mới, bạn có thể trực tiếp nhấp vào tùy chọn Gửi
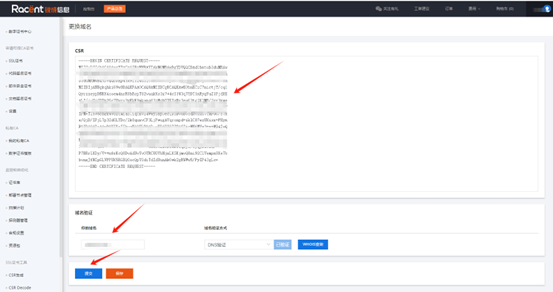 Gợi ý
Nếu tên miền hoặc tên doanh nghiệp có thay đổi, vui lòng tham khảo quy tắc thay đổi: Chứng chỉ SSL trong thời hạn hiệu lực có thể đổi tên miền khi ký lại không
Nếu có thắc mắc, vui lòng nhờ nhân viên hỗ trợ khách hàng xử lý giúp.