Руководство по перевыпуску SSL-сертификатов
Этот документ расскажет о том, как переподписать уже выпущенный SSL-сертификат.
Если сертификат уже находится в статусе Ожидает перевыпуска (домен не изменился, только переиздание сертификата), можно напрямую действовать согласно «Инструкция для сертификатов, ожидающих перевыпуска».
Причины, по которым требуется переподписание
Сначала давайте разберёмся, почему может потребоваться переподписать SSL-сертификат:
-
Многолетние сертификаты
- Причина: При первом размещении заказа на многолетний SSL-сертификат, после истечения первого года сертификата необходимо выполнить переиздание, чтобы избежать истечения срока действия сертификата.
- Действие: Переиздайте сертификат в течение 1 месяца до истечения срока, чтобы своевременно заменить сертификат и обеспечить бесшовный переход.
-
Инциденты безопасности
- Утечка закрытого ключа: Если закрытый ключ скомпрометирован (например, при взломе сервера), необходимо немедленно отозвать старый сертификат и переиздать его.
- Отзыв сертификата: Если CA отзывает сертификат из-за уязвимости или нарушения, необходимо переиздать сертификат.
-
Изменение информации
- Смена домена: Замена основного домена или добавление поддомена (если исходный сертификат не поддерживает это, требуется повторная выдача).
- Изменение организационной информации: Изменения названия компании, адреса и т. д. (влияют на информацию, отображаемую в сертификатах OV/EV).
Примечание- Сертификат GeoTrust OV SSL (международная версия) не поддерживает смену названия организации
- Сертификат GeoTrust OV SSL поддерживает смену названия организации (текущее название организации в заказе: A, если A является прежним названием компании B, только тогда возможна смена)
- Изменение списка SAN: Добавление или удаление альтернативных имен субъекта (например, при добавлении нового поддомена необходимо обновить сертификат).
- Подробности см. в этой статье: Можно ли изменить домен при переиздании SSL-сертификата в течение срока действия
-
Техническое обновление
- Обновление стандартов шифрования: Например, переход с SHA-1 на SHA-256 или поддержка более безопасных протоколов TLS.
- Усиление ключей: Увеличение длины ключа RSA с 2048 до 4096 бит, при подаче заявки необходимо заменить CSR.
-
Соответствие и исправление
- Исправление уязвимостей безопасности: Например, замена затронутых сертификатов после уязвимости Heartbleed.
- Требования соответствия: Обязательное обновление сертификатов в соответствии с новыми отраслевыми стандартами (например, PCI DSS).
- Бесшовный переход: сохраните старый сертификат перед развертыванием нового, чтобы избежать перерыва в обслуживании.
- Проверка конфигурации: после обновления проверьте, работает ли HTTPS-сервис корректно.
- Мониторинг и напоминания: настройте напоминания о истечении срока действия сертификата, чтобы избежать проблем с просрочкой.
Ниже приведены подробные инструкции о том, как выполнить переподпись SSL-сертификата в панели управления системой:
Порядок действий следующий
Вход в аккаунт
-
Введите
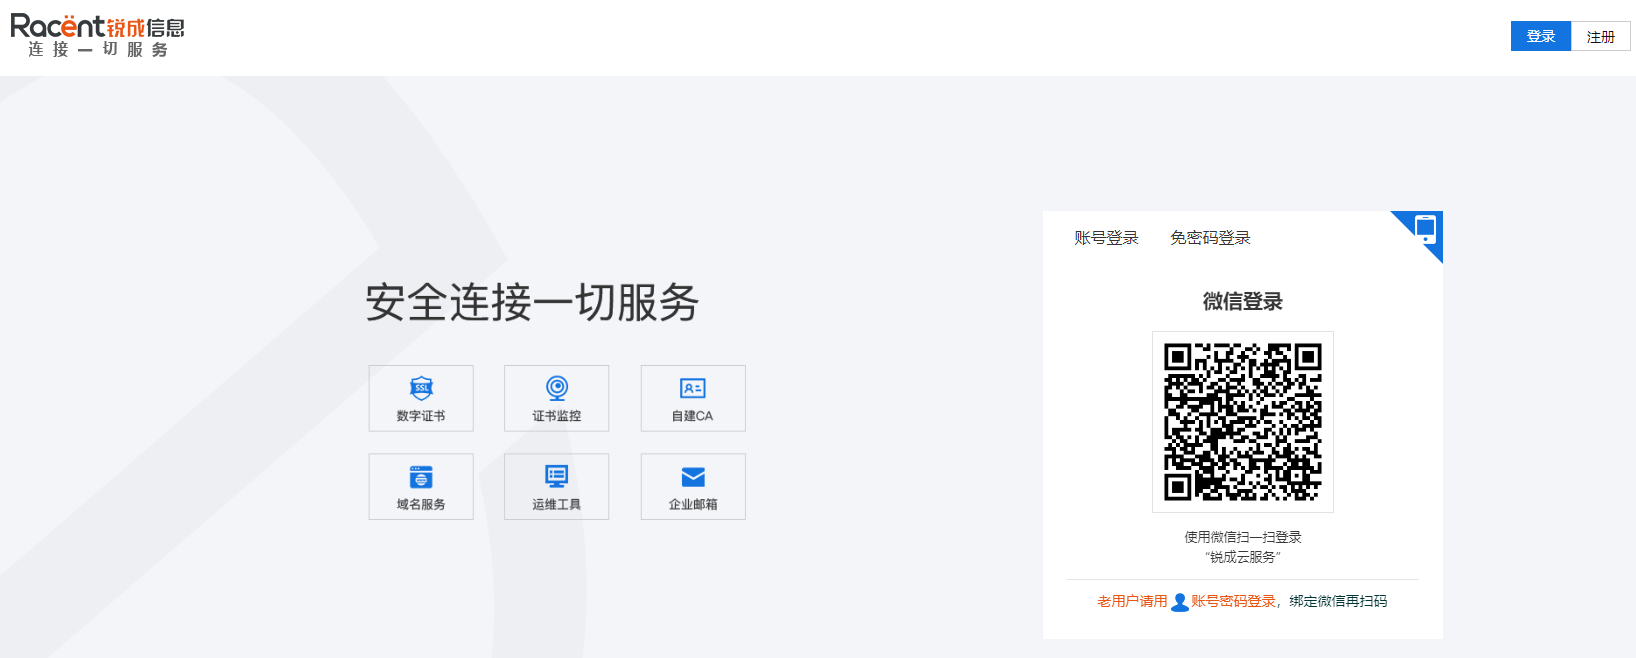
https://www.racent.com/официальный сайт Racent -
Нажмите «Войти», как показано на рисунке
-
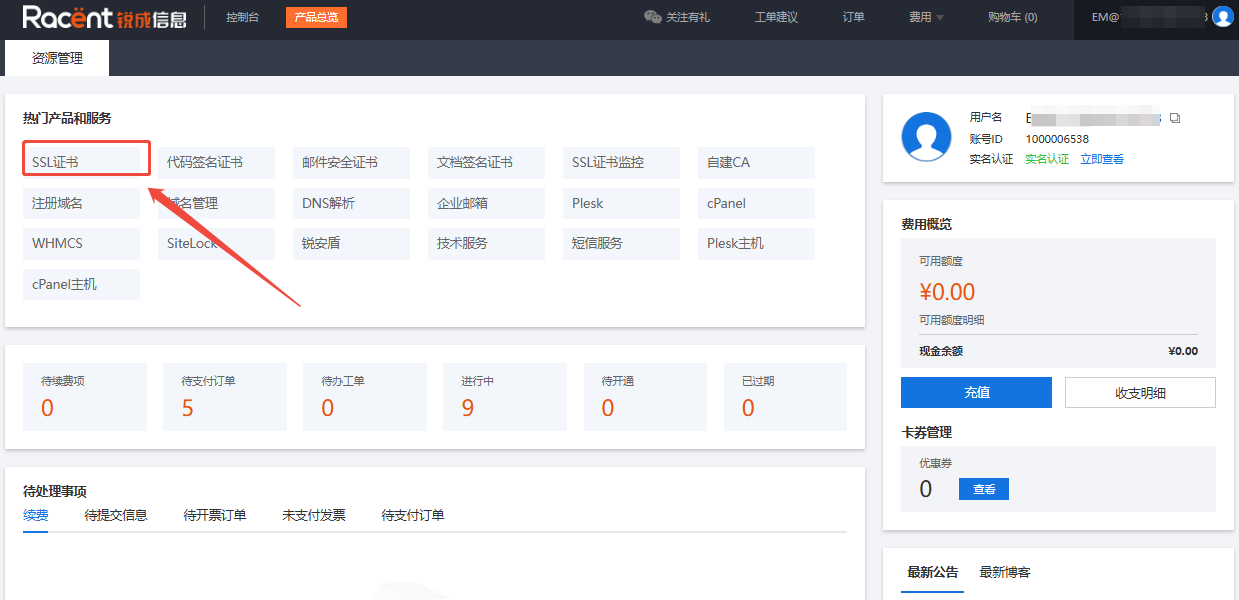
После входа в учетную запись в консоль Racent нажмите на опцию SSL-сертификаты в левом верхнем углу
Выбор заказа сертификата
-
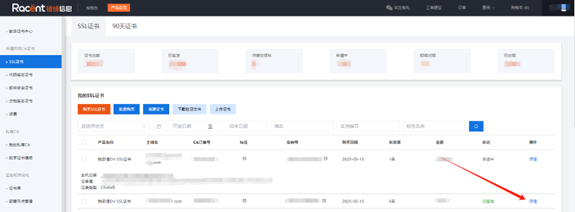
В списке SSL-сертификатов выберите выданный SSL-сертификат, который требуется переподписать.
-
Нажмите опцию «Подробнее» рядом с этим заказом.
Переподписание сертификата
-
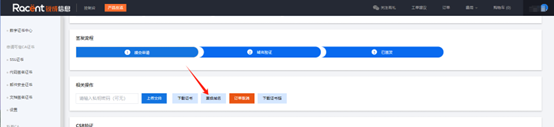
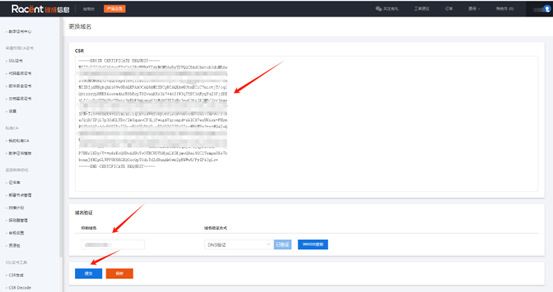
После входа в детали сертификата нажмите на опцию Сменить домен
-
Если домен не изменился, но произошла смена алгоритма или требуется просто сгенерировать новый сертификат, можно напрямую нажать на опцию Отправить
 Примечание
Если домен или название компании изменились, пожалуйста, ознакомьтесь с правилами изменения: Можно ли сменить домен при переподписании сертификата в течение срока действия SSL
Если возникнут вопросы, обратитесь за помощью к специалисту службы поддержки.