SSL Sertifikası Yeniden İmzalama Kılavuzu
Bu belge, zaten verilmiş SSL sertifikalarının nasıl yeniden imzalanacağını tanıtacaktır.
Sertifika Yeniden İmzalanmayı Bekliyor durumuna geçtiyse (alan adı değişmedi, yalnızca sertifika yeniden imzalanacaksa), doğrudan 《Sertifika Yeniden İmzalama İşlem Kılavuzu》 bölümündeki talimatları izleyin.
Yeniden imzalama gerektiren durumlar
Öncelikle SSL sertifikasının yeniden imzalanması gerektirmesinin nedenlerini anlayalım:
-
Çok yıllık sertifikalar
- Neden: Çok yıllık SSL sertifika siparişinin ilk teslimatında, ilk yılın sertifikası sona erdiğinde sertifikanın sona ermemesi için yeniden imzalama işlemi yapılması gerekir.
- İşlem: Sona erme tarihinden 1 ay önce yeniden imzalayarak sertifikanın zamanında değiştirilmesini ve kesintisiz geçişi sağlayın.
-
Güvenlik olayları
- Özel anahtar sızıntısı: Özel anahtar sızarsa (örneğin sunucu ele geçirilirse), eski sertifikanın derhal iptal edilmesi ve yeniden imzalanması gerekir.
- Sertifika iptali: CA, güvenlik açığı veya ihlal nedeniyle sertifikayı iptal ettiğinde, sertifikanın yeniden imzalanması gerekir.
-
Bilgi değişiklikleri
- Alan adı değişikliği: Ana alan adının değiştirilmesi veya alt alan adı eklenmesi (orijinal sertifika desteklemiyorsa yeniden düzenlenmesi gerekir).
- Kuruluş bilgisi değişikliği: Şirket adı, adres vb. değişiklikler (OV/EV sertifikalarında görüntülenen bilgileri etkiler).
Not- GeoTrust OV SSL sertifikası (Uluslararası sürüm) kuruluş adı değişikliğini desteklemez
- GeoTrust OV SSL sertifikası kuruluş adı değişikliğini destekler (mevcut sipariş kuruluş adı: A; yalnızca A şirketi B şirketinin eski adıysa değiştirilebilir)
- SAN listesi değişikliği: Alternatif konu adlarının eklenmesi veya çıkarılması (örneğin yeni alt alan adı eklenmesi sertifika güncellemesini gerektirir).
- Ayrıntılar için şu makaleye bakın: SSL sertifikası geçerlilik süresi içinde yeniden imzalanarak alan adı değiştirilebilir mi
-
Teknik yükseltmeler
- Şifreleme standardı yükseltmesi: Örneğin SHA-1'den SHA-256'ya geçiş veya daha güvenli TLS protokollerinin desteklenmesi.
- Anahtar güçlendirme: RSA anahtar uzunluğunun 2048 bitten 4096 bit'e yükseltilmesi; başvuru sırasında CSR'nin değiştirilmesi gerekir.
-
Uyumluluk ve düzeltme
- Güvenlik açığı düzeltmesi: Örneğin Heartbleed açığı sonrasında etkilenen sertifikaların değiştirilmesi gerekir.
- Uyumluluk gereksinimleri: Yeni sektör standartlarını (örneğin PCI DSS) takip etmek için sertifikaların zorunlu olarak güncellenmesi.
- Kesintisiz Geçiş: Yeni sertifikayı dağıtmadan önce eski sertifikayı koruyun, hizmet kesintisini önleyin.
- Yapılandırmayı Doğrulama: Güncellemeden sonra HTTPS hizmetinin normal çalışıp çalışmadığını kontrol edin.
- İzleme ve Uyarı: Sertifika sona erme hatırlatıcıları ayarlayarak süre sonu sorunlarını önleyin.
Aşağıda, SSL sertifikası yeniden imzalama işleminin sistem arka panelinde nasıl gerçekleştirileceğine dair ayrıntılı açıklama yer almaktadır:
İşlem adımları şu şekildedir
Hesap Girişi
-
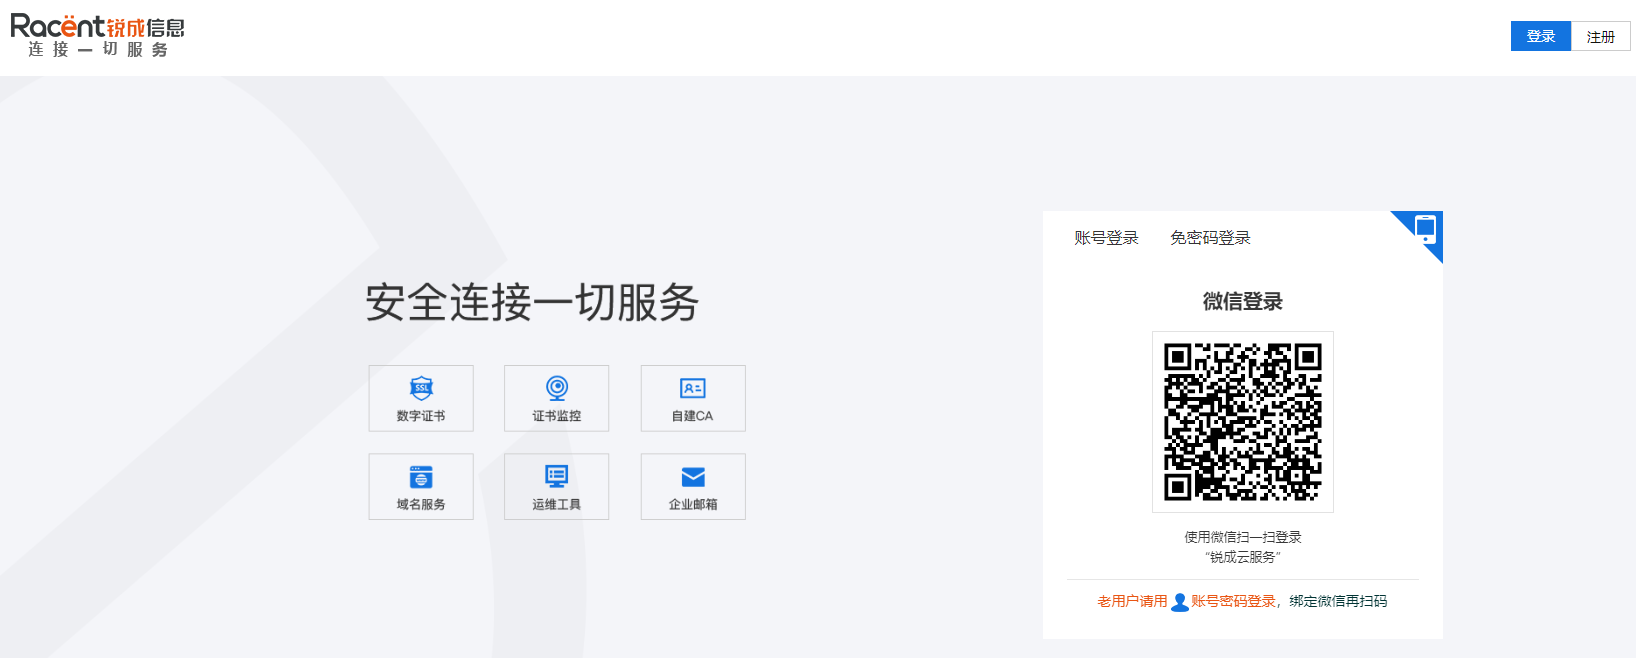
https://www.racent.com/Racent resmi web sitesi adresini girin -
Giriş yapmak için tıklayın, resimde gösterildiği gibi
-
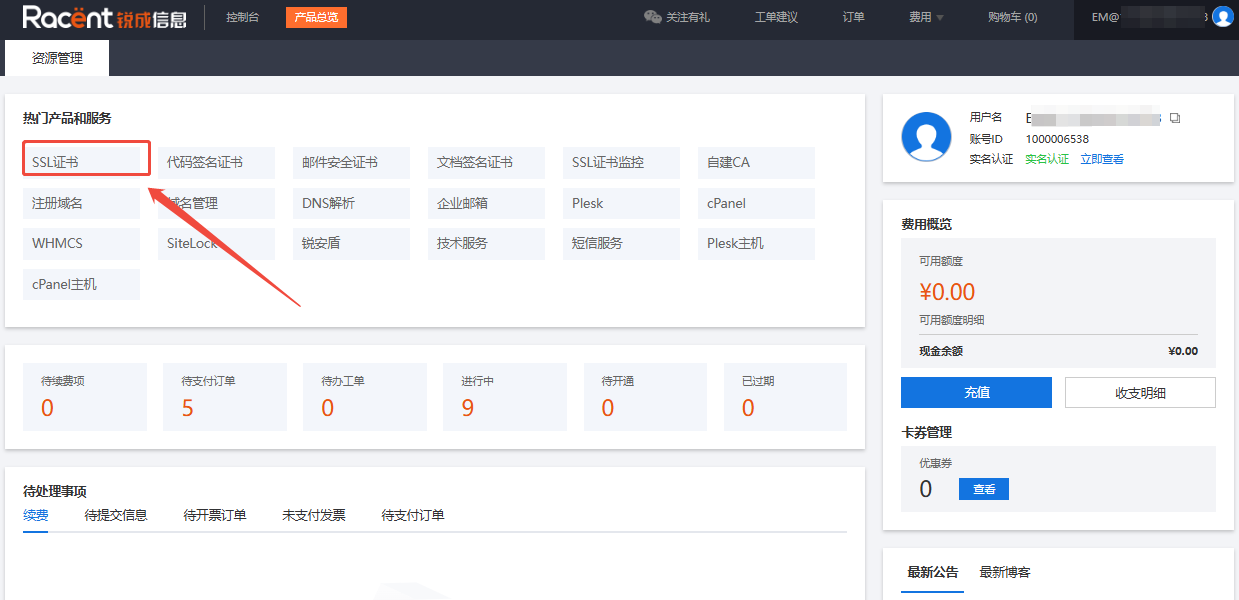
Hesabınızla giriş yapıp Racent kontrol paneline girdikten sonra, sol üst köşedeki SSL Sertifikaları seçeneğine tıklayın
Sertifika Siparişini Seçin
-
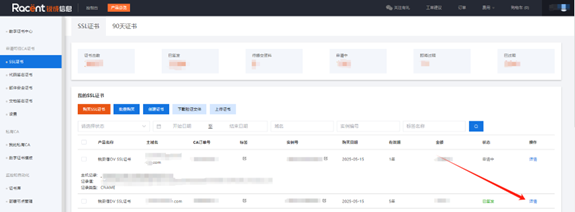
SSL sertifika listesinde yeniden imzalanması gereken, zaten verilmiş SSL sertifikasını seçin
-
Bu siparişin arkasındaki "Detaylar" seçeneğine tıklayın
Sertifikayı Yeniden İmzala
-
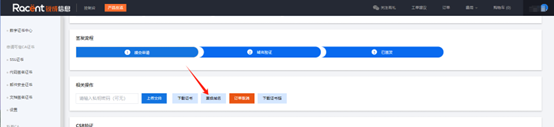
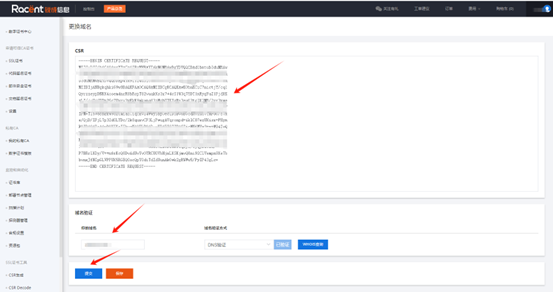
Sertifika detaylarına girdikten sonra Alan Adını Değiştir seçeneğine tıklayın
-
Alan adında değişiklik yoksa, yalnızca algoritma değişikliği veya yeni sertifika oluşturma gerekiyorsa, doğrudan Gönder seçeneğine tıklayabilirsiniz
 İpucu
Alan adı veya kuruluş adında değişiklik varsa, lütfen değişiklik kurallarına bakın: SSL sertifikasının geçerlilik süresi içinde yeniden imzalanması sırasında alan adı değiştirilebilir mi
Sorularınız varsa lütfen müşteri hizmetlerinden yardım isteyin.