Guía de reemisión de certificados SSL
Este documento explicará cómo volver a firmar un certificado SSL que ya ha sido emitido.
Si el certificado ya se encuentra en estado Pendiente de refirmar (el dominio no cambia, solo se refirma el certificado), puede operar directamente siguiendo la 《Guía de operación para certificados pendientes de refirmar》.
Razones para la necesidad de re-firmar
Primero, vamos a entender las razones por las que es necesario reemitir un certificado SSL:
-
Certificados multianuales
- Motivo: Al enviar por primera vez un pedido de certificado SSL multianual, tras la expiración del primer año del certificado, es necesario realizar una reemisión para evitar que el certificado caduque.
- Operación: Reemitir dentro del mes anterior a la expiración para garantizar un reemplazo oportuno y una transición sin problemas.
-
Incidentes de seguridad
- Fuga de clave privada: Si la clave privada se ve comprometida (por ejemplo, por una intrusión en el servidor), se debe revocar inmediatamente el certificado antiguo y reemitirlo.
- Revocación del certificado: Cuando la CA revoca el certificado debido a vulnerabilidades de seguridad o incumplimientos, es necesario reemitirlo.
-
Cambios de información
- Cambio de dominio: Cambiar el dominio principal o agregar subdominios (se requiere una nueva emisión si el certificado original no los admite).
- Cambio de información de la organización: Cambios en el nombre de la empresa, dirección, etc. (afecta la información mostrada en los certificados OV/EV).
Nota- El certificado SSL OV de GeoTrust (versión internacional) no admite el cambio del nombre de la organización.
- El certificado SSL OV de GeoTrust admite el cambio del nombre de la organización (el nombre de la organización actual del pedido es: A, solo si la empresa A fue el nombre anterior de la empresa B se puede realizar el cambio).
- Cambio en la lista SAN: Agregar o eliminar nombres alternativos del sujeto (por ejemplo, agregar un subdominio requiere actualizar el certificado).
- Consulte este artículo para más detalles: ¿Se puede cambiar el dominio al reemitir un certificado SSL dentro del período de validez?
-
Actualización técnica
- Actualización de estándares de cifrado: Por ejemplo, actualizar de SHA-1 a SHA-256 o admitir protocolos TLS más seguros.
- Refuerzo de claves: Actualizar la longitud de la clave RSA de 2048 bits a 4096 bits, lo que requiere reemplazar el CSR al enviar.
-
Cumplimiento y corrección
- Corrección de vulnerabilidades de seguridad: Por ejemplo, reemplazar certificados afectados después de la vulnerabilidad Heartbleed.
- Requisitos de cumplimiento: Actualizaciones obligatorias de certificados para seguir nuevos estándares de la industria (como PCI DSS).
- Transición sin interrupciones: conserve el certificado anterior antes de implementar el nuevo para evitar interrupciones del servicio.
- Verificación de configuración: verifique que el servicio HTTPS funcione correctamente después de la actualización.
- Alertas de monitoreo: configure recordatorios de vencimiento del certificado para evitar problemas de caducidad.
A continuación se presenta una explicación detallada sobre cómo operar la renovación de certificados SSL en el panel de administración del sistema:
Los pasos de operación son los siguientes
Iniciar sesión en la cuenta
-
Ingrese
https://www.racent.com/en el sitio web oficial de Racent -
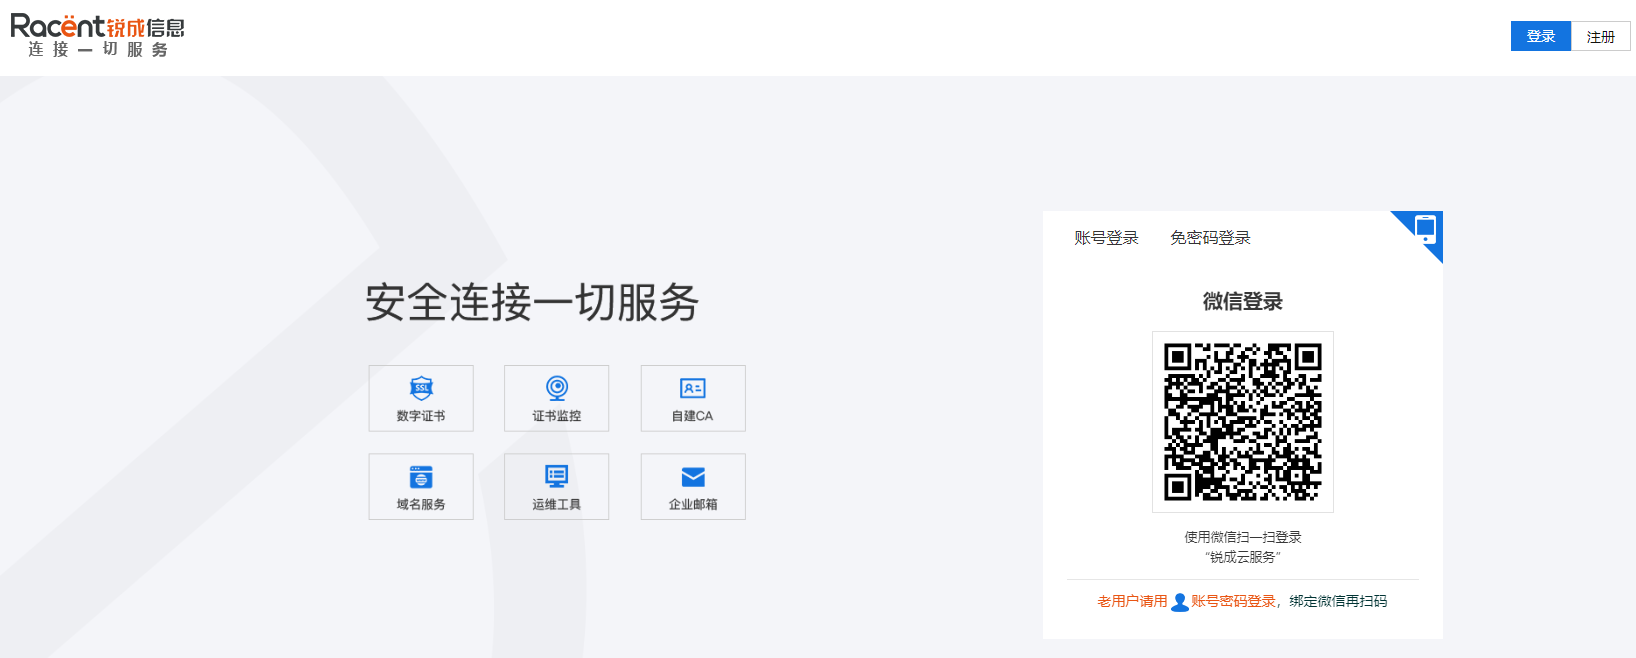
Haga clic en "Iniciar sesión", como se muestra en la imagen
-
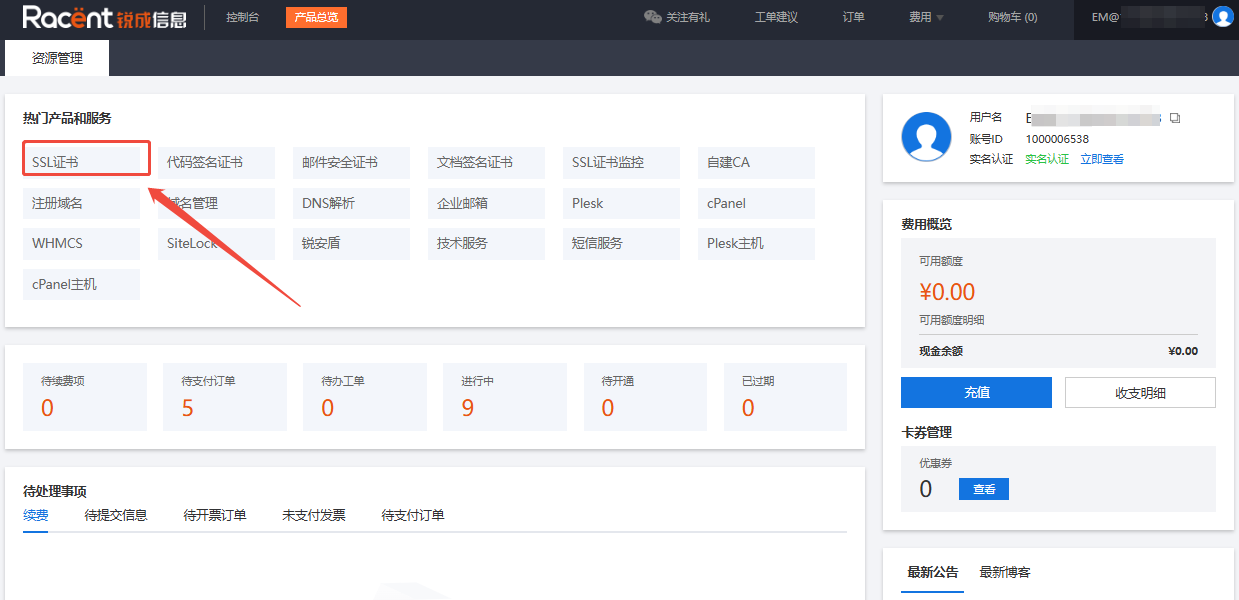
Después de iniciar sesión y acceder a la consola de Racent, haga clic en la opción Certificados SSL en la esquina superior izquierda
Seleccionar el pedido de certificado
-
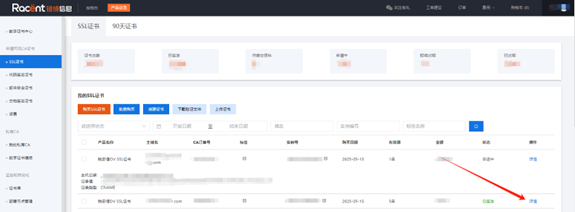
En la lista de certificados SSL, seleccione el certificado SSL emitido que necesita volver a firmar.
-
Haga clic en la opción "Detalles" correspondiente a ese pedido.
Renovación de certificado
-
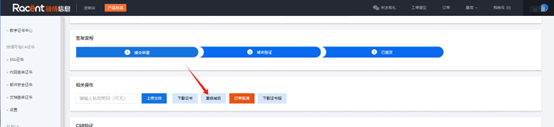
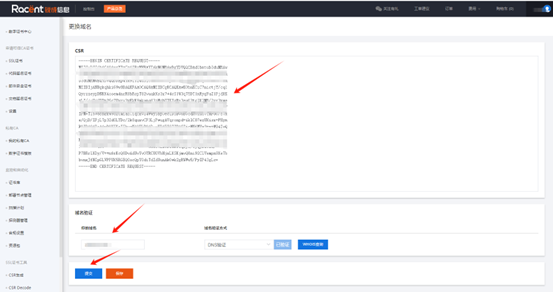
Después de ingresar a los detalles del certificado, haga clic en la opción Cambiar dominio
-
Si el dominio no ha cambiado, solo se trata de un cambio de algoritmo o solo es necesario generar un nuevo certificado, puede hacer clic directamente en la opción Enviar
 Consejo
Si el dominio o el nombre de la empresa ha cambiado, consulte las reglas de cambio: ¿Se puede cambiar el dominio al volver a firmar dentro del período de validez del certificado SSL?
Si tiene alguna duda, por favor contacte con nuestro equipo de atención al cliente para que le ayude a resolverla.