คำแนะนำการลงนามใหม่สำหรับใบรับรอง SSL
เอกสารนี้จะแนะนำวิธีการลงนามใหม่สำหรับใบรับรอง SSL ที่ได้ออกให้แล้ว
หากใบรับรองเข้าสู่สถานะ รอการลงนามใหม่ (โดเมนไม่เปลี่ยนแปลง มีเพียงการลงนามใบรับรองใหม่เท่านั้น) คุณสามารถดำเนินการตาม 《คู่มือการดำเนินการเมื่อใบรับรองรอการลงนามใหม่》 ได้โดยตรง
เหตุผลที่ต้องมีการลงนามซ้ำ
ก่อนอื่น เรามาทำความเข้าใจเหตุผลที่ต้องทำการลงนามใหม่สำหรับใบรับรอง SSL:
-
ใบรับรองหลายปี
- เหตุผล: เมื่อสั่งซื้อใบรับรอง SSL หลายปีครั้งแรก หลังจากใบรับรองปีแรกหมดอายุ จำเป็นต้องดำเนินการออกใหม่เพื่อไม่ให้ใบรับรองหมดอายุ
- ขั้นตอน: ออกใหม่ภายใน 1 เดือนก่อนหมดอายุ เพื่อให้แน่ใจว่าสามารถเปลี่ยนใบรับรองได้ทันเวลาและเปลี่ยนแปลงอย่างราบรื่น
-
เหตุการณ์ด้านความปลอดภัย
- การรั่วไหลของคีย์ส่วนตัว: หากคีย์ส่วนตัวรั่วไหล (เช่น เซิร์ฟเวอร์ถูกบุกรุก) ต้องเพิกถอนใบรับรองเดิมทันทีและออกใหม่
- การเพิกถอนใบรับรอง: เมื่อ CA เพิกถอนใบรับรองเนื่องจากช่องโหว่ด้านความปลอดภัยหรือการละเมิดข้อกำหนด ต้องออกใบรับรองใหม่
-
การเปลี่ยนแปลงข้อมูล
- การเปลี่ยนโดเมน: เปลี่ยนโดเมนหลักหรือเพิ่มโดเมนย่อย (ต้องออกใหม่หากใบรับรองเดิมไม่รองรับ)
- การเปลี่ยนแปลงข้อมูลองค์กร: การเปลี่ยนชื่อบริษัท ที่อยู่ ฯลฯ (ส่งผลต่อข้อมูลที่แสดงในใบรับรอง OV/EV)
หมายเหตุ- ใบรับรอง GeoTrust OV SSL (เวอร์ชันสากล) ไม่รองรับการเปลี่ยนชื่อองค์กร
- ใบรับรอง GeoTrust OV SSL รองรับการเปลี่ยนชื่อองค์กร (ชื่อองค์กรปัจจุบันของคำสั่งซื้อคือ: A หากบริษัท A เป็นชื่อเดิมของบริษัท B จึงจะสามารถเปลี่ยนได้)
- การเปลี่ยนแปลงรายการ SAN: เพิ่มหรือลบชื่อทางเลือก (เช่น การเพิ่มโดเมนย่อยต้องอัปเดตใบรับรอง)
- รายละเอียดเพิ่มเติมอ้างอิงบทความนี้: การออกใหม่ภายในระยะเวลาที่ใบรับรอง SSL ยังมีผลอยู่สามารถเปลี่ยนโดเมนได้หรือไม่
-
การอัปเกรดทางเทคนิค
- การอัปเกรดมาตรฐานการเข้ารหัส: เช่น อัปเกรดจาก SHA-1 เป็น SHA-256 หรือรองรับโปรโตคอล TLS ที่ปลอดภัยยิ่งขึ้น
- การเสริมความแข็งแกร่งของคีย์: อัปเกรดความยาวคีย์ RSA จาก 2048 บิตเป็น 4096 บิต ต้องเปลี่ยน CSR เมื่อส่งคำขอ
-
การปฏิบัติตามข้อกำหนดและการซ่อมแซม
- การแก้ไขช่องโหว่ด้านความปลอดภัย: เช่น ต้องเปลี่ยนใบรับรองที่ได้รับผลกระทบหลังจากช่องโหว่ Heartbleed
- ข้อกำหนดการปฏิบัติตาม: ปฏิบัติตามมาตรฐานอุตสาหกรรมใหม่ (เช่น PCI DSS) ที่บังคับให้อัปเดตใบรับรอง
- การเปลี่ยนผ่านอย่างราบรื่น: เก็บใบรับรองเก่าไว้ก่อนการติดตั้งใบรับรองใหม่ เพื่อหลีกเลี่ยงการหยุดชะงักของบริการ
- ตรวจสอบการกำหนดค่า: ตรวจสอบว่า บริการ HTTPS ทำงานปกติหลังการอัปเดต
- การแจ้งเตือนติดตาม: ตั้งค่าการแจ้งเตือนวันหมดอายุของใบรับรอง เพื่อหลีกเลี่ยงปัญหาการหมดอายุ
ต่อไปนี้คือคำอธิบายโดยละเอียดเกี่ยวกับวิธีการดำเนินการลงนามใบรับรอง SSL ใหม่ในระบบแบ็กเอนด์:
ขั้นตอนการดำเนินการมีดังนี้
เข้าสู่ระบบบัญชี
-
ป้อน
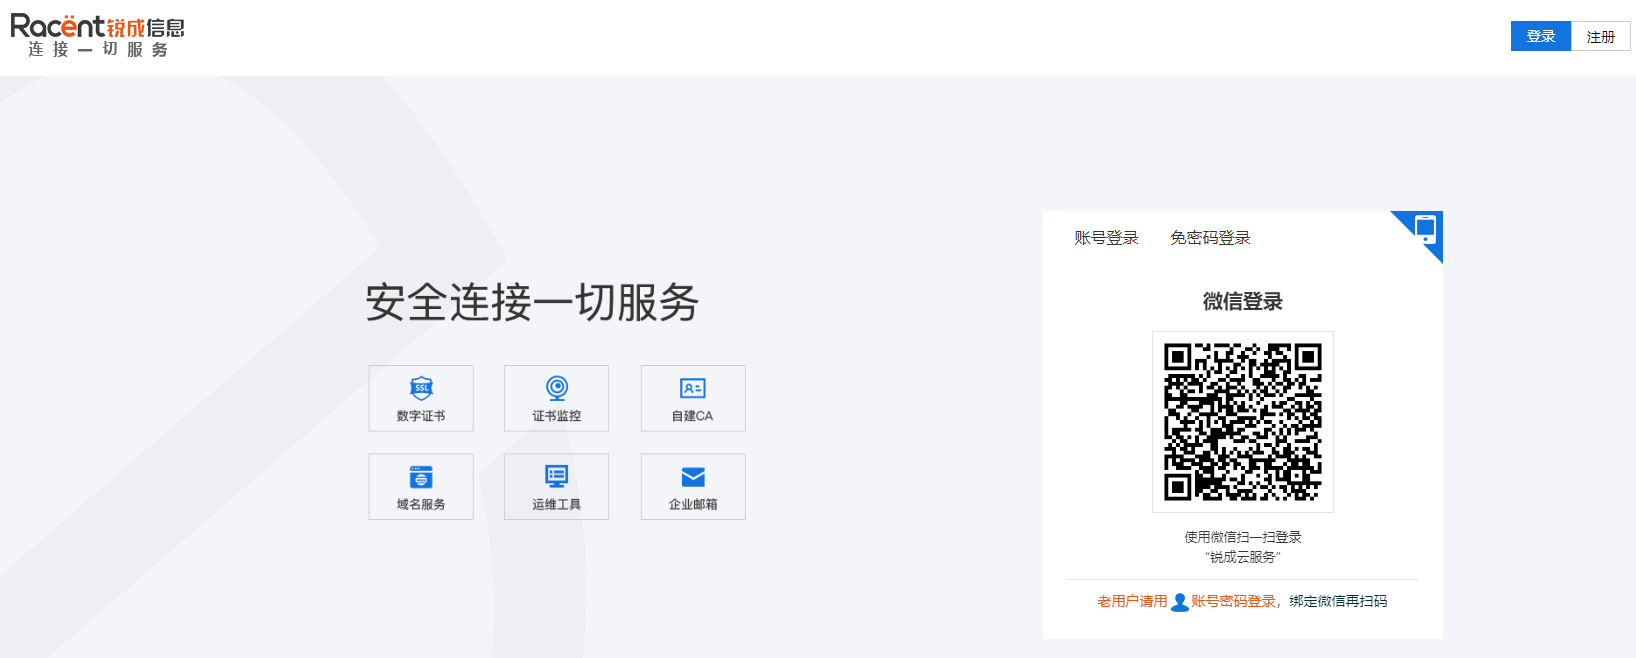
https://www.racent.com/เว็บไซต์อย่างเป็นทางการของ Racent -
คลิกเข้าสู่ระบบ ดังที่แสดงในภาพ
-
หลังจากเข้าสู่ระบบบัญชีและเข้าไปยังคอนโซล Racent แล้ว คลิกที่ตัวเลือก ใบรับรอง SSL ที่มุมซ้ายบน
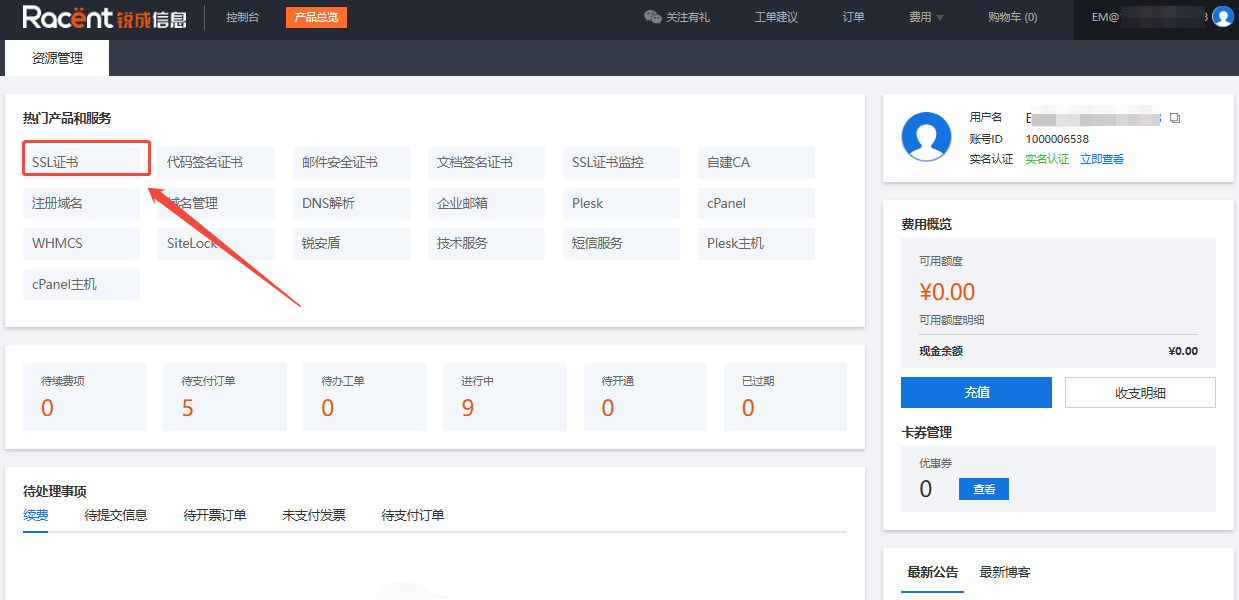
เลือกคำสั่งซื้อใบรับรอง
-
ในรายการใบรับรอง SSL เลือกใบรับรอง SSL ที่ออกแล้วซึ่งต้องการลงนามใหม่
-
คลิกตัวเลือก "รายละเอียด" หลังคำสั่งซื้อนั้น
ลงนามรับรองใบรับรองใหม่
-
เข้าสู่หน้ารายละเอียดใบรับรอง จากนั้นคลิกตัวเลือก เปลี่ยนโดเมน
-
หากโดเมนไม่มีการเปลี่ยนแปลง มีเพียง การเปลี่ยนแปลงอัลกอริทึม หรือ เพียงแค่ต้องการสร้างใบรับรองใหม่ สามารถคลิกตัวเลือก ส่ง ได้โดยตรง
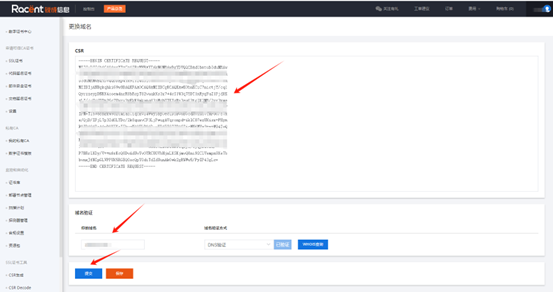 คำแนะนำ
หากมีการเปลี่ยนแปลงโดเมนหรือชื่อองค์กร กรุณาอ้างอิงกฎการเปลี่ยนแปลง: สามารถเปลี่ยนโดเมนเมื่อลงนามใบรับรอง SSL ใหม่ภายในอายุใบรับรองได้หรือไม่
หากมีข้อสงสัยใด ๆ กรุณาติดต่อเจ้าหน้าที่ฝ่ายบริการลูกค้าเพื่อขอความช่วยเหลือ