SSL-Zertifikat-Neuausstellungsleitfaden
Dieses Dokument beschreibt, wie bereits ausgestellte SSL-Zertifikate neu ausgestellt werden.
Gründe für eine Neuausstellung
Zunächst sehen wir uns die Gründe an, warum ein SSL-Zertifikat neu ausgestellt werden muss:
-
Mehrjahreszertifikate
- Grund: Bei der ersten Bestellung eines mehrjährigen SSL-Zertifikats muss nach Ablauf des ersten Jahres eine Neuausstellung erfolgen, um einen Zertifikatsablauf zu vermeiden.
- Vorgehen: Neuausstellung innerhalb eines Monats vor Ablauf, um einen rechtzeitigen Zertifikatsaustausch und einen nahtlosen Übergang sicherzustellen.
-
Sicherheitsvorfälle
- Kompromittierung des privaten Schlüssels: Wenn der private Schlüssel kompromittiert wurde (z. B. durch einen Servereinbruch), muss das alte Zertifikat sofort widerrufen und neu ausgestellt werden.
- Zertifikatswiderruf: Wenn die CA das Zertifikat aufgrund von Sicherheitslücken oder Verstößen widerruft, muss das Zertifikat neu ausgestellt werden.
-
Informationsänderungen
- Domainänderung: Wechsel der Hauptdomain oder Hinzufügen von Subdomains (Neuausstellung erforderlich, wenn das ursprüngliche Zertifikat dies nicht unterstützt).
- Änderung der Organisationsdaten: Änderungen von Firmenname, Adresse usw. (betrifft die in OV/EV-Zertifikaten angezeigten Informationen).
Hinweis- GeoTrust OV SSL-Zertifikat (internationale Version) unterstützt keinen Wechsel des Organisationsnamens.
- GeoTrust OV SSL-Zertifikat unterstützt den Wechsel des Organisationsnamens (wenn der aktuelle Organisationsname der Bestellung z. B. A lautet und Firma A ein früherer Name von Firma B ist, ist ein Wechsel möglich).
- Änderung der SAN-Liste: Hinzufügen oder Entfernen von Subject Alternative Names (z. B. Aktualisierung des Zertifikats bei neuen Subdomains).
- Weitere Details finden Sie in diesem Artikel: Kann bei einer Neuausstellung innerhalb der Gültigkeitsdauer eines SSL-Zertifikats die Domain geändert werden?
-
Technische Upgrades
- Upgrade des Verschlüsselungsstandards: z. B. Upgrade von SHA-1 auf SHA-256 oder Unterstützung sichererer TLS-Protokolle.
- Schlüsselverstärkung: Erhöhung der RSA-Schlüssellänge von 2048 Bit auf 4096 Bit; bei der Einreichung muss der CSR ersetzt werden.
-
Compliance und Behebung
- Behebung von Sicherheitslücken: z. B. Ersetzen betroffener Zertifikate nach der Heartbleed-Schwachstelle.
- Compliance-Anforderungen: Verpflichtende Zertifikatsaktualisierung aufgrund neuer Branchenstandards (z. B. PCI DSS).
- Nahtloser Übergang: Behalten Sie das alte Zertifikat bei, bevor Sie das neue Zertifikat bereitstellen, um Dienstunterbrechungen zu vermeiden.
- Konfiguration überprüfen: Überprüfen Sie nach der Aktualisierung, ob der HTTPS-Dienst ordnungsgemäß funktioniert.
- Überwachung und Erinnerungen: Richten Sie Erinnerungen zum Ablauf des Zertifikats ein, um Ablaufprobleme zu vermeiden.
Im Folgenden finden Sie eine ausführliche Anleitung zur erneuten Ausstellung eines SSL-Zertifikats im System-Backend:
Die Schritte sind wie folgt
Konto anmelden
-
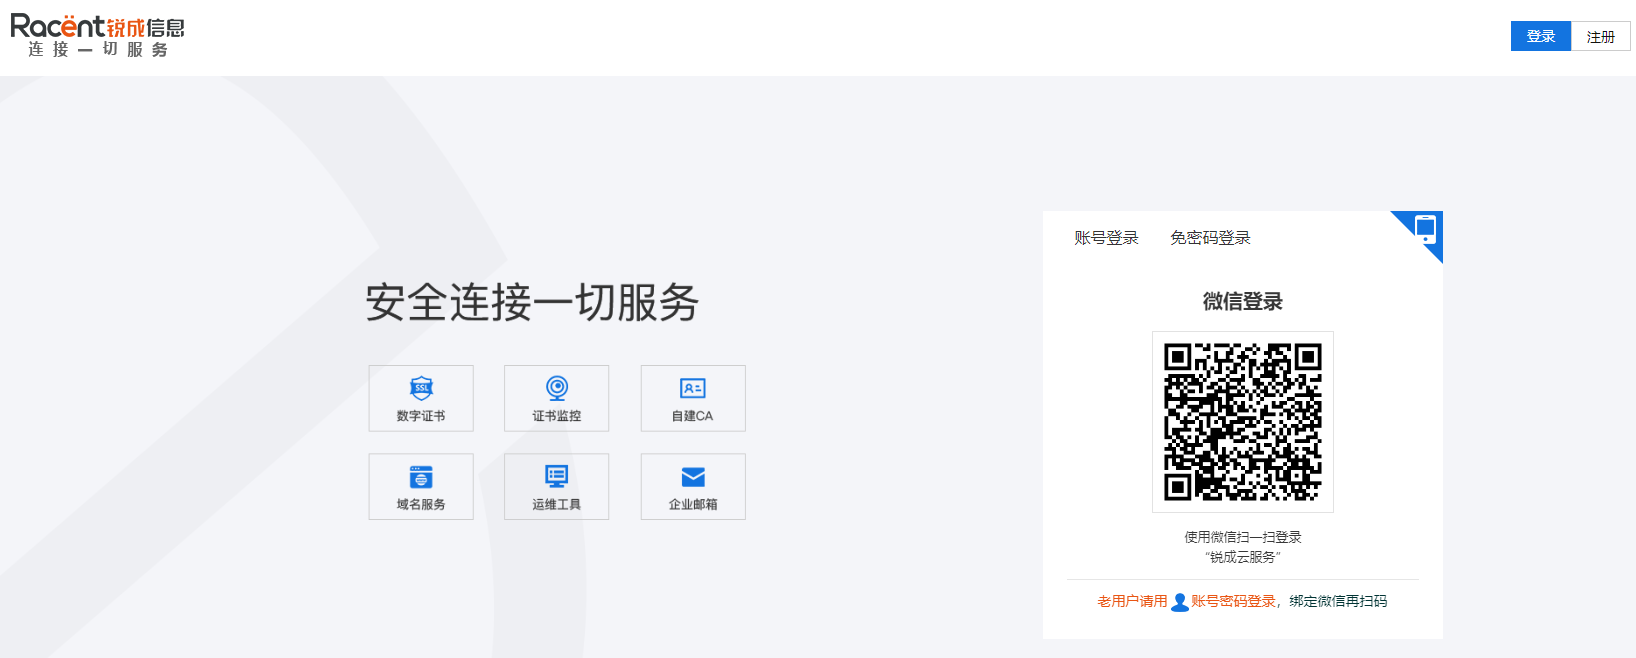
Geben Sie
https://www.racent.com/Racent-Website ein. -
Klicken Sie auf „Anmelden", wie in der Abbildung gezeigt.
-
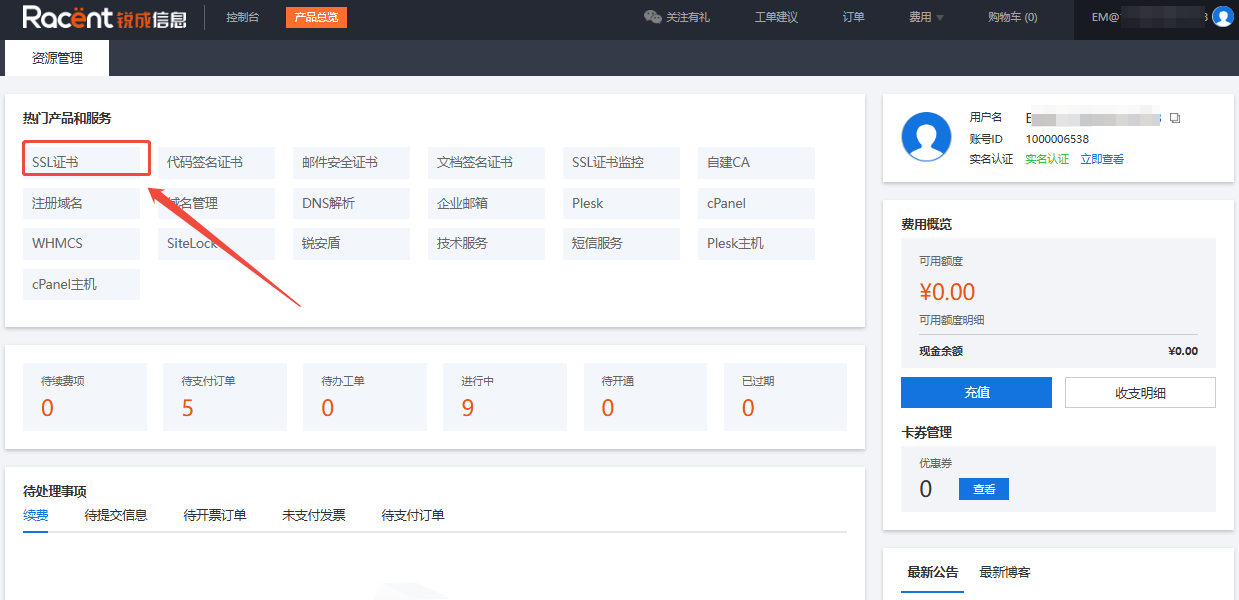
Nachdem Sie sich im Racent-Konto angemeldet und die Racent-Konsole aufgerufen haben, klicken Sie oben links auf die Option SSL-Zertifikat.
Zertifikatsbestellung auswählen
-
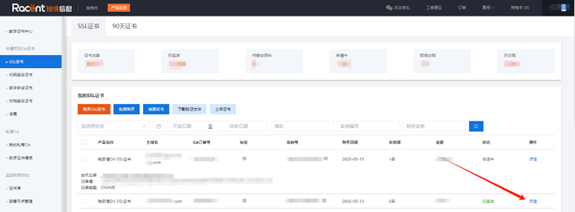
Wählen Sie in der Liste der SSL-Zertifikate das bereits ausgestellte SSL-Zertifikat aus, das erneut ausgestellt werden soll.
-
Klicken Sie bei dieser Bestellung auf die Option „Details".
Zertifikat erneut ausstellen
-
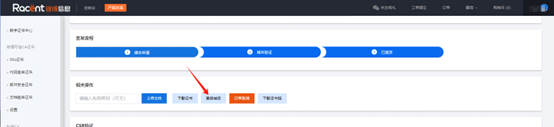
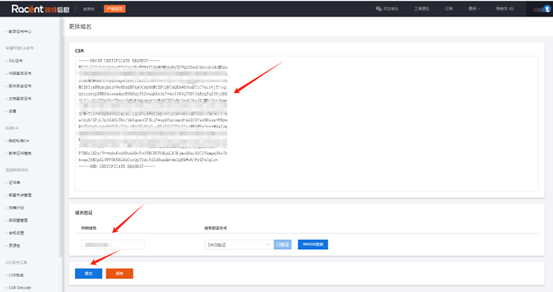
Klicken Sie nach dem Aufrufen der Zertifikatsdetails auf die Option Domain ändern.
-
Wenn sich die Domain nicht geändert hat und lediglich ein Algorithmuswechsel oder nur die Erstellung eines neuen Zertifikats erforderlich ist, können Sie direkt auf Einreichen klicken.
 Hinweis
Wenn sich die Domain oder der Firmenname geändert hat, lesen Sie bitte die Änderungsregeln: Kann die Domain bei einer erneuten Ausstellung innerhalb der Gültigkeitsdauer des SSL-Zertifikats geändert werden
Bei Fragen wenden Sie sich bitte an den Kundendienst.