SSL-Zertifikat-Dateivalidierung – Anleitung
Die SSL-Dateivalidierung ist eine Methode zur Überprüfung eines SSL-Zertifikats und eignet sich für Fälle, in denen der Benutzer keine Domänenverwaltungsberechtigung, aber eine Serververwaltungsberechtigung besitzt. Im Folgenden finden Sie die detaillierten Schritte der SSL-Dateivalidierung
Inhalt der Dateivalidierung erhalten
Bei Racent anmelden
- Melden Sie sich auf der Racent-Plattform an und rufen Sie die Konsole auf
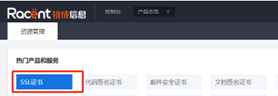
Zur Seite „SSL-Zertifikat“ wechseln
-
Klicken Sie auf die Option „SSL-Zertifikat“
Inhalt der Validierungsdatei
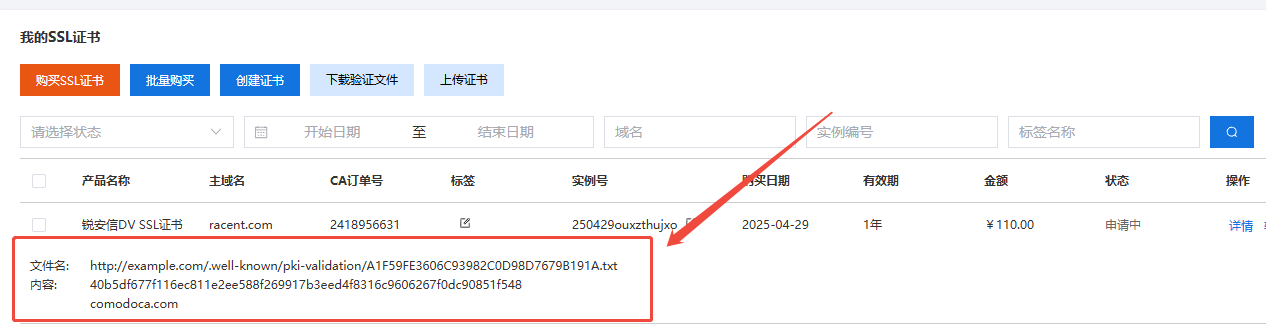
An zwei Stellen können Sie den Inhalt der Validierungsdatei einsehen:
-
Suchen Sie die SSL-Zertifikatsbestellung, für die die Daten bereits eingereicht wurden. Darunter befinden sich der für die Dateivalidierung erforderliche „Inhalt“ sowie der „Dateiname“
-
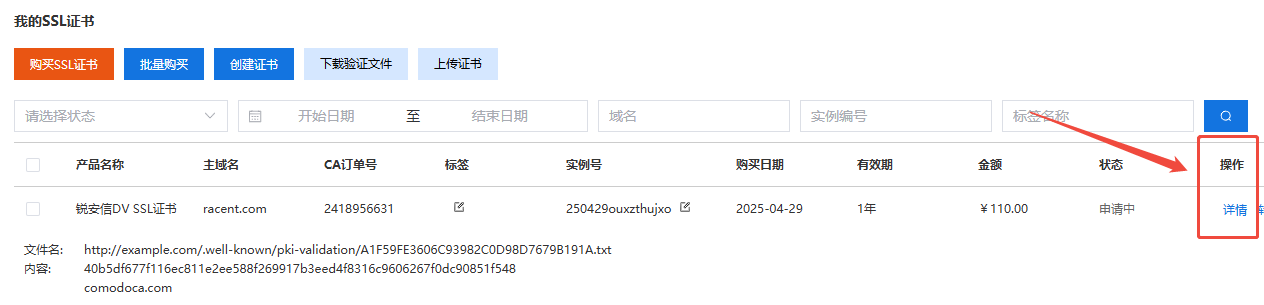
Suchen Sie die zuvor eingereichte SSL-Zertifikatsbestellung und klicken Sie dahinter auf die Option „Details“
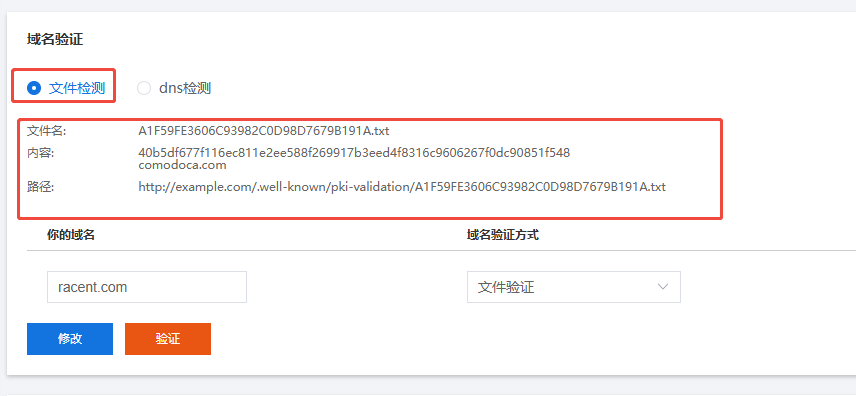
Scrollen Sie nach dem Öffnen nach unten zum Bereich Domänenvalidierung und wählen Sie Dateiprüfung. Dort werden der für die Dateivalidierung erforderliche „Inhalt“ sowie der „Dateiname“ angezeigt
Validierungsdatei im Stammverzeichnis des Domänenservers ablegen
Voraussetzung: Der Inhalt der Validierungsdatei liegt bereits vor. Wir nehmen den Inhalt aus der Abbildung oben als Beispiel:
// 文件验证内容
40b5df677f116ec811e2ee588f269917b3eed4f8316c9606267f0dc90851f548
comodoca.com
Legen Sie den abgerufenen Inhalt im Format A1F59FE3606C93982C0D98D7679B191A.txt bzw. .txt im Stammverzeichnis des Servers der Domain ab.
Der Pfad lautet in der Regel:
http://example.com/.well-known/pki-validation/A1F59FE3606C93982C0D98D7679B191A.txt
Bei der Dateivalidierung müssen alle im Zertifikat enthaltenen Domains einzeln per Datei validiert werden. Enthält ein Einzeldomain-Zertifikat beispielsweise example.com und www.example.com, muss die Dateivalidierung jeweils separat durchgeführt und .txt abgelegt werden.
- Das Stammverzeichnis der Website richtet sich nach der tatsächlichen Umgebung.
- Das Standard-Stammverzeichnis von Nginx lautet:
/usr/local/nginx/html/ - Das Standard-Stammverzeichnis von Tomcat lautet:
apache-tomcat/webapps/
- Das Standard-Stammverzeichnis von Nginx lautet:
- IIS-Standardstammverzeichnis:
inetpub\wwwroot\
- Das Verzeichnis der ersten Ebene ist ein verstecktes Verzeichnis mit einem Punkt. Der Befehl unter
Windowslautet:mkdir .wellknownHinweisCFCA unterstützt die Validierung über beliebige Ports. Bei anderen Marken muss die Dateivalidierung
httpden Port80verwenden;httpsmuss den Port443verwenden.
:::
Konfigurationsprüfung
Nachdem die Validierungsdatei hochgeladen wurde, müssen Sie über den folgenden Link prüfen, ob die Konfiguration korrekt ist. Öffnen Sie den folgenden Link im Browser:
HTTPS-Konfigurationsprüflink:
https://example.com/.well-known/pki-validation/A1F59FE3606C93982C0D98D7679B191A.txt
HTTP-Konfigurationsprüflink:
http://example.com/.well-known/pki-validation/A1F59FE3606C93982C0D98D7679B191A.txt
example.com und A1F59FE3606C93982C0D98D7679B191A.txt müssen in Ihren Dateivalidierungsinhalt geändert werden
- Bei einer Einzeldomain müssen Sie zusätzlich
www.vorexample.comhinzufügen, um zu prüfen, obwww.example.comerfolgreich konfiguriert wurde. - Bei Multi-Domain-Zertifikaten gilt dasselbe.
Klicken Sie auf der Detailseite des SSL-Zertifikats auf die Schaltfläche „Verifizieren“ und warten Sie geduldig, bis die Verifizierung abgeschlossen ist. Nach Abschluss der Verifizierung erhalten Sie das SSL-Zertifikat.
Mit den oben genannten Schritten können Sie die SSL-Dateivalidierung erfolgreich abschließen und die Sicherheit und Zuverlässigkeit Ihrer Website gewährleisten.
Für OV- und EV-Zertifikate muss zusätzlich die Unternehmensvalidierung abgeschlossen werden.