Instructions pour la validation par fichier du certificat SSL
La validation par fichier SSL est une méthode de validation d’un certificat SSL, adaptée lorsque l’utilisateur ne dispose pas des droits de gestion du domaine mais possède les droits d’administration du serveur. Voici les étapes détaillées de la validation par fichier SSL
Obtenir le contenu de validation par fichier
Se connecter à Racent
- Connectez-vous à la plateforme Racent pour accéder à la console
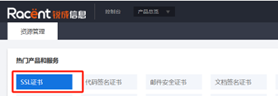
Accéder à la page Certificat SSL
-
Cliquez sur l’option « Certificat SSL »
Contenu du fichier de validation
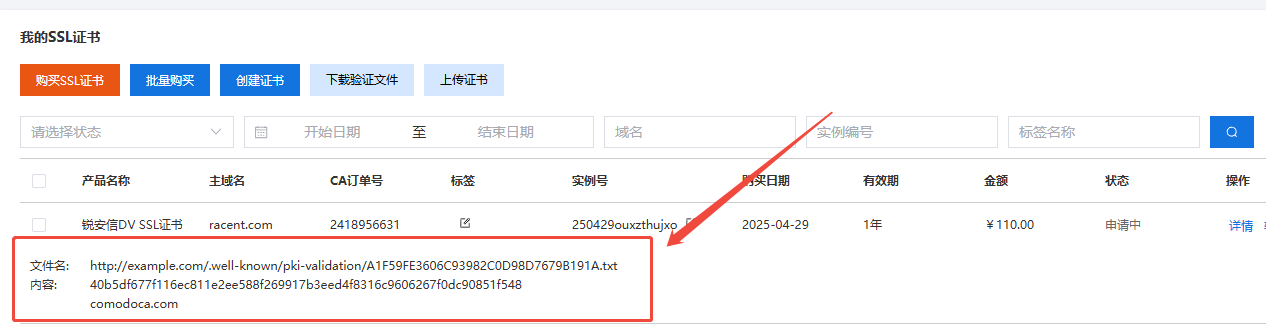
Il existe deux endroits où consulter le contenu du fichier de validation :
-
Trouvez la commande de certificat SSL dont les informations ont été soumises ; en dessous figurent le « contenu » et le « nom de fichier » requis pour la validation par fichier
-
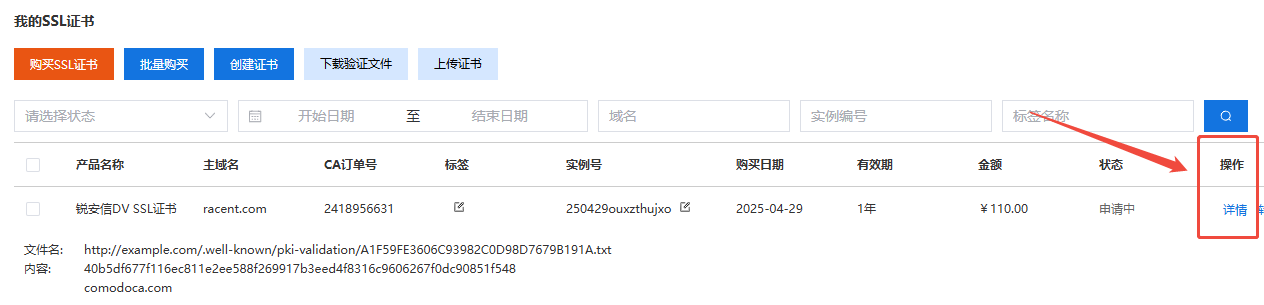
Trouvez la commande de certificat SSL dont les informations ont été soumises précédemment, puis cliquez sur l’option « Détails »
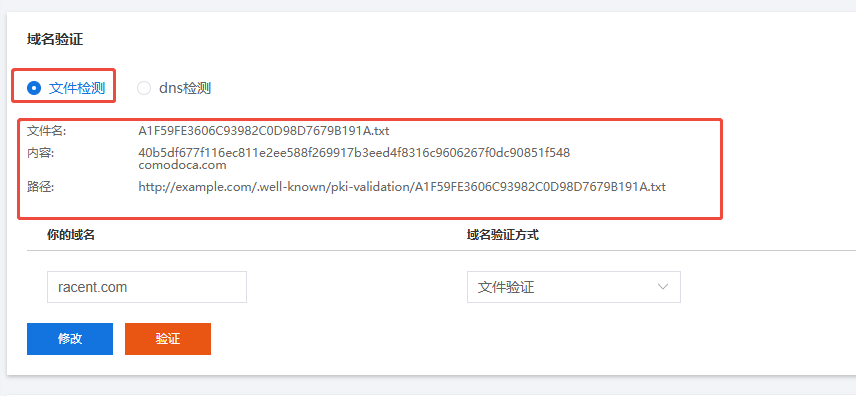
Une fois dans la page, faites défiler vers le bas jusqu’à la zone de validation du domaine, sélectionnez la vérification par fichier : le « contenu » et le « nom de fichier » requis pour la validation par fichier s’afficheront
Placer le fichier de validation dans le répertoire racine du serveur du domaine
Condition préalable : le contenu du fichier de validation a été obtenu ; prenons comme exemple le contenu illustré ci-dessus :
// 文件验证内容
40b5df677f116ec811e2ee588f269917b3eed4f8316c9606267f0dc90851f548
comodoca.com
Placez le contenu que vous avez obtenu dans A1F59FE3606C93982C0D98D7679B191A.txt au chemin racine du serveur du domaine, au format .txt.
Le chemin est généralement :
http://example.com/.well-known/pki-validation/A1F59FE3606C93982C0D98D7679B191A.txt
Tous les domaines inclus dans le certificat de validation par fichier doivent faire l’objet d’une validation par fichier séparément. Par exemple, pour un certificat mono-domaine avec example.com et www.example.com, il faut effectuer séparément la validation par fichier et placer .txt
- Le répertoire racine du site dépend de l’environnement réel.
- Le répertoire racine par défaut de Nginx est :
/usr/local/nginx/html/ - Le répertoire racine par défaut de Tomcat est :
apache-tomcat/webapps/
- Le répertoire racine par défaut de Nginx est :
- Répertoire racine IIS par défaut :
inetpub\wwwroot\
- Le premier niveau de répertoire est un répertoire caché avec un point. La commande sous
Windowsest la suivante :mkdir .wellknownAttentionCFCA prend en charge la validation sur n'importe quel port ; pour les autres marques, la validation par fichier
httpdoit utiliser le port80;httpsdoit utiliser le port443.
:::
Vérification de la configuration
Après avoir téléversé le fichier de validation, vous devez vérifier si la configuration est correcte via les liens suivants. Ouvrez les liens suivants dans un navigateur :
Lien de vérification de la configuration HTTPS :
https://example.com/.well-known/pki-validation/A1F59FE3606C93982C0D98D7679B191A.txt
Lien de vérification de la configuration HTTP :
http://example.com/.well-known/pki-validation/A1F59FE3606C93982C0D98D7679B191A.txt
example.com et A1F59FE3606C93982C0D98D7679B191A.txt doivent être remplacés par le contenu de validation de votre fichier
:::
- S’il s’agit d’un domaine unique, il faut également ajouter
www.avantexample.compour vérifier siwww.example.comest configuré correctement. - Il en va de même pour un certificat multi-domaines.
Sur la page détaillée du certificat SSL, cliquez sur le bouton Valider, puis patientez jusqu’à la fin de la validation. Une fois la validation terminée, vous pouvez obtenir le certificat SSL.
En suivant les étapes ci-dessus, vous pouvez effectuer avec succès la validation par fichier SSL et garantir la sécurité et la fiabilité de votre site Web.
Les certificats OV et EV nécessitent en outre une validation de l’entreprise