Hướng dẫn xác thực file chứng chỉ SSL
Xác thực file SSL là một phương thức dùng để xác thực chứng chỉ SSL, phù hợp với trường hợp người dùng không có quyền quản lý tên miền nhưng có quyền quản lý máy chủ. Dưới đây là các bước chi tiết để xác thực file SSL
Lấy nội dung xác thực file
Đăng nhập Racent
- Đăng nhập Nền tảng Racent để vào bảng điều khiển
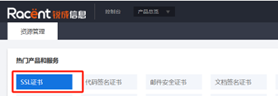
Vào trang chứng chỉ SSL
-
Nhấp vào tùy chọn "Chứng chỉ SSL"
Nội dung file xác thực
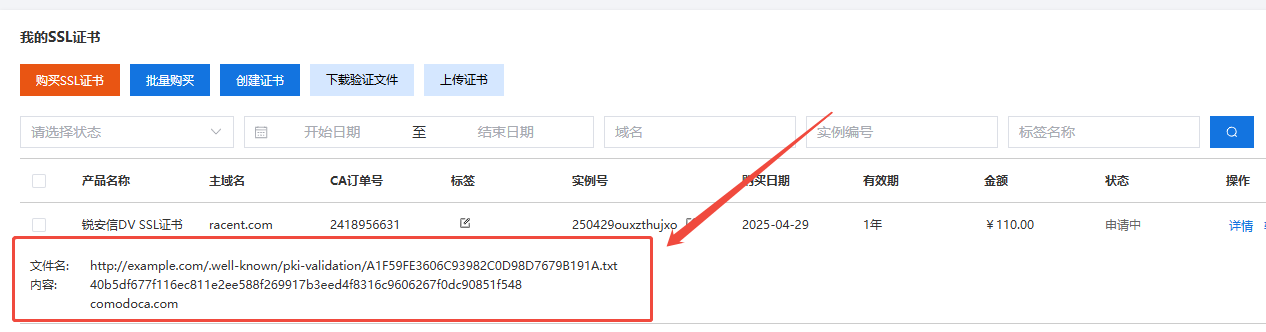
Có hai nơi để xem nội dung file xác thực:
-
Tìm đơn hàng chứng chỉ SSL đã nộp xong hồ sơ, bên dưới sẽ có "nội dung" và "tên file" cần thiết cho việc xác thực file
-
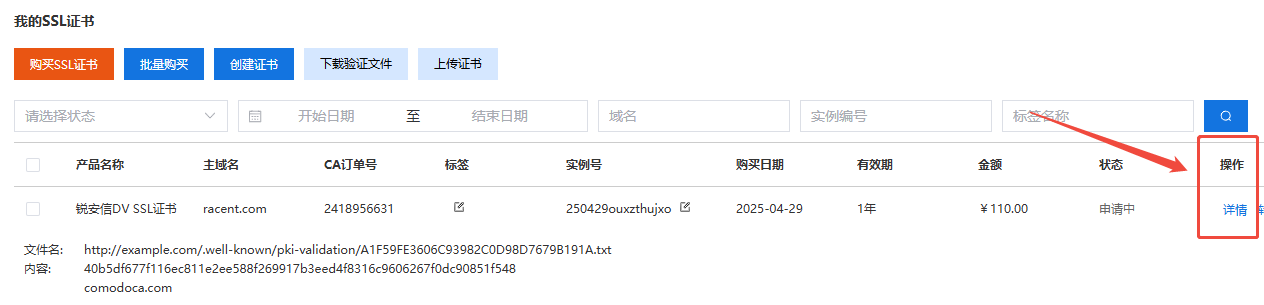
Tìm đơn hàng chứng chỉ SSL đã nộp hồ sơ trước đó, nhấp vào tùy chọn 'Chi tiết' phía sau
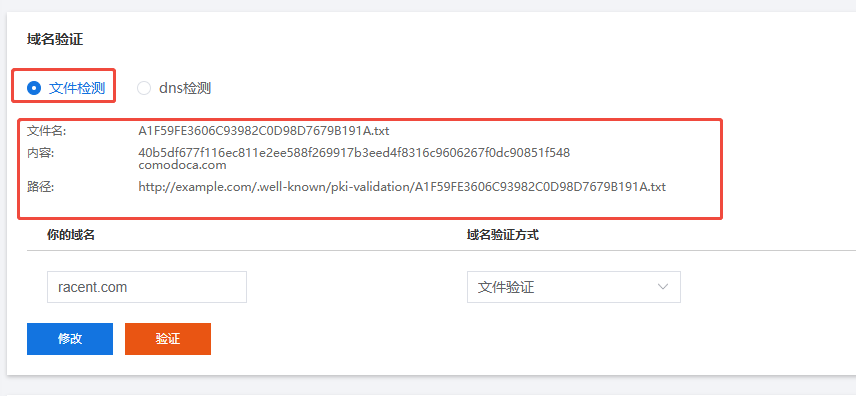
Sau khi vào, kéo xuống tìm khu vực xác thực tên miền, chọn kiểm tra file, hệ thống sẽ hiển thị "nội dung" và "tên file" cần thiết cho việc xác thực file
Đặt file xác thực vào thư mục gốc của máy chủ tên miền
Điều kiện tiên quyết: Đã lấy được nội dung file xác thực, chúng ta lấy nội dung trong hình trên làm ví dụ:
// 文件验证内容
40b5df677f116ec811e2ee588f269917b3eed4f8316c9606267f0dc90851f548
comodoca.com
Đặt nội dung bạn nhận được vào A1F59FE3606C93982C0D98D7679B191A.txt theo định dạng .txt tại đường dẫn gốc của máy chủ tên miền.
Đường dẫn thường là:
http://example.com/.well-known/pki-validation/A1F59FE3606C93982C0D98D7679B191A.txt
Đối với xác thực tệp, tất cả các tên miền có trong chứng chỉ đều cần được xác thực tệp riêng biệt. Ví dụ: chứng chỉ một tên miền có example.com và www.example.com, cần lần lượt thực hiện xác thực tệp và đặt .txt
- Thư mục gốc của trang web phụ thuộc vào môi trường thực tế.
- Thư mục gốc mặc định của Nginx là:
/usr/local/nginx/html/ - Thư mục gốc mặc định của Tomcat là:
apache-tomcat/webapps/
- Thư mục gốc mặc định của Nginx là:
- Thư mục gốc mặc định của IIS:
inetpub\wwwroot\
- Thư mục cấp đầu tiên là thư mục ẩn có dấu chấm, lệnh trong
Windowslà:mkdir .wellknownLưu ýCFCA hỗ trợ xác thực trên mọi cổng, các thương hiệu khác khi xác thực tệp
httpcần dùng cổng80;httpscần dùng cổng443.
:::
Kiểm tra cấu hình
Sau khi tải tệp xác thực lên, bạn cần kiểm tra cấu hình có đúng không qua các liên kết sau, mở trình duyệt và truy cập các liên kết dưới đây:
Liên kết kiểm tra cấu hình HTTPS:
https://example.com/.well-known/pki-validation/A1F59FE3606C93982C0D98D7679B191A.txt
Liên kết kiểm tra cấu hình HTTP:
http://example.com/.well-known/pki-validation/A1F59FE3606C93982C0D98D7679B191A.txt
example.com và A1F59FE3606C93982C0D98D7679B191A.txt cần được thay đổi thành nội dung xác thực tệp của bạn
:::
- Nếu là tên miền đơn, cần thêm
www.trướcexample.comđể kiểm tra xemwww.example.comcó được cấu hình thành công hay không. - Chứng chỉ đa tên miền tương tự như vậy.
Tại trang chi tiết của chứng chỉ SSL, hãy nhấp vào nút xác thực và kiên nhẫn chờ đợi cho đến khi quá trình xác thực hoàn tất. Sau khi xác thực hoàn tất, bạn có thể nhận được chứng chỉ SSL.
Thông qua các bước trên, bạn có thể hoàn tất xác thực tệp SSL thành công, đảm bảo trang web của bạn an toàn và đáng tin cậy.
Chứng chỉ OV và EV còn cần hoàn tất Xác thực doanh nghiệp