Instrucciones para la verificación de archivos de certificados SSL
La verificación de archivos SSL es un método utilizado para validar certificados SSL, adecuado para casos en los que el usuario no tiene permisos de administración del dominio, pero sí permisos de administración del servidor. A continuación se detallan los pasos para la verificación de archivos SSL.
Obtener el contenido de verificación del archivo
Iniciar sesión en Racent
- Inicie sesión en la plataforma de Racent y acceda a la consola
Entrar en la página de certificados SSL
-
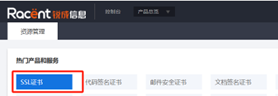
Haga clic en la opción "Certificado SSL"
Contenido del archivo de verificación
Hay dos lugares donde puede consultar el contenido del archivo de verificación:
-
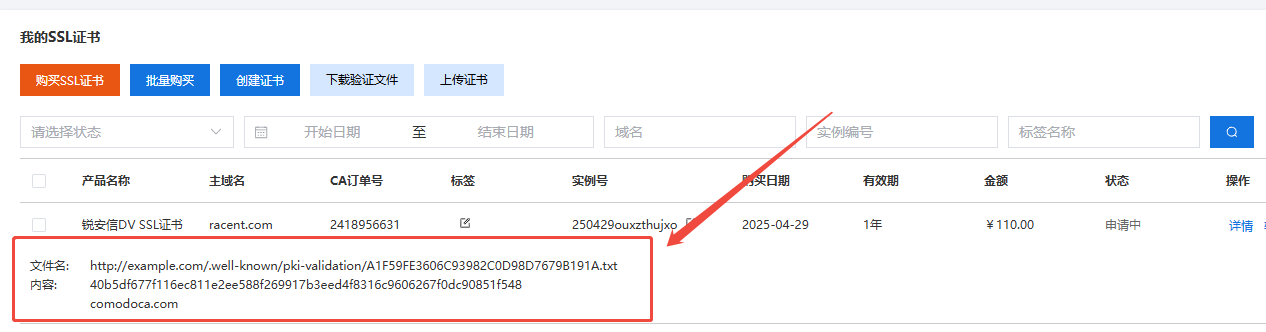
Encuentre el pedido del certificado SSL cuya información ya ha enviado; debajo aparecerán el "contenido" y el "nombre del archivo" necesarios para la verificación de archivos.
-
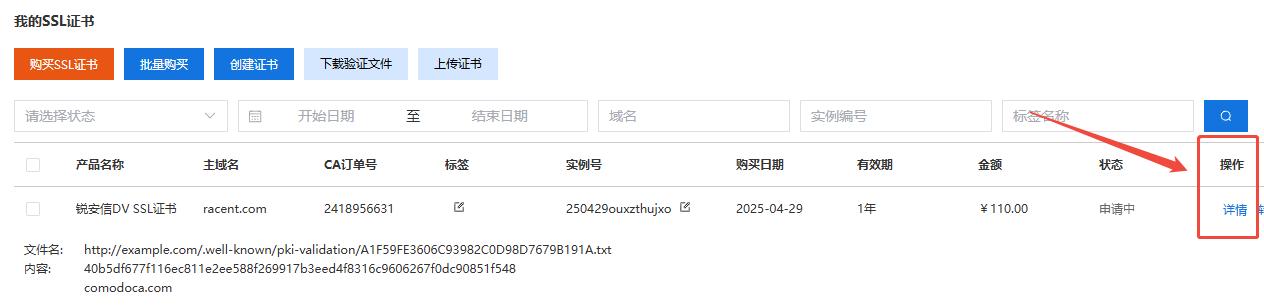
Encuentre el pedido del certificado SSL cuya información envió previamente y haga clic en la opción 'Detalles' situada detrás.
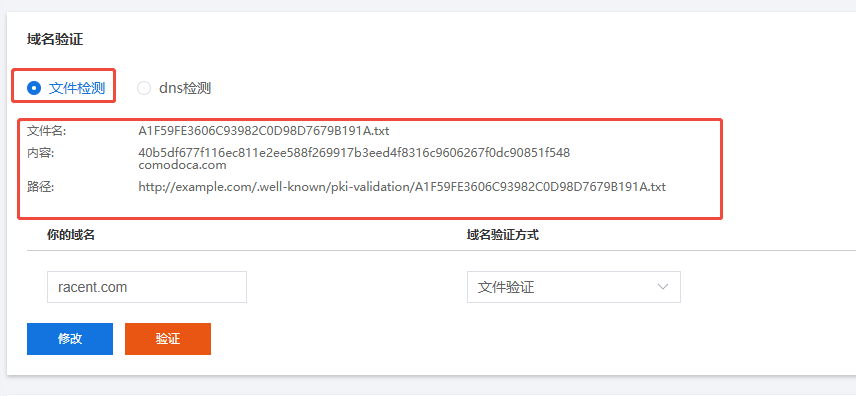
Después de entrar, desplácese hacia abajo hasta la sección de verificación del dominio, seleccione la comprobación de archivos y se mostrarán el "contenido" y el "nombre del archivo" necesarios para la verificación de archivos.
Coloque el archivo de verificación en el directorio raíz del servidor del dominio
Requisito previo: ya ha obtenido el contenido del archivo de verificación. Tomemos como ejemplo el contenido de la imagen anterior:
// 文件验证内容
40b5df677f116ec811e2ee588f269917b3eed4f8316c9606267f0dc90851f548
comodoca.com
Coloque el contenido que obtuvo en A1F59FE3606C93982C0D98D7679B191A.txt con el formato .txt en la ruta raíz del servidor del dominio.
La ruta generalmente es:
http://example.com/.well-known/pki-validation/A1F59FE3606C93982C0D98D7679B191A.txt
Para la verificación por archivo, cada dominio incluido en el certificado debe verificarse por separado. Por ejemplo, un certificado de dominio único con example.com y www.example.com requiere realizar la verificación por archivo y colocar .txt por separado.
- El directorio raíz del sitio debe determinarse según el entorno real.
- El directorio raíz predeterminado de Nginx es:
/usr/local/nginx/html/ - El directorio raíz predeterminado de Tomcat es:
apache-tomcat/webapps/
- El directorio raíz predeterminado de Nginx es:
- Directorio raíz predeterminado de IIS:
inetpub\wwwroot\
- El primer nivel de directorio es un directorio oculto con punto. El comando bajo
Windowses:mkdir .wellknownNotaCFCA admite la validación en cualquier puerto. Para la validación por archivo de otras marcas,
httpdebe usar el puerto80;httpsdebe usar el puerto443.
:::
Comprobación de la configuración
Después de cargar el archivo de validación, debe verificar si la configuración es correcta a través del siguiente enlace. Abra el siguiente enlace en un navegador:
Enlace de comprobación de configuración HTTPS:
https://example.com/.well-known/pki-validation/A1F59FE3606C93982C0D98D7679B191A.txt
Enlace de comprobación de configuración HTTP:
http://example.com/.well-known/pki-validation/A1F59FE3606C93982C0D98D7679B191A.txt
example.com y A1F59FE3606C93982C0D98D7679B191A.txt deben cambiarse por el contenido de verificación de su archivo
- Si es un certificado de dominio único, debe agregar
www.antes deexample.compara comprobar siwww.example.comse configura correctamente. - Lo mismo aplica para certificados de múltiples dominios.
En la página de detalles del certificado SSL, haga clic en el botón de verificación y espere pacientemente hasta que se complete la verificación. Una vez completada la verificación, podrá obtener el certificado SSL.
Siguiendo los pasos anteriores, podrá completar con éxito la verificación del archivo SSL y garantizar que su sitio web sea seguro y confiable.
Los certificados OV y EV también requieren completar la verificación empresarial